



به گزارش کارگروه حملات سایبری سایبربان؛ اسکای نیوز به نقل از یکی از وزرای دولت بریتانیا گزارش داد که در پی یک تهدید امنیتی مربوط به زبان برنامهنویسی پرکاربرد «PHP»، در مجموع ۳۲ سرویس دولتی بریتانیا آفلاین و 4 سرویس تا حدی از دسترس خارج شدهاند.
به گفته اسکای نیوز، لیز لوید (Liz Lloyd)، وزیر فضا، سایبری و اصلاحات نظارتی دولت بریتانیا، به مجلس اعیان گفت که این اختلال عمدتاً ناشی از اقدامات احتیاطی برای محافظت از سیستمها در حین نصب بهروزرسانیهای امنیتی بوده است.
در این گزارش آمده است که دولت قبل از افشای عمومی اقدام کرده و مرکز ملی امنیت سایبری بریتانیا (NCSC) از قبل با شرکتهای امنیت سایبری هماهنگ کرده و به آنها در تهیه پچها و سایر اقدامات کاهشدهنده برای مشتریانشان کمک کرده است.
ظاهراً هیچ سرویس عمومی بزرگی تحت تأثیر قرار نگرفته و برخی سرویسهای کوچکتر به دلیل بهروزرسانیها و نه به دلیل هک شدن، از دسترس خارج شدهاند.
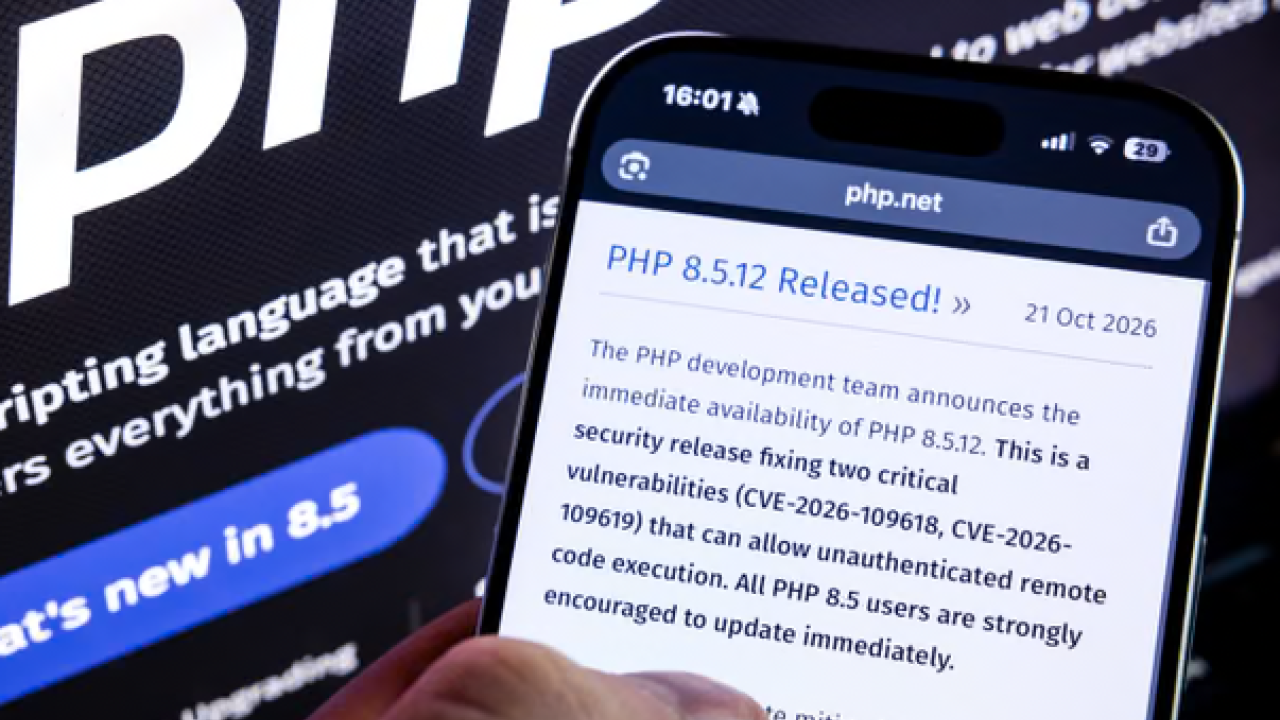
مرکز ملی امنیت سایبری بریتانیا در هشداری از سازمانهای بریتانیایی خواست تا در مورد دو آسیبپذیری در PHP، یک زبان برنامهنویسی که توسط سرورهای وب برای تولید محتوای وبسایت و پشتیبانی از برنامههای وب استفاده میشود، فوراً اقدام کنند. این آژانس اعلام کرد که مهاجمان میتوانند وضعیت کمبود حافظه را ایجاد کنند که باعث فساد حافظه میشود. در شرایط خاص، این امر میتواند به آنها اجازه دهد کد را از راه دور و بدون احراز هویت اجرا کنند. بهروزرسانیهای امنیتی برای رفع این نقصها منتشر شده است.
این اختلال فراتر از بریتانیا گسترش یافته است. طبق بهروزرسانی قبلی اسکای نیوز، وزارت کشور فرانسه تمام وبسایتهای خود را در حالت تعمیر و نگهداری پیشگیرانه قرار داده است، در حالی که ارائهدهنده خدمات فناوری اطلاعات دولتی فنلاند، والتوری، خدمات شبکه عمومی دولتی را به عنوان یک اقدام احتیاطی آفلاین کرده است.
اسکای نیوز گزارش داد که در بریتانیا، دفتر مسئولیت بودجه به دلیل مشکلات امنیتی PHP، وبسایت خود را به طور موقت آفلاین کرد. شورای شهرستان آکسفوردشایر و شورای هیلینگدون نیز وبسایتهای خود را به عنوان یک اقدام احتیاطی آفلاین کردند.
مرکز ملی امنیت سایبری بریتانیا از سازمانها خواست سیستمهایی را که از PHP استفاده میکنند شناسایی کنند، سیستمهایی را که در معرض اینترنت هستند در اولویت قرار دهند و آخرین نسخه اصلاحشده را نصب کنند. کسانی که قادر به بهروزرسانی نیستند باید اقدامات کاهش موقت را اعمال کنند. اگر این موارد قابل اجرا نباشند یا خیلی طول بکشند، سازمانها باید آفلاین کردن سیستمهای آسیبدیده را تا زمان کاهش کامل خطر در نظر بگیرند.
این نهاد بریتانیایی عنوان کرد سازمانهایی که قادر به بهروزرسانی یا غیرفعال کردن فوری سیستمها نیستند، باید قبل از ارتقا یا اعمال اقدامات کاهش خطر، شواهدی از نفوذ و درهای پشتی نصبشده توسط مهاجم را بررسی کنند.