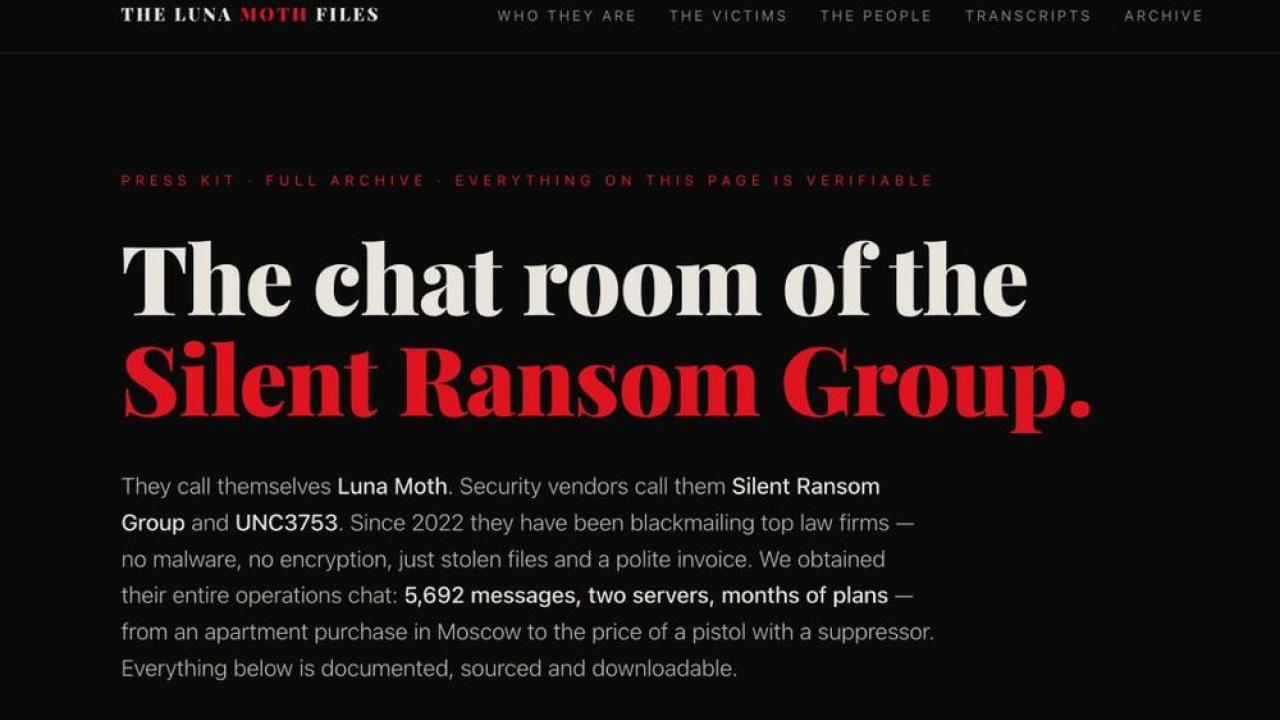




به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، بااینحال، مشخص نیست که بسیاری از طرحهای افراطی مطرحشده در این گفتوگوها واقعاً اجرا شده باشند.
این آرشیو که هزاران پیام از اوت ۲۰۲۵ تا سپتامبر ۲۰۲۶ را در بر میگیرد، اوایل اکتبر در وبسایتی مخفی منتشر شد.
بررسیها نشان میدهد اعضای گروه دهها قربانی را پیگیری کرده، درباره پرداختهای چندمیلیوندلاری مذاکره کرده و افرادی را که مأمور مینامیدند، برای ورود فیزیکی به محل فعالیت قربانیان به کار گرفتهاند.
شرکت تحلیل بلاکچین چینآنالیزیس(Chainalysis) اعلام کرده است که برخی نشانیهای رمزارزی موجود در اطلاعات افشاشده با اخاذیهای شناختهشده گروه سایلنت رنسام گروپ (Silent Ransom Group)، معروف به لونا ماث (Luna Moth) و چتی اسپایدر (Chatty Spider)، ارتباط دارند.
بااینحال، این شرکت صحت تمام ادعاهای مطرحشده در آرشیو را تأیید نکرده است.
افبیآی نیز پیشتر درباره روش غیرمعمول این گروه هشدار داده بود.
اعضای آن با جعل هویت کارکنان فناوری اطلاعات، به دفاتر شرکتها وارد میشدند تا به رایانهها دسترسی پیدا کنند و اطلاعات را سرقت کنند.
گفتوگوهای افشاشده حاکی از آن است که اعضای گروه روشهایی مانند پوشیدن لباس پیکهای تحویل غذا، استفاده از عینکهای هوشمند برای فیلمبرداری مخفیانه و تهیه کارتهای شناسایی جعلی را بررسی کردهاند.
بااینحال، شواهدی از اجرای موفقیتآمیز همه این طرحها وجود ندارد.
این گروه برای جذب مأموران از آگهیهای شغلی جعلی در تلگرام استفاده میکرد؛ آگهیهایی که مشاغلی مانند پیک، تبلیغ در کلوپهای شبانه و نگهبانی را پیشنهاد میدادند.
طبق پیامها، تنها حدود یکدهم افراد جذبشده برای عملیات مناسب تشخیص داده میشدند.
برخی نیز پس از دریافت پول ناپدید میشدند یا از ورود به ساختمانها منصرف میشدند.
اعضای گروه قربانیان را مانند یک فرایند فروش، از مرحله مذاکره تا عقد توافق و دریافت پول، دستهبندی میکردند.
در این آرشیو، حدود ۵۰ سازمان، عمدتاً شرکتهای حقوقی، ثبت شدهاند.
مجموع مبالغ توافقشده برای پروندههایی که گروه آنها را موفقیتآمیز معرفی کرده، حدود ۲۰۰ میلیون دلار برآورد شده است؛ رقمی که مستقلاً تأیید نشده است.
پیامها همچنین از بررسی طرحهایی برای تهدید مدیران، تعقیب اعضای خانواده آنها، اخاذی جنسی و حتی ربودن مدیران اجرایی حکایت دارند.
در برخی گفتوگوها، اعضا درباره عکاسی از فرزند یکی از اهداف برای اعمال فشار نیز صحبت کردهاند، اما شواهدی از اجرای این طرحها در دست نیست.
بخش دیگری از گفتوگوها به احتمال جذب ملوانان آمریکایی در نزدیکی پایگاههای دریایی مربوط میشود تا اطلاعات محرمانه درباره تحرکات نیروهای هستهای مستقر در زیردریاییها به دست آید.
بااینحال، هیچ مدرکی نشان نمیدهد که نظامیای جذب شده یا اطلاعات نظامی محرمانهای به دست آمده باشد.
همچنین، اشاره اعضا به احتمال دریافت پول از وزارت دفاع روسیه، بهتنهایی اثباتکننده ارتباط عملیاتی یا مالی گروه با این وزارتخانه نیست.
در پایان آرشیو، اعضا از برنامه خود برای فعالیت دوباره با نام اسلیپلس ترت (Sleepless Threat) سخن گفتهاند؛ طرحی که یکی از اعضای ارشد آن را تلاشی برای تبدیل گروه به یک جنبش اجتماعی یا فرقه توصیف کرده بود.