به گزارش کارگروه حملات سایبری خبرگزاری سایبربان، این موضوع با توجه به ارائه خدمات چینالیسیس به نهادهای امنیتی، امنیت ملی، مؤسسات مالی و شرکتهای فعال در حوزه رمزارز، اهمیت ویژهای دارد.
این شرکت نخستینبار در ۳۰ اکتبر از وقوع رخنه امنیتی خبر داده بود، اما در آن زمان اعلام کرد شواهدی از دسترسی مهاجمان به اطلاعات احراز هویت یا توکنهای نشست کاربران پیدا نکرده است.
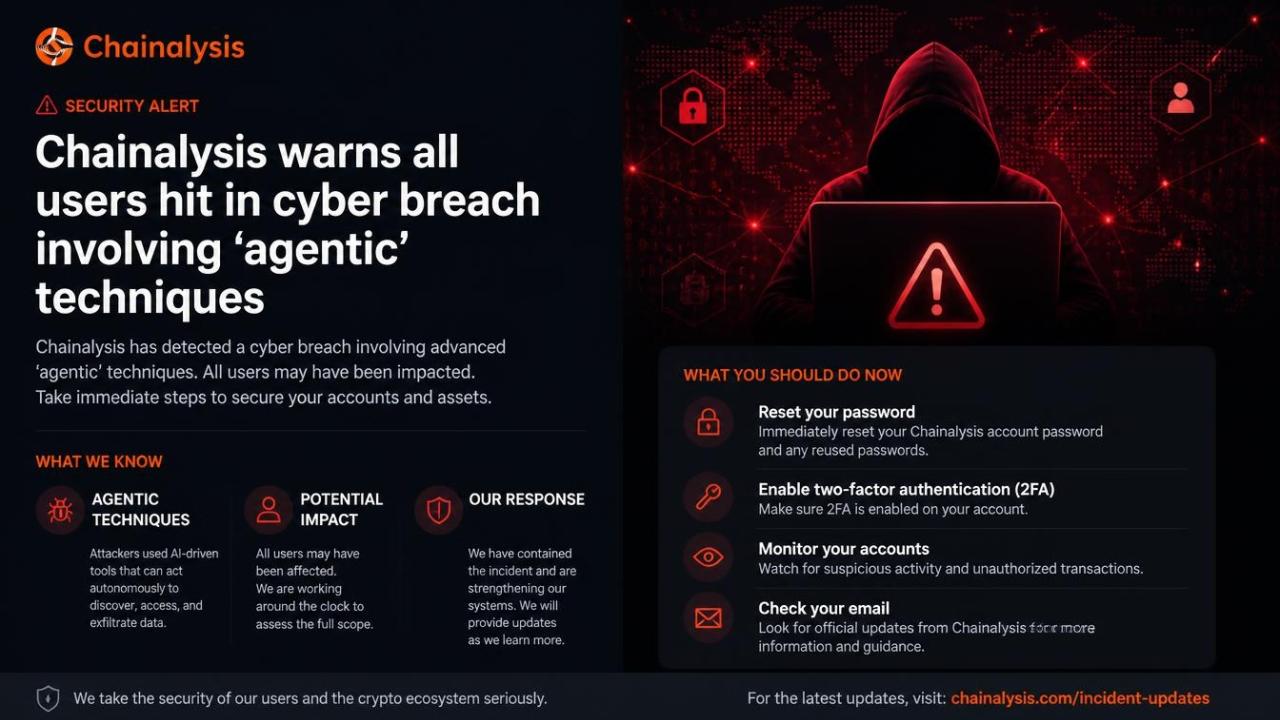
بااینحال، در اطلاعیه جدید خود که شامگاه چهارشنبه منتشر شد، تأیید کرد اطلاعاتی شامل نام کاربران، نامهای کاربری، هش گذرواژهها و توکنهای فعال تمام کاربران در اختیار یک عامل مخرب قرار گرفته است.
چینالیسیس عامل این حمله را شناسایی نکرده و جزئیات روش نفوذ را نیز منتشر نکرده است.
این شرکت پیشتر گفته بود مهاجمی خارجی با استفاده از روشهایی موسوم به تکنیکهای تهاجمی مبتنی بر عاملهای هوشمند (Agentic Techniques) به سامانهها و ابزارهای داخلی آن دسترسی غیرمجاز پیدا کرده است.
بااینحال، توضیح نداده که منظور دقیق از این تکنیکها چیست و آیا در این حمله مشخصاً از یک عامل هوش مصنوعی استفاده شده است یا خیر.
این شرکت اعلام کرده برای بررسی حادثه و تقویت تدابیر امنیتی، از کارشناسان مستقل امنیت سایبری کمک گرفته است.
همچنین تأکید کرده تاکنون شواهدی مبنی بر دسترسی مهاجمان به اطلاعات تحقیقات یا دستکاری دادههای مربوط به انتساب و شناسایی فعالیتهای غیرقانونی پیدا نکرده است.
چینالیسیس تعداد کاربران خود را اعلام نکرده، اما وبسایت این شرکت از ارائه خدمات به بیش از ۱۵۰۰ مشتری در حوزههایی مانند پلیس، امنیت ملی، نظام مالی، نهادهای نظارتی و صنعت رمزارز خبر میدهد.
این شرکت از تمام کاربران خواسته گذرواژههای خود را تغییر دهند و در صورت لزوم، کلیدهای رابط برنامهنویسی کاربردی (API) را نیز تعویض کنند.
همچنین هشدار داده است کاربران برای ورود به حسابهای خود مستقیماً به صفحه رسمی ورود مراجعه کنند و روی پیوندهای موجود در ایمیلهای بازنشانی گذرواژه کلیک نکنند.
در بخش دیگری از این حادثه، چینالیسیس اعلام کرد نشانههایی از دسترسی غیرمجاز به حساب برخی مشتریان در سرویس شناخت تراکنش (KYT) مشاهده شده است؛ سامانهای که برای پایش تراکنشهای رمزارزی و شناسایی فعالیتهای مشکوک به کار میرود.
این شرکت همچنین از وقوع حملهای موسوم به حمله در مسیر ارتباطی (On-path Attack) خبر داد که در آن مهاجم ارتباط میان کاربران و یک سرویس را رهگیری میکند.
چینالیسیس اعلام کرده روش رهگیری شناسایی و برطرف شده، حسابهای در معرض خطر در حال مسدودسازی هستند و تاکنون شواهدی از سوءاستفاده از این حسابها به دست نیامده است.
بااینحال، پس از شناسایی فعالیتهای غیرعادی، شرکت رابط کاربری و رابط برنامهنویسی کاربردی سرویس شناخت تراکنش، محصولات بررسی نشانیهای رمزارزی و صفحه ورود خود را از دسترس خارج کرد.
در نتیجه، کاربرانی که پیشتر از آنها خواسته شده بود گذرواژههایشان را تغییر دهند، موقتاً امکان انجام این کار را نداشتند.
این محدودیتها در ادامه تصمیم روز دوشنبه شرکت برای غیرفعال کردن ابزار تحقیقاتی رِاکتور (Reactor) و محصول راهکارهای دادهای (Data Solutions) اتخاذ شد.
چینالیسیس اعلام کرده بود قصد دارد از روز پنجشنبه، پس از دریافت نشانیهای آیپی مورد اعتماد مشتریان و افزودن آنها به فهرست مجاز، خدمات شناخت تراکنش و بررسی نشانیها را بهتدریج بازگرداند.
بااینحال، هنوز زمان مشخصی برای فعالسازی مجدد سایر محصولات اعلام نشده است.
همچنین مشخص نیست افشای هش گذرواژهها، سرقت توکنهای فعال، رهگیری ارتباطات و دسترسی مشکوک به حسابها، همگی به یک مهاجم یا یک روش حمله مرتبط بودهاند یا خیر.