کمین بدافزار ZooPark برای کاربران اندروید
به گزارش امنیت سایبربان، به نقل از بلیپینگ کامپیوتر؛ محققان کسپرسکی، گزارشی درباره فعالیت یک گروه جاسوسی در غرب آسیا منتشر کردند. این گروه، از 3 سال پیش تا امروز فعال بوده و رویکرد آن، سرقت اطلاعات و جاسوسی از کاربران این منطقه بوده است.
بدافزار ZooPark APT از سال 2015، تا امروز فعال بوده و در دوره های زمانی مختلف پیشرفت داشته، یا به عبارت دیگر، به روز رسانی شده است تا سیطره نفوذ خود را گسترش دهد.
شرکت کسپرسکی طی چند سال گذشته، اقدام به ترسیم روند عملکرد این بدافزار و گسترش چیرگی نفوذ آن کرد.
فاز اول (سال 2015)
بدافزار بالا در مراحل ابتدایی، بسیار ساده بود و اقدام به سرقت اطلاعات قربانیان می کرد. اطلاعاتی که از قربانیان سرقت می شد، عبارت بودند از: فهرست تماس ها، شماره تلفن ها و جزئیات مهم ثبت شده روی تلفن های همراه.
در این مرحله بدافزار نامبرده، تلاش می کرد خود را به عنوان برنامه تلگرام معرفی کند تا آنتی ویروسها نتوانند آن را شناسایی و حذف کنند.
فاز دوم (سال 2016)
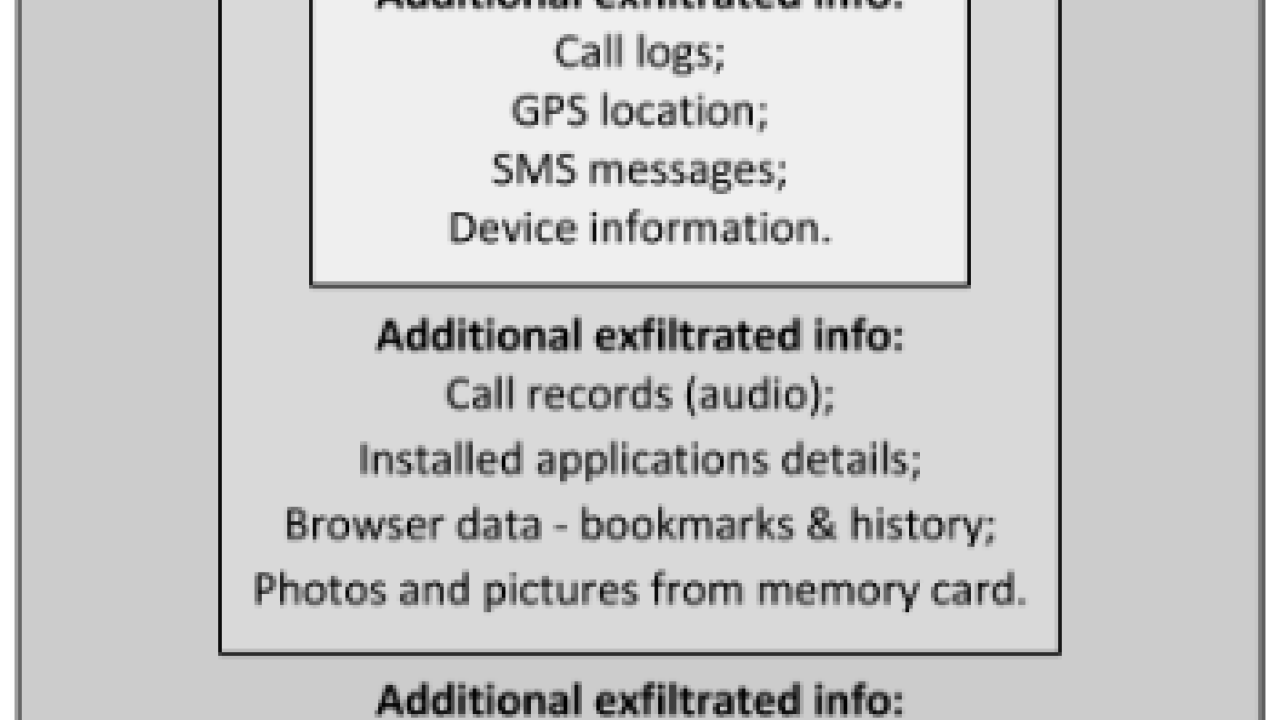
اپراتورها و سازندگان بدافزار زوپارک (ZooPark)، قابلیت های این تروجان را افزایش دادند؛ تا بستر جاسوسی و گردآوری اطلاعات این بدافزار گسترش یابد.
در شکل زیر، به طور کامل، مرحله مختلف این بدافزار نمایش داده شدهاند. این نکته حائز اهمیت است که چگونه یک بدافزار ساده و کوچک، به یک تروجان جاسوسی خطرناک تبدیل می شود.
فاز سوم (سال 2017)
در فاز سوم توسعه این تروجان، گروه جاسوسی طراح آن، تمرکز بیشتری روی سرقت اطلاعات تجاری داشت. در این زمینه، نسخه جدیدی از بدافزار بالا به نام «fork» طراحی شد. با تلفیق این 2 بدافزار، تروجان تازهای متولد گردید که عمق جاسوسی ها را افزایش میدهد.
فاز 4 (سال 2017)
در این وهله بدافزار «ZooPark» بسیار مخرب تر از فازهای دیگر ظاهر شده است. تغییرات عمده ای نسبت به فاز 3 مشاهده میشوند. همچنین ویژگی های بیشتری نسبت به فاز 2 در زمینه کدهای «codebase» نوشته شده در این بدافزار وجود دارند.
کارشناسان شرکت امنیت سایبری کسپرسکی اظهار کردند که در این مرحله از دگرگونیهای، این تروجان، جهش بزرگی از لحاظ قابلیت ها پیدا کرد.
متاسفانه این بدافزار، به یکی از مخرب ترین برنامه های جاسوسی مبدل شده است. بسیار از کشورها و دولت هایی که علاقه مند به سرقت اطلاعات و جاسوسی در حوزه غرب آسیا هستند، این ابزار بسیار کارآمد شناخته شدهاند.
نکته ای بسیار مهم وجود دارد و آن هم روش انتشار این بدافزار، در سطح کشورهای شرق آسیا است. این بدافزار به آسانی و از طریق کانال های تلگرامی، میان کاربران منتشر می شود. روش توزیع آن، به این صورت است که با قرار دادن لینک های دانلود با عناوین گوناگون در کانال های تلگرامی، کاربران را به دانلود برنامه یا موارد دیگر ترغیب کند و کاربرانی که بدون اطلاعات کافی وارد پیوند نامبرده میشوند؛ بدافزار مذکور روی تلفن هوشمندشان بارگذاری میگردد.
شایان یادآوری است که در ابتدا، لینکها، نشانیهای واقعی از سایتهای مشهور را نمایش میدهند، اما به محض ورود، آدرس تغییر پیدا کرده، کاربر به صفحه دیگری منتقل می شود.
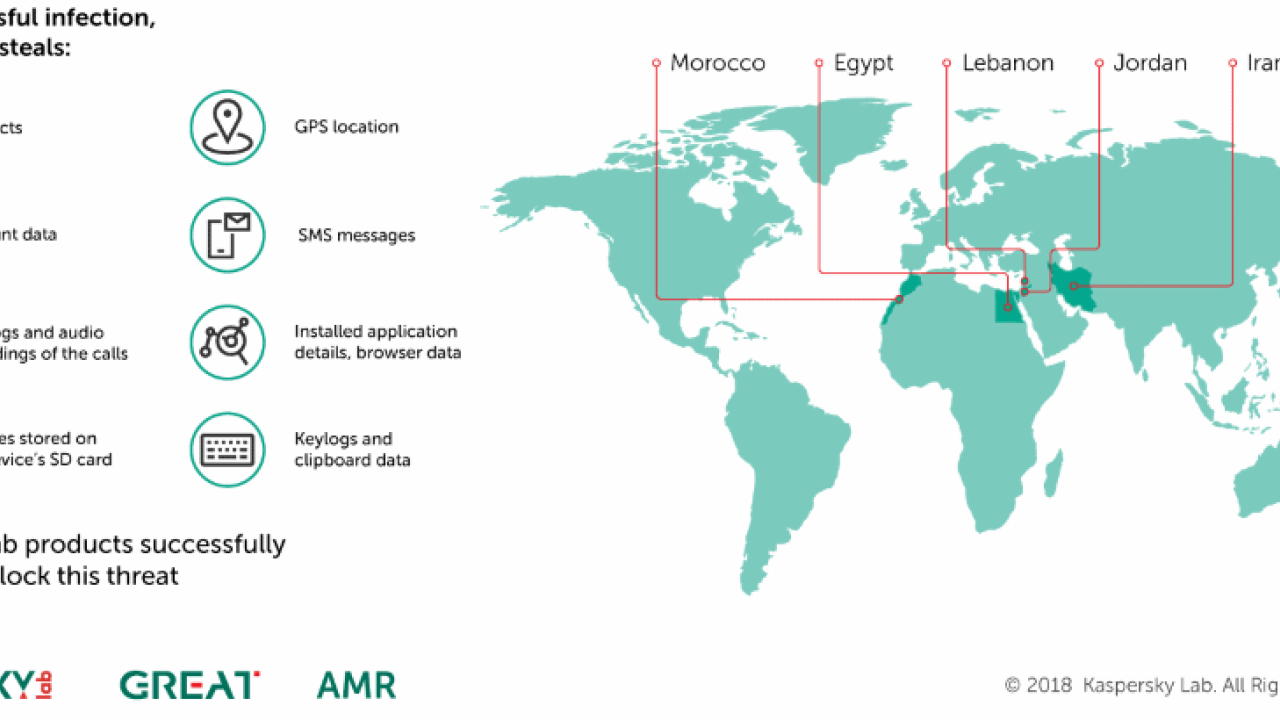
طبق گزارش کسپرسکی، این تروجان، کشورهای مراکش، مصر، لبنان، اردن و ایران را تحت تأثیر قرار داده است.