about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
حمله
1405/07/19 - 19:06- جرم سایبری

حمله هکری به پلتفرم ارتباطات دفاعی استرالیا

هکرهای باج‌افزار به پلتفرم ارتباطات دفاعی استرالیا موسوم به سرویس «ForceNet» حمله کردند.

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

کشورهای آمریکای شمالی هدف تروجان Neverquest

محققان دریافته‌اند که آخرین نوع این تهدید سایبری، که با نام Vawtrack نیز شناخته می‌شود، از طریق بدافزارهای مخرب دیگر باعث آلوده شدن سیستم کاربران در این کشورها شده است. به عنوان مثال می توان به تروجان  Zemot اشاره کرد که با استفاده از باتنت‌های Asprox یا  Kuluoz به نصب سایر بدافزارهای مخرب دیگر بر روی رایانه ها کمک می‌کنند.

کارشناسان امنیتی IBM در آخرین تحقیقات خود مشاهده کردند که آخرین نسخه Neverquest، شامل مراحل تغییر نصب خود در رایانه هدف می باشد، و ارتباط خود با سرورهای فرماندهی و کنترل (C&C) را از طریق شبکه پروکسی Tor2web انجام می‌دهد.

مجرمان اینترنتی با قرار دادن سرورهای خود در شبکه Tor، از عملیات خود محافظت می‌کنند، چرا که نحوه برقراری ارتباط در داخل این شبکه به صورت رمزگذاری و با حفظ ناشناس بودن انجام می‌گیرد.

لازم به ذکر است که آخرین نسخه Neverquest متکی بر روش "recurring key" برای رسیدن به پایداری و ایمن سازی در برابر عمل حذف از طریق محصولات آنتی ویروس است. به همین دلیل است که خود را به طور مداوم در رجیستری ویندوز بازنویسی می‌کند.

روش دیگری که توسط محققان امنیتی IBM مشاهده شده، "watchdog" نام دارد و برای ماژول DLL طراحی شده است.

این تروجان با افزایش قابلیت سرقت اطلاعات از طریق ضبط ویدئو و ضبط تصاویر کدنویسی شده است. علاوه بر این، سرقت اطلاعات ذخیره شده در مرورگر و برنامه های FTP از دیگر اهداف تروجان Neverquest می‌باشد.

به نظر می رسد که این تروجان، بخش های مختلف مالی، شبکه های اجتماعی و رسانه ها در سراسر جهان را هدف قرار داده و یک تهدید بسیار جدی در دنیای مجازی به حساب می‌آید.

تازه ترین ها
راه‌اندازی
1405/07/23 - 16:22- آسیا

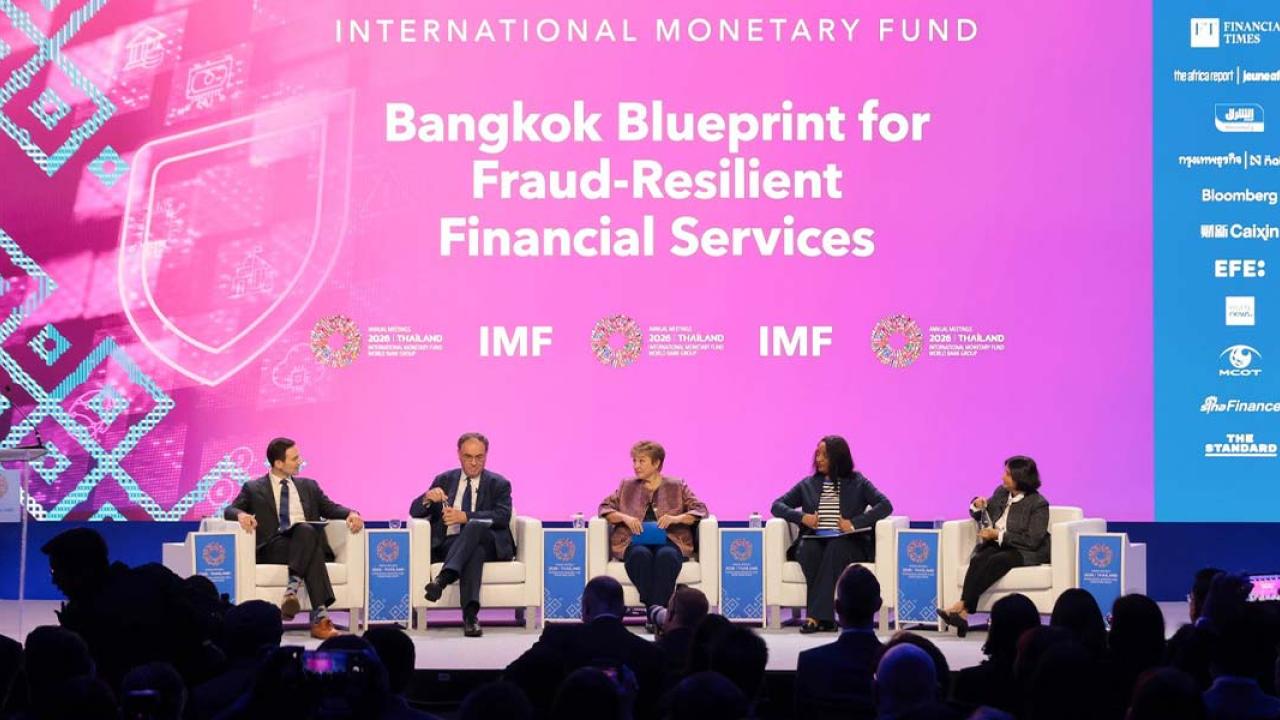
راه‌اندازی طرح بانکوک برای مقابله با تهدید کلاهبرداری‌های سایبری

صندوق بین‌المللی پول و گروه بانک جهانی، طرح بانکوک را برای مقابله با تهدید کلاهبرداری‌های سایبری راه‌اندازی کردند.

هشدار
1405/07/23 - 15:47- اروپا

هشدار جامعه مدنی نسبت به مسدودکردن رسانه‌های اجتماعی در ترکیه

جامعه مدنی نسبت به دستورات اخیر مسدودکردن رسانه‌های اجتماعی در ترکیه هشدار داد.

تشکیل
1405/07/23 - 14:56- هوش مصنوعي

تشکیل تیم ایمنی هوش مصنوعی توسط بایت‌دنس

شرکت چینی بایت‌دنس یک تیم ایمنی هوش مصنوعی تشکیل داد و فرایند جذب نیرو در سطح جهانی را آغاز کرد.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.