


کشف حفره امنیتی جدید در پردازندههای مختلف AMD
به گزارش کارگروه امنیت سایبربان ؛ بر پایه سند منتشر شده از سوی گروهی از پژوهشگرها در دانشگاه گراتس، آنها دو روش حمله جدید به پردازندههای AMD شناسایی کردهاند که به حمله کننده امکان نشت اطلاعات را از طریق پیش بینی کننده (Predictor) پرش کش داده (L1D) سطح اول میدهد.
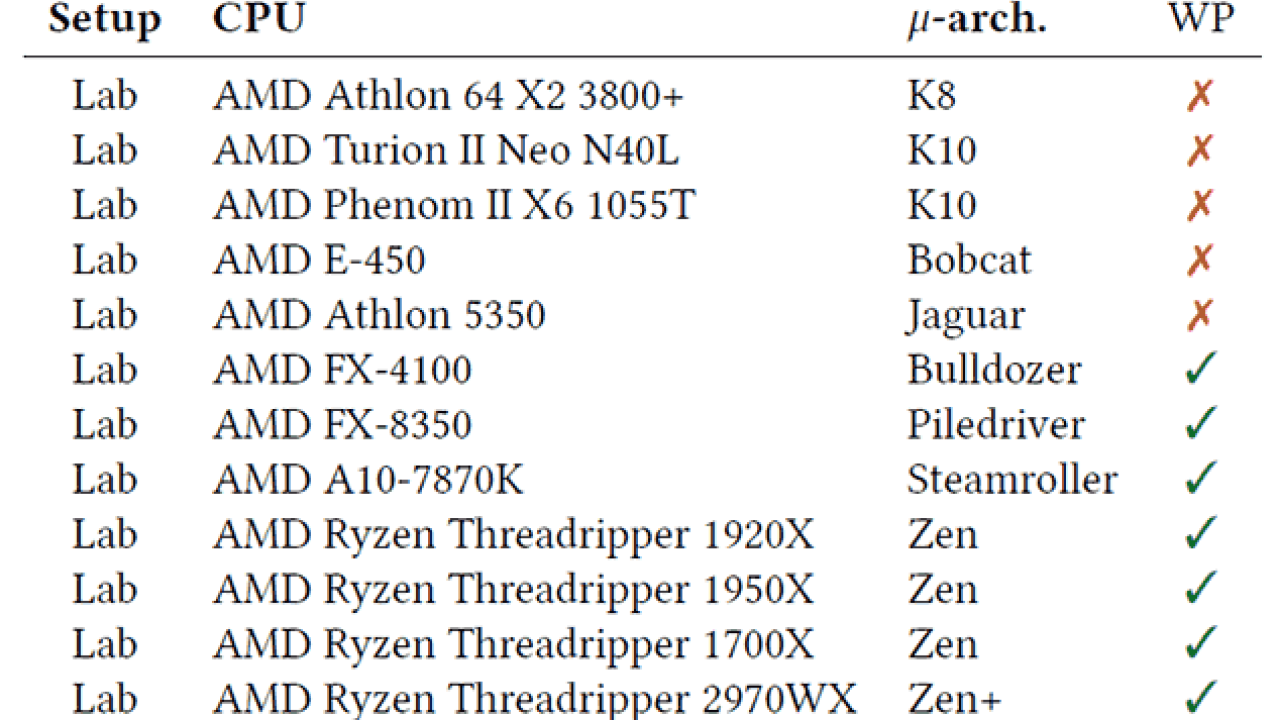
به ادعای پژوهشگرها، این حفره امنیتی تمامی پردازندههای AMD متعلق به سالهای 2011 یا 2019 تهدید میکند. بدتر اینکه آنها می گویند در آگوست 2019 یافتههای خود را با AMD به اشتراک گذاشتهاند اما این کمپانی نه تنها هیچ اطلاعات رسانی در این خصوص انجام نداده است، بلکه خبری هم از ارائه آپدیت نیست.
پژوهشگرها از طریق مهندسی معکوس کردن پیشبینی کننده پرش کش داده سطح اول در ریزمعماری های سالهای 2011 تا 2019، تو روش جدید برای اجرای حمله و نشت دادهها کشف کردهاند.
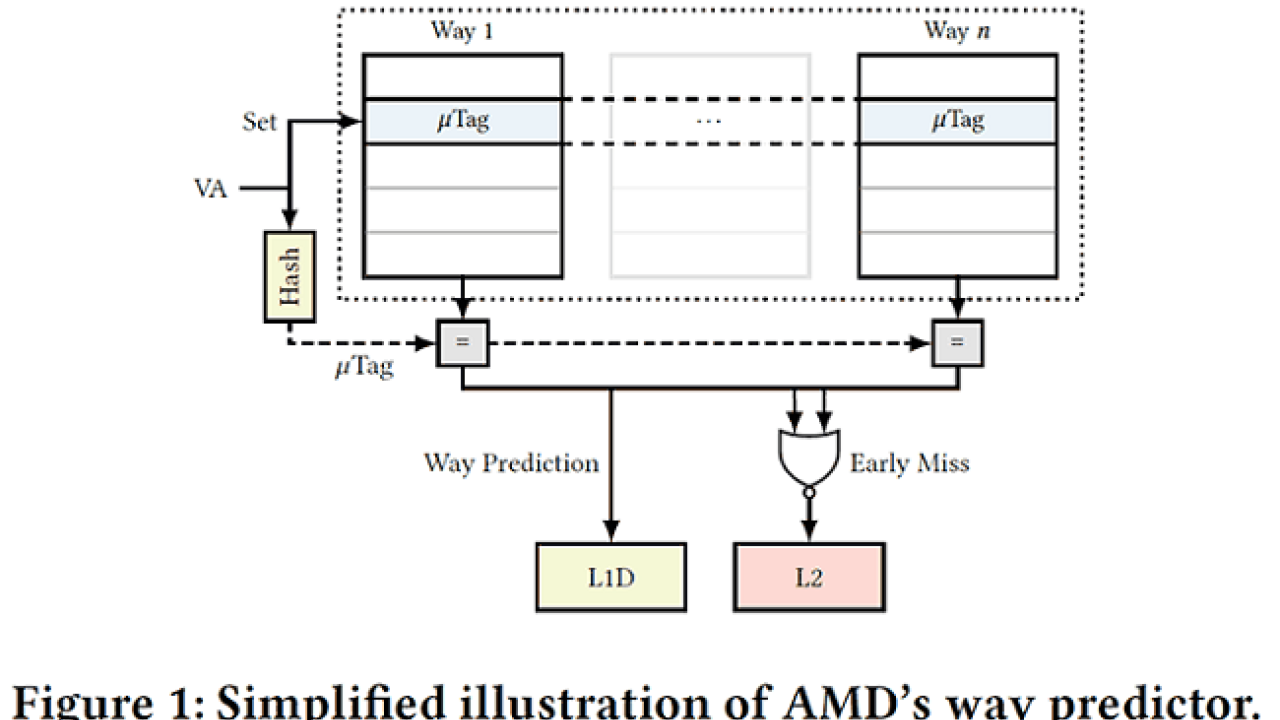
اکسپلویت کردن موفقیت آمیز Way Predictor کش سطح اول داده امکان نشت دادههای مقیم حافظه را میدهد. روش اول Collide+Probe نام گرفته که به حمله کننده امکان پایش دسترسی به حافظه را بدون نیاز به دانستن آدرس دادهها در حافظه فیزیکی و مجازی میدهد.
روش دوم که Load+Reload نام گرفته، با استفاده از حافظه مجانی و بدون نیاز به مداخله در عملکرد عادی کش سطح اول کار میکند. تیم مورد بحث موفق شده از این حفره امنیتی از طریق کُدهای جاوا اسکریپت تحت مرورگرهای رایج چون فایرفاکس و کروم بهره بگیرد.
علی رغم اینکه Take A Way در مقایسه با Meltdown و Spectre امکان نشت قطعههای داده کوچکتری را میدهد، اما از نظر تئوری همین قدر هم برای به دست آوردن کلیدهای رمزنگاری AES کافی است. پژوهشگرها معتقد هستند حفره امنیتی Take A Way ممکن است از طریق وصله نرم افزاری در ترکیب با اصلاح سخت افزاری قابل رفع باشد. با این حال هنوز چیزی درباره اثر احتمالی رفع آن بر کارایی نمیدانند.
بد نیست بدانید با استفاده از حفرههای امنیتی Meltdown و Spectre میتوان هزاران بیت داده واقعی را نشت داد اما با Take A Way تنها امکان استخراج چند بیت متا داده وجود دارد، از این رو یک حفره امنیتی چندان خطرناک به نظر نمیرسد.
هم زمان AMD به طور رسمی به این گزارش واکنش نشان داده و مدعی شده دانشگاه گراتس از سوی اینتل تأمین مالی میشود. در عین حال AMD مدعی شده یافته جدید واقعاً تازه نیست و کافی است کاربران وصلهها و آپدیتهای پیشین را به طور کامل نصب کنند.




