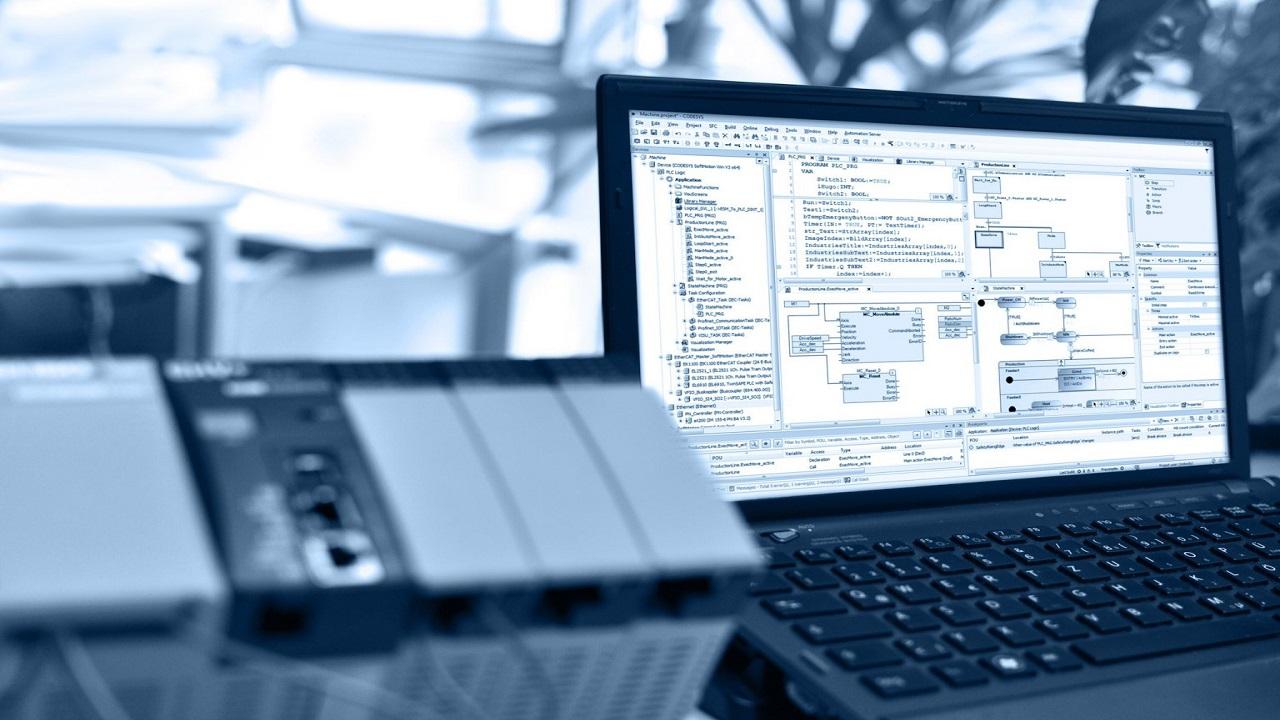




به گزارش کارگروه امنیت سایبربان؛ محققان شرکت پازتیوتکنالجیز (Positive Technologies) یک آسیبپذیری در نرمافزار اتوماسیون صنعتی CODESYS V3 Runtime System شناسایی کردهاند که به مهاجمان امکان میدهد کنترلکنندهها را (PLC) از کار انداخته و در فرایند صنعتی اختلال ایجاد کنند.
برنامه CODESYS V3 Runtime System بخشی از نرمافزار کدسیس (CODESYS) است. کدسیس یک محیط توسعه برای برنامهنویسی برنامههای کنترلکننده مطابق با استاندارد اتوماسیون صنعتی IEC 61131-3 است. محصولات این شرکت توسط بیش از 400 شرکت صنعتی در بیش از دهها کشور منجمله روسیه مورداستفاده قرارگرفتهاند.
نقص امنیتی در نسخه 3.15.9.10 برنامه CODESYS V3 Runtime System شناساییشده و با شناسه «CVE-2021-36764» شناخته میشود. این حفره در بخش CmpGateway کشف شده و جز آسیبپذیریهای NULL pointer dereference به شمارمی رود.
مهاجمی که دسترسی شبکهای به کنترلکننده صنعتی دارد میتواند یک بسته TCP ویژهای را ارسال کرده و عملکرد کنترلکنندهها را متوقف سازد.
دِنیس گاریوشِف، کارشناس بخش تجزیهوتحلیل برنامه شرکت پازتیوتکنالجیز دراینباره میگوید:
نسخه موردبررسی مدتها است در دسترس عموم بوده است. عجیب است که هیچیک از متخصصان هنوز این آسیبپذیری را پیدا نکردهاند. این یک خطای منطقی ساده است که با عدم کنترل مقادیر منتقلشده مرتبط است: میتوان یک درخواست ویژه که اتصال را کنترل میکند ارسال کرد که منتج به مراجعه به آدرس صفرم و منع سرویس میگردد.
آرتور آخاتوف، تحلیلگر بخش امنیت سیستمهای کنترل صنعتی پازتیوتکنالجیز نیز میگوید:
محصولات CODESYS بهصورت گسترده در سراسر جهان ازجمله روسیه پخش شدهاند. یکی از شرکای ما بر پایه آنها سیستمهای اطفاء حریق خودکار میسازد که در نیروگاههای برق مورداستفاده قرار میگیرند. اگر هکرها از این آسیبپذیری بهرهبرداری کنند و عملکرد سیستمهای اطفاء حریق را مختل کنند، در صورت وقوع آتشسوزی خسارات بسیار هنگفتی به بار خواهد آمد.
آسیبپذیری «CVE-2021-36764» در ماه مارس سال جاری شناساییشده و شرکت کدسیس طی چهار ماه توانسته وصله موردنظر را آماده سازد. برای رفع اشکال، باید نسخه جدیدی از نرمافزار که در وبسایت رسمی سازنده در دسترس است، نصب گردد.