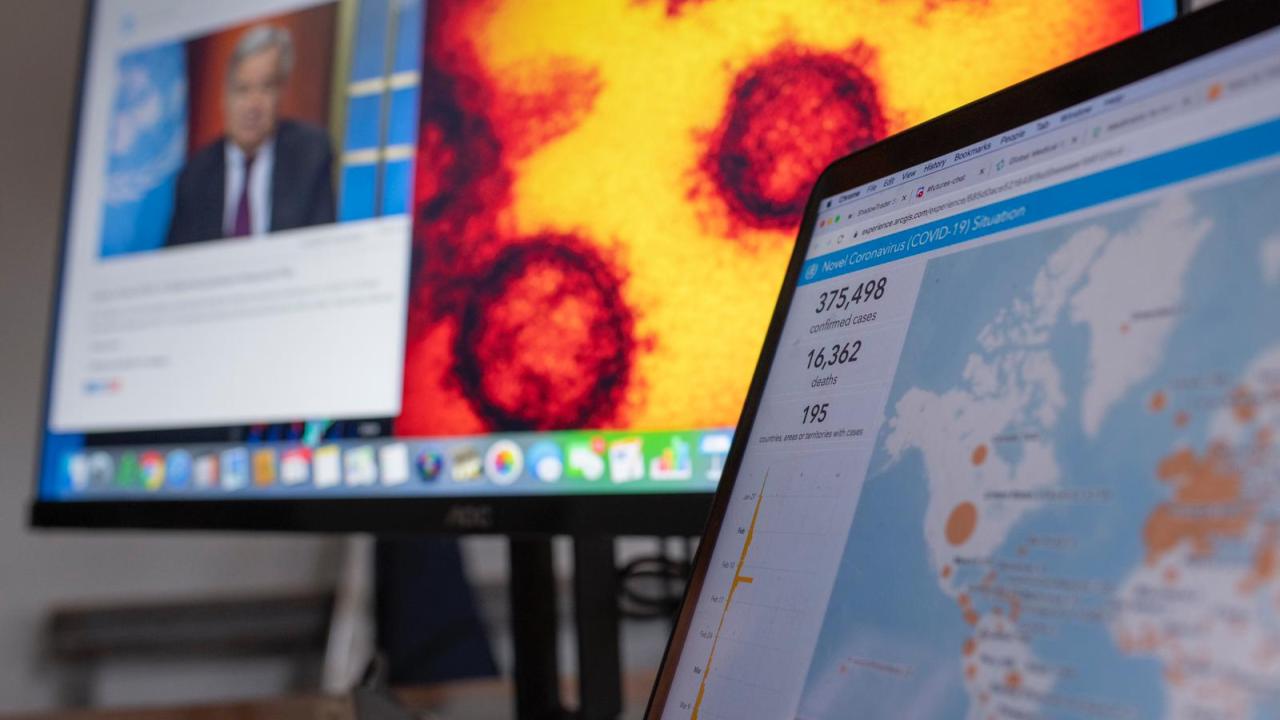



به گزارش کارگروه بین الملل سایبربان؛ آژانسهای امنیتی دولتی مستقر در ایالاتمتحده و بریتانیا بهتازگی هشدار مشترکی را درباره سوءاستفاده هکرها از اضطراب همهگیر جهانی مربوط به ویروس کرونا برای راهاندازی حملات جدید سایبری صادر کردهاند.
آژانس امنیت سایبری و زیرساختیایالاتمتحده (CISA) و مرکز ملی امنیت سایبری بریتانیا (NCSC) هشداری مبنی بر حملات فیشینگ فریبنده و حملات نرمافزاری در پی دورکاری کارمندان منتشر کردند.
علاوه بر این، هشدار این دو آژانس متذکر شد که هم مجرمان سایبری با انگیزه مالی و هم هکرهای دولتی میخواهند از بحران جهانی شیوع کرونا سو استفاده کنند.
تهدیدهای سایبری مربوط به کووید-19
هشدارهای اخیر در خصوص تهدیدهای سایبری از سوی ادارات CISA و NCSC حاکی از آن است که فعالان سایبری خرابکار برای انتشار بدافزارها در ایمیلهای فیشینگ استفاده میکنند. هکرها معمولاً با ارسال پیامهایی که ظاهراً توسط سازمان بهداشت جهانی نوشتهشده، تلاش میکنند تا کاربران بیاحتیاط را فریب دهند. عاملان ارسال این پیامهای مخرب سعی دارند که دریافت کنندگان این ایمیلها را با وعده تجهیزات حفاظتی شخصی جذب خود کنند.
این دو نهاد همچنین اظهار داشتند که هکرها به انتشار ایمیلهای مملو از بدافزار و باج افزار روی آوردهاند که ظاهراً اطلاعات مربوط به شیوع کوید-19 در شهر محل سکونت گیرندگان را ارائه میدهد.
این گروههای امنیت سایبری همچنین هشدار دادند که مهاجمان سایبری با استفاده از دستورالعملهایی که به ظاهر توصیه به ماندن در خانه دارند، سیستمهای کاربران را آلوده میکنند. ادارات CISA و NCSC همچنین اشاره کردند که سیل انبوهی از کارمندانی که به صورت دورکاری فعالیت میکنند، هکرها را به جستوجو برای یافتن آسیبپذیریهای برنامههای ویدئوکنفرانس و ابزارهای مانند (VPN) واداشته است.
این آژانسهای دولتی به کاربران توصیه کردند تا با آشنا شدن با ترفندهای فریبنده سایبری معروف مربوط به کوید-19 و شرکتهای ارائهدهنده (VPN) امن از خود محافظت کنند.
چهار برابر شدن حملات سایبری با چاشنی ویروس کرونا در ماه مارس
بلومبرگ گزارش داد که گروههای خصوصی امنیت سایبری با یافتههای دولت مبنی بر متداولتر شدن حملات سایبری با پسزمینه ویروس کرونا موافق هستند. شرکت امنیت سایبری فایرآی (FireEye) به این نشریه گفت که استفاده هکرها از ایمیلهای فیشینگ مربوط به کوید-19 طی ماه مارس چهار برابر شده است. این سازمان با اشاره به متصدیان وابسته به دولتهای چین، کره شمالی و روسیه اذعان داشت که دزدان سایبری گوناگون به این موج (از حملات) کمک کردهاند.
فایرآی همچنین اشاره داشت که هر دو نوع فعالان خرابکار سایبری پیامهایی را ارسال میکنند که ظاهراً حاوی اطلاعات حیاتی درباره این بیماری هستند. این گروه امنیت سایبری همچنین افزود که ایمیلهایی که از تئوری توطئه و پیامهای جعلی برای درمان ویروس کرونا استفاده میکنند در حال همهگیرتر شدن هستند.
علاوه بر این، سازمان امنیتی یاد شده اظهار داشت که هکرها در موضع خرابکاری خود، اقدام به استفاده از اطلاعات غلط درباره بسته انگیزشی 2 تریلیون دلاری دولت ایالاتمتحده کردهاند. هکرها از خطوط موضوعی مانند دستمزد کوید-19 برای به طمع انداختن کاربران آمریکایی استفاده میکنند. بهطور مشابه، مجرمان سایبری شهروندان روسی و کانادایی را با ایمیلهایی مملو از باج افزارها مورد هدف قراردادند که به آنها قول خدمات جبران خسارات اجتماعی و پرداخت مزایای اضطراری دولت کانادا را میدهد.
ماه گذشته، شرکت امنیت سایبری ریزنز (Reasons) گزارش داد که هکرها برای نفوذ به شبکههای کاربران از یک برنامه تقلبی نقشه زنده ویروس کرونا استفاده میکنند.
شرکت امنیت سایبری CrowdStrike Holdings گفت که یک گروه هکری با نام (Mummy Spider) در ماه ژانویه از آدرس تقلبی یک مرکز سلامت عمومی در کیوتو استفاده کرد تا کاربران ژاپنی را هدف حمله قرار دهند. اخیراً، این گروه اقدام به حمله به شهروندان و سازمانهای سلامت واقع در دیگر کشورها کردهاند.
مجرمان بیوجدان همواره از زمانهای بحرانی برای رسیدن به اهداف خود استفاده کردهاند. در دوره همهگیری جهانی ویروس کرونا، دزدان و خرابکاران از نیاز ما به اطلاعات سلامتی و امنیتی برای دزدی و بیثباتی استفاده میکنند. بهاینترتیب، کاربران باید اخبار را از منابع قابلاعتماد دریافت کرده و برای حفاظت از خود اعمال سلامت سایبری را تمرین کنند.




