


about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
حمله
1405/07/19 - 19:06- جرم سایبری

حمله هکری به پلتفرم ارتباطات دفاعی استرالیا

هکرهای باج‌افزار به پلتفرم ارتباطات دفاعی استرالیا موسوم به سرویس «ForceNet» حمله کردند.

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

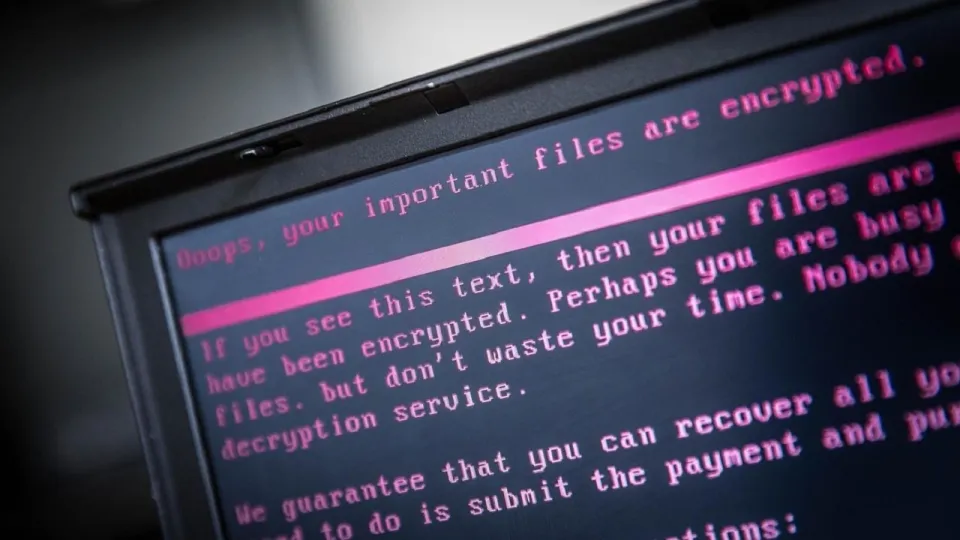
گروه باج افزاری FonixCrypter امروز کلید رمزگشایی فایل های قربانیان خود را منتشر کرد.

به گزارش کارگروه حملات سایبری سایبربان؛ گروه باج افزاری FonixCrypter امروز در توئیتر اعلام کرد که کد منبع باج افزار را حذف کرده است و قصد دارد به فعالیت های خود پایان دهد. 
این گروه به منظور نشان دادن حسن نیت خود، پکیجی حاوی یک ابزار رمز گشایی، برخی دستورالعمل ها و کلید پیشرفته رمز گشایی را منتشر کرد. 
قربانی ها می توانند با استفاده از این ابزارها به صورت رایگان فایل های خود را بازیابی کنند.
محققین امنیتی این ابزارها را مورد آزمایش قرار دادند و صحت عملکرد آن را تایید کردند. آن ها مدعی هستند که هر فایل بایستی به صورت جداگانه رمزگشایی شود.
اما کارشناسان معتقدند که رمزگشای باج افزار شرکت امنیتی Emimsoft که احتمالا هفته آینده منتشر شود، عملکرد بهتری خواهد داشت. 
محققان امنیتی می گویند:


« به کاربران توصیه می شود تا زمان انتشار رمزگشای شرکت EmimSoft منتظر بمانند و فعلا از ابزار منتشر شده توسط گروه باج افزاری FonixCrypter استفاده نکنند.»


آنان افزودند:


« ممکن است فایل های منتشر شده توسط گروه باج افزاری FonixCrypter آلوده به بدافزارهایی مانند درپشتی باشند و کاربران را به سوی نصب آن ها بر روی سیستم خود هدایت کنند.»


این گروه باج افزاری فعالیت های زیادی را از ژوئن گذشته صورت داده بود و افرادی زیادی از سرتاسر دنیا را تحت الشعاع حملات خود قرار داده بود اما امروز اعلام کرد که دیگر فعالیتی نخواهد داشت.
این گروه باج افزاری حتی امروز کانال تلگرام خود را نیز حذف کرد. این کانال، محل تبلیغ و عرضه باج افزارها به دیگر مجرمین سایبری بود. 
اما این گروه اعلام کرد که در آینده نزدیک کانال جدیدی را به راه می اندازد.
FonixCrypter مدعی شده است زین پس از قابلیت های خود را در جهات مثبت و درستی استفاده خواهد کرد و دیگر هیچ فعالیت باج افزاری نخواهد داشت.
این گروه به نوعی توبه کرده! اما دلیل آن همچنان نامشخص است...
 

منبع:

تازه ترین ها
مونتاژ
1405/07/30 - 17:14- آمریکا

مونتاژ روترهای وای‌فای ۸ توسط تی‌پی - لینک و کی ترونیک در ایالات متحده

تی‌پی‌لینک و کی‌ترونیک قصد دارند روترهای وای‌فای ۸ را در ایالات متحده مونتاژ کنند و تولید آن‌ها احتمالاً از سال ۲۰۲۷ آغاز خواهد شد.

هشدار
1405/07/30 - 15:58- آسیا

هشدار سازمان ملل به هند در مورد نظارت دیجیتال در جریان اعتراضات

کارشناسان سازمان ملل در مورد نظارت دیجیتال در جریان اعتراضات به هند هشدار دادند.

تجارت
1405/07/30 - 15:24- آمریکا

تجارت هوش مصنوعی در معرض خطر ناشی از انتخابات میان‌دوره‌ای ایالات متحده

سرمایه‌گذاران با افزایش واکنش‌های منفی به مراکز داده، تجارت هوش مصنوعی را در معرض خطر ناشی از انتخابات میان‌دوره‌ای ایالات متحده می‌بینند.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.