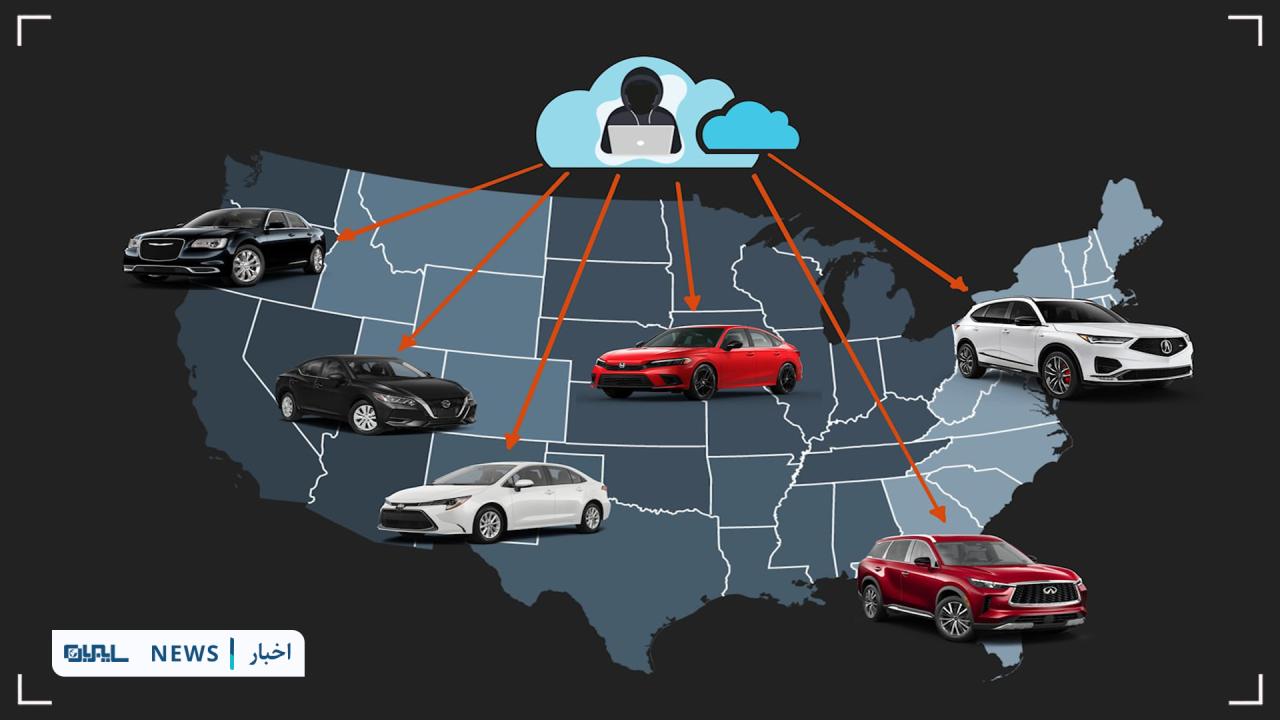



به گزارش کارگروه امنیت سایبربان؛ یک آسیبپذیری حیاتی که در اپلیکیشن های خودروی هوندا، نیسان، اینفینیتی و آکورا کشف شده است به هکرها و سازمانهای پلیسی اجازه میدهد تا قفل ماشین را از راه دور باز کنند و وسیله نقلیه را با لپتاپ از هرکجای دنیا روشن کنند.
این اشکال مهم در سیریوس اکس ام (SiriusXM) وجود دارد. سیریوس اکس ام یک پلتفرم متصل به اینترنت در خودرو است که خدماتی را به شرکتهای آکورا، بیامو، هوندا، هیوندای، اینفینیتی، جگوار، لندرور، لکسوس، نیسان، سوبارو و تویوتا ارائه میدهد.
در طول این تحقیقات، سم کری، محقق امنیت برنامههای کاربردی وب و گروهش، یک آسیبپذیری حیاتی را در سرویس مدیریت از راه دور وسیله نقلیه متصل که در برنامه تلفن همراه سیریوس اکس ام ثبت نام کرده است، پیدا کردهاند.
این تحقیق نهتنها نشان میدهد که چگونه یک آسیبپذیری میتواند تأثیر فیزیکی روی تعداد زیادی از خودروها داشته باشد، بلکه همچنین نشان میدهد که چه مقدار از دادههای شخصی را میتوان از یک وسیله نقلیه بازیابی کرد.
تحقیق در جهت یافتن این آسیبپذیری
یک دامنه تحت عنوان "http://telematics(.)net" در این تحقیق پیدا شده است و با ثبت وسایل نقلیه در عملکرد مدیریت از راه دور سیریوس اکس ام مرتبط است.
تجزیهوتحلیل بیشتر در مورد این دامنه نشان میدهد که تعداد زیادی از منابع به برنامه مربوط به خودروهای نیسان به نام نیسان کار کانکتد (Nissan Car Connected) اشاره کردهاند.
برای واکشی نمایه کاربر، محققان سعی میکنند از حامل مجوز در یک درخواست HTTP استفاده کنند و در پاسخ، نام، شماره تلفن، آدرس و جزئیات خودرو قربانی را با موفقیت بازیابی کردهاند.
تنها با داشتن شماره VIN، هر مهاجمی میتواند جزئیات مشتری را با کمک یک اسکریپت پایتون و یک تشدید مداوم، محققان را برای یافتن درخواست HTTP برای اجرای دستورات وسیله نقلیه هدایت کند. درنهایت، در این مرحله، مهاجمان به اطلاعات مشتری دسترسی خواهند داشت و دستورات وسیله نقلیه را برای باز کردن قفل وسیله نقلیه و راهاندازی ماشین از راه دور اجرا خواهند کرد.
محققان علاوه بر خودروهای نیسان، این اشکال را بر روی خودروهای هوندا، اینفینیتی و آکورا، با موفقیت آزمایش کردهاند و این مشکل را به سیریوس اکس ام گزارش کردهاند که این شرکت نیز بلافاصله آن را برطرف کرده است.




