


همراهی باجافزار NemucodAES و تروجان Kovter
به گزارش واحد امنیت سایبربان؛ در بررسیهای صورت گرفته توسط کارشناسان موسسه SANS، دو بدافزار مخرب NemucodAES و Kovter که با استفاده از فایلهای زیپ آلوده وارد سیستم کاربر میشوند کشف و شناسایی شدند. در هفتههای گذشته محققان امنیتی اعلام کردند که با افزایش چشمگیر اسپمهای مخرب که منشأ ارسال آنها از طریق فایلهای جاوا اسکریپت است و مهاجم با استفاده از این کدهای مخرب فعالیت مخرب خود را پیش میبرند.
باجافزار NemucodAES یک نوع از تروجان Nemucod downloader است؛ که از بدافزارهای مخربی نظیر Locky و TeslaCrypt که در سال 2016 فعالیت داشتهاند الگو گرفته است. باجافزار مذکور بهآسانی قابل رمزگشایی است درعینحال تروجان Kovter بهعنوان یکی از بدافزارهایی به شمار میرود که در برابر شناسایی مقاومت میکند؛ این در حالی است که این تروجان اطلاعات شخصی کاربران را بارها و بارها به سرقت برده است.
باجافزار Kovter از گذشته تابهحال در کمپینهای مختلفی فعالیت داشته است این در حالی است که برای انتشار از فایلهای حاوی lnk که در بدافزارهای Locky و TeslaCrypt مورداستفاده قرارگرفته است استفاده میکند.
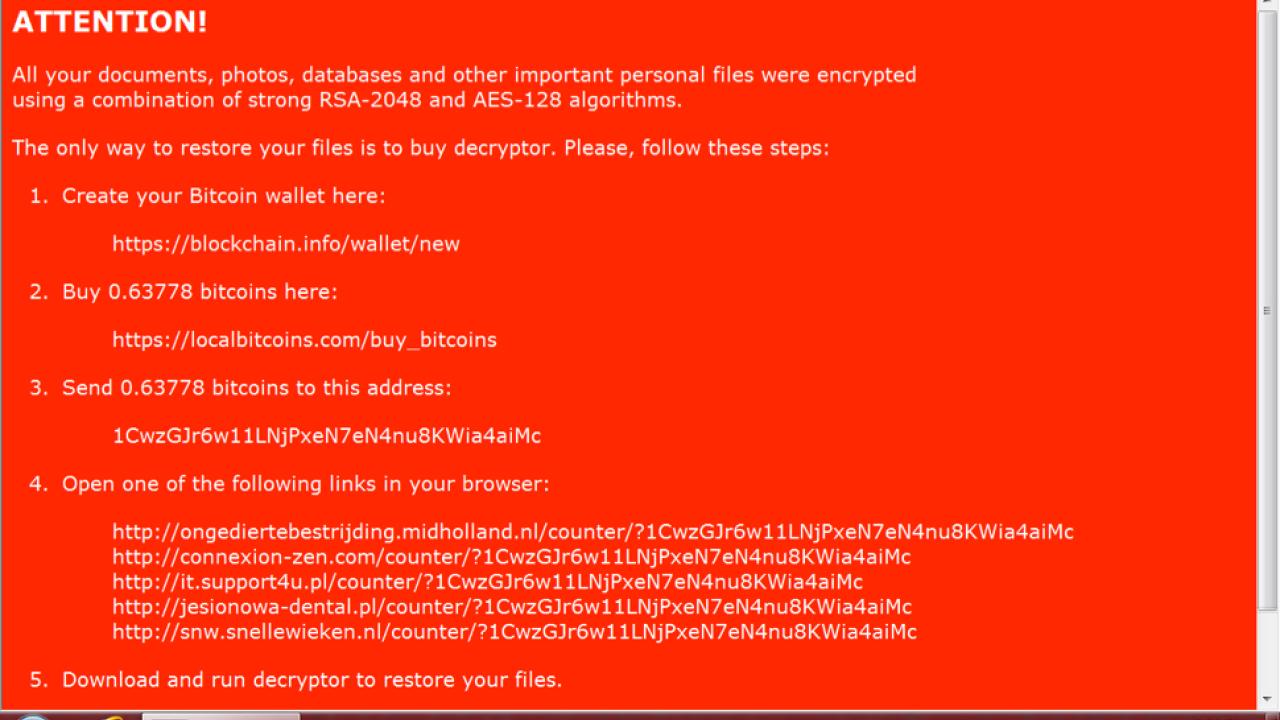
باجافزار NemucodAES فایلهای مخرب را رمزگذاری میکند و سپس آنها را در پوشههای AppData \ Local \ Temp از طریق یک فایل.hta ارائه میکند تا فایلها را رمزگشایی کند.
بررسیهای انجامشده نشان میدهد که باجافزار نامبرده پس از رمزگذاری فایلهای کاربران از کاربر درخواست 1500 دلار بیت کوئین را برای رمزگشایی اطلاعات دریافت میکند. کارشناسان امنیتی معتقدند تروجان Kovter تنها برای بررسی ترافیک و ایجاد ترافیک فرمان و کنترل استفاده میشود.