about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

حمله
1405/05/20 - 15:30- جنگ سایبری

حمله سایبری به زیرساخت آب مینه‌سوتا

بررسی قرائن نشان می‌دهد عامل حمله اسرائیل است و سناریوی ایران فاقد وجاهت منطقی است

آژانس امنیت سایبری و امنیت زیرساخت آمریکا در مورد خطرات استفاده از روش احراز هویت تک عاملی هشدار داد.

به گزارش کارگروه امنیت سایبربان؛ آژانس امنیت سایبری و امنیت زیرساخت آمریکا یا همان CISA، استفاده از احراز هویت تک عاملی را جزو اقدامات امنیت سایبری پر خطر قلمداد کرد. استفاده از سیستم احراز هویت تک عاملی می تواند زیرساخت های حیاتی و نهادهای دولتی و غیر دولتی را در معرض حملات سایبری مخرب قرار دهد.

احراز هویت تک عاملی به روشی از ثبت نام کاربران در وبسایت و سیستم های از راه دور گفته می شود که تنها از یک روش برای احراز هویت آن ها استفاده می شود. (معمولا از نام کاربری و رمزعبور استفاده می شود)

این روش احراز هویت سطح امنیتی بسیار پایینی دارد چون مهاجمین می توانند با استفاده از تنها یک عامل مانند پسورد به سیستم دسترسی پیدا کنند.

استفاده از این روش می تواند موجب افزایش احتمال به دست گرفتن حساب و حملاتی از این دست شود. 

CISA لیستی از اقدامات امنیت سایبری پر خطر را ارائه کرده است که تا به الان شامل موارد زیر می باشد:

  • استفاده از نرم افزار های پشتیبانی نشده و منسوخ
  • استفاده از گذرواژه های شناخته شده، یکسان و پیش فرض
  • استفاده از روش احراز هویت تک عاملی 

همه سازمان ها و نهادها علی الخصوص سازمان های پشتیبانی کننده از زیرساخت های حیاتی و ملی بایستی از انجام اقدامات مذکور دوری کنند. 

CISA در نظر دارد تا موارد زیر را نیز به لیست قبلی اضافه کند:

  • استفاده از توابع هش ضعیف
  • توپولوژی شبکه Flat ( فِلَت) 
  • ترکیب شبکه های فناوری اطلاعات و فناوری عملیاتی 
  • استفاده از سیستم هایی که قبلا در معرض خطر قرار گرفته اند بدون آن که داده های آن را پاک کنند
  • ارسال ترافیک های حساس و رمزنگاری نشده در شبکه های بدون کنترل

منبع:

تازه ترین ها
تأکید
1405/07/15 - 15:22- آسیا

تأکید کویت بر هوش مصنوعی و امنیت سایبری

شرکت زین کویت گفتگوها پیرامون حکمرانی هوش مصنوعی و امنیت سایبری را در نشست سایبری پیش برد.

ایجاد
1405/07/15 - 15:04- آسیا

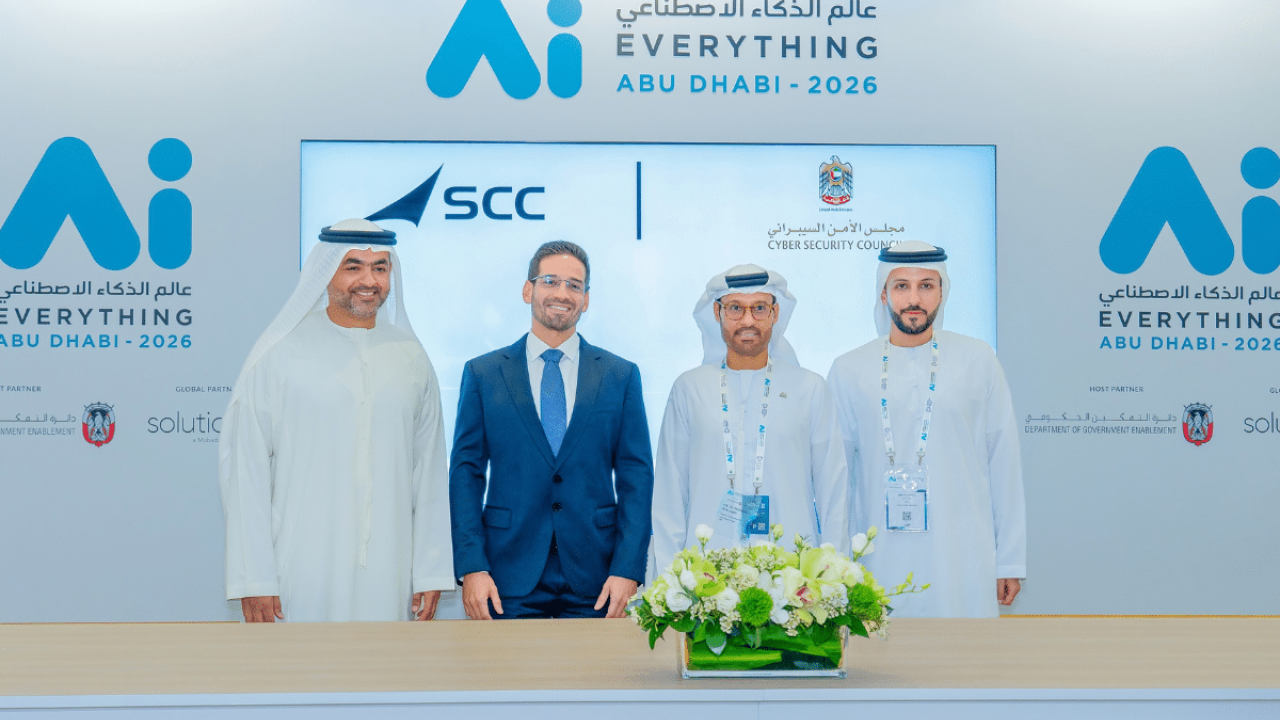
ایجاد مرکز تاب‌آوی سایبری در امارات

شورای امنیت سایبری امارات و شرکت «SCC» با هدف ایجاد مرکز تاب‌آوری سایبری مشارکت کردند.

گسترش
1405/07/15 - 14:48- آسیا

گسترش همکاری‌های سایبری آذربایجان و بریتانیا

دو کشور آذربایجان و بریتانیا با هدف گسترش همکاری‌های سایبری، دیجیتال و هوش مصنوعی با یکدیگر گفتگو و تبادل نظر کردند.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.