



به گزارش کارگروه حملات سایبری سایبربان؛ تحلیلگران تهدید کمپین بدافزاری جدیدی به نام ‘GO#WEBBFUSCATOR’ را شناسایی کرده اند که با اتکا بر ایمیل های فیشینگ، اسناد مخرب و تصاویر فضایی از تلسکوپ جیمز وب اقدام به نشر بدافزار می کند.
این بدافزار به زبان Go نوشته شده است.
در این کمپین بدافزاری که اخیرا توسط محققین سکیورونیکس شناسایی شده، بازیگران مخرب پی لودهایی را رهاسازی می کنند که در حال حاضر جزو موارد مخرب ثبت شده در پلتفرم اسکن ویروس توتال نمی باشد.
زنجیره آلودگی این کمپین با ایمیل فیشینگی آغاز می شود که دارای یک سند مخرب است و فایل الگویی را دانلود می کند.
این فایل شامل یک ماکروی VBS مبهم سازی شده است که در صورت فعال سازی ماکروها در آفیس سوت به صورت خودکار اجرا می شود. این کد سپس اقدام به دانلود یک تصویر JPG (“OxB36F8GEEC634.jpg”) از یک منبع راه دور می کند و با استفاده از certutil.exe آن را به فایل قابل اجرا تبدیل خواهد کرد.
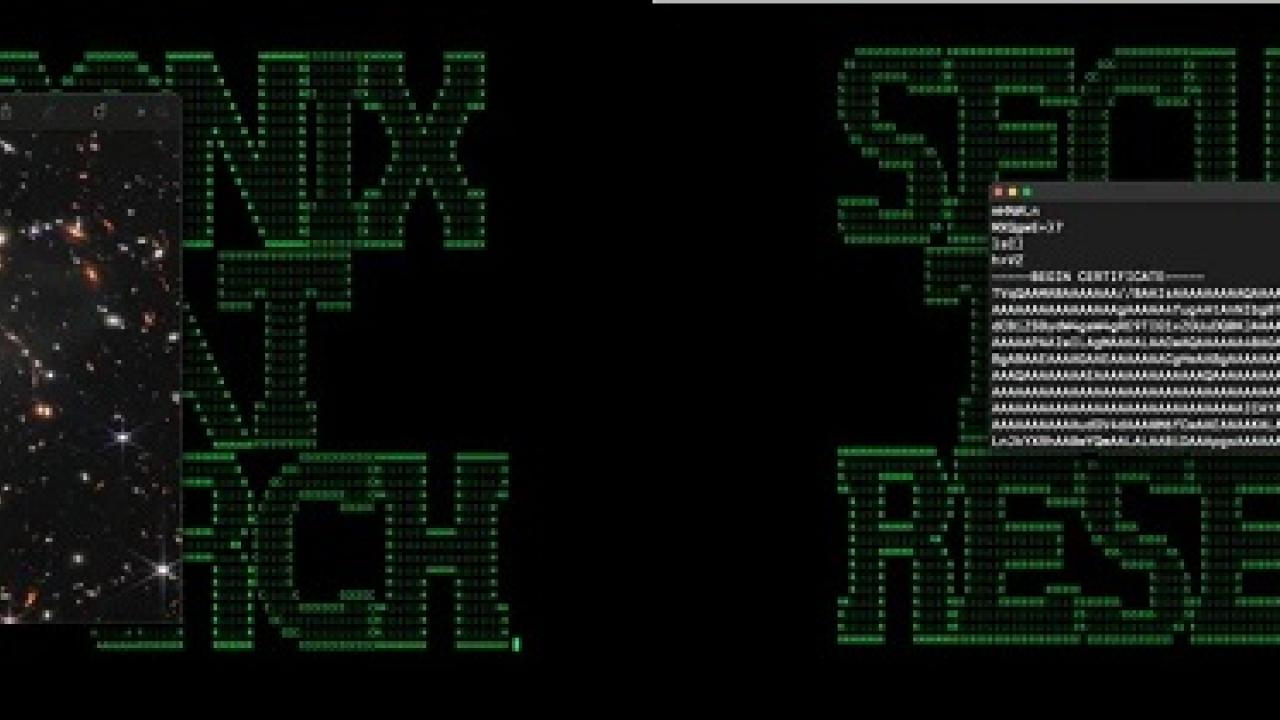
این عکس JPG در صورت باز شدن با image Viewer تصویر چپ و در صورت باز شدن با یک تکست ادیتور، تصویر قسمت سمت راست را نمایش خواهد داد.
تصویر سمت راست محتوای اضافی بیشتری را در نقاب یک گواهی به نمایش می گذارد که در واقع یک پی لود 64 بیت رمزنگاری شده است که به یک فایل قابل اجرای مخرب 64 بیت تبدیل می شود.
این رشته پی لودها با استفاده از ROT25 مبهم سازی می شوند و باینری با استفاده از XOR بدافزار را از چشم تحلیلگران مخفی نگه می دارد.
این فایل قابل اجرا با کپی کردن خود در %%localappdata%%\microsoft\vault\ و اضافه کردن یک کلید رجیستری جدید، به پایداری در سیستم دست پیدا می کند.
این بدافزار به محض اجرا، ارتباط دی ان اسی را با سرور کنترل و فرمان ایجاد می کند.
طبق گفته محققین، دامین های مورد استفاده در این کمپین اخیرا به ثبت رسیده اند. قدیمی ترین مورد آن مربوط به 29 می 2022 می باشد.