about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
حمله
1405/07/19 - 19:06- جرم سایبری

حمله هکری به پلتفرم ارتباطات دفاعی استرالیا

هکرهای باج‌افزار به پلتفرم ارتباطات دفاعی استرالیا موسوم به سرویس «ForceNet» حمله کردند.

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

فعالیت نمونه‌های جدیدی از باج‌ گیران سایبری

مرکز مدیریت امداد و هماهنگی عملیات رخدادهای رایانه ای با مشاهده و رصد فضای سایبری در روزهای اخیر، از شروع فعالیت نمونه های جدیدی از باج‌گیران سایبری (باج افزار) خبر داد.


به گزارش کار گروه امنیت سایبربان؛ مرکز ماهر با مشاهده و رصد فضای سایبری در روزهای اخیر در زمینه باج افزار، از شروع فعالیت دو نمونه جدید باج افزار با نامهای CryptConsole-2018 و ShinoLocker خبر داد.

این مرکز در تحلیل فنی باج افزار  CryptConsole-2018 که به نام CryptConsole-Sequre نیز شناخته می‌شود، اعلام کرد: بررسی ‌ها نشان می ‌دهد فعالیت این باج افزار در نیمه‌ دوم ماه آوریل سال ۲۰۱۸ میلادی شروع شده و به نظر می ‌رسد تمرکز آن بیشتر روی کاربران انگلیسی زبان است.

این باج‌افزار که هم اکنون در حال توسعه است، ویژگی جالبی دارد که آن را از دیگر باج‌افزارها متمایز می‌کند؛ بدین صورت که پس از نفوذ به سیستم قربانی، به جای اجرای مستقیم یک پردازه، باج‌افزار یک کد رمزگذاری شده به زبان C را کامپایل می‌کند و آن را به طور مستقیم در حافظه به اجرا در می‌آورد.

درهمین حال مشاهده و رصد فضای سایبری در زمینه ‫باج‌افزار، از شروع فعالیت نمونه‌ جدیدی از خانواده‌ باج‌افزار ShinoLocker خبر می‌دهد.

بررسی ‌ها نشان می ‌دهد فعالیت این باج  افزار در اوایل ماه می سال ۲۰۱۸ میلادی شروع شده است. به نظر می رسد خانواده‌ باج‌افزار ShinoLocker برای اهداف آموزشی توسعه داده شده و تنها فایل‌هایی که روی Desktop وجود دارند را رمزگذاری می‌کند.

در نسخه‌های قدیمی باج‌افزار ShinoLocker قربانیان به راحتی می‌توانستند با برقراری ارتباط با سرور کنترل و فرمان (C&C) کلید رمزگشایی فایل‌ها را دریافت کنند، اما در نسخه‌ جدید به دلایل مختلف امکان دریافت کلید رمزگشایی پس از برقراری ارتباط با سرور C&C وجود ندارد.

جزئیات بیشتری از چگونگی باج گیری این بدافزارها، در سایت مرکز ماهر در دسترس است.
 

تازه ترین ها
آسیب
1405/07/21 - 13:22- سایرفناوری ها

آسیب ناشر روزنامه دیلی میرور از افت ترافیک گوگل

شرکت ریچ، ناشر روزنامه دیلی میرور، از افت ترافیک گوگل آسیب دید.

آتش‌بس،
1405/07/21 - 13:19- جنگ سایبری

آتش‌بس، تهدیدات سایبری را متوقف نمی‌کند

سونیک‌وال اعلام کرد که آتش‌بس موقت میان آمریکا و ایران تهدیدات سایبری را متوقف نکرده است.

برگزاری
1405/07/21 - 13:15- آمریکا

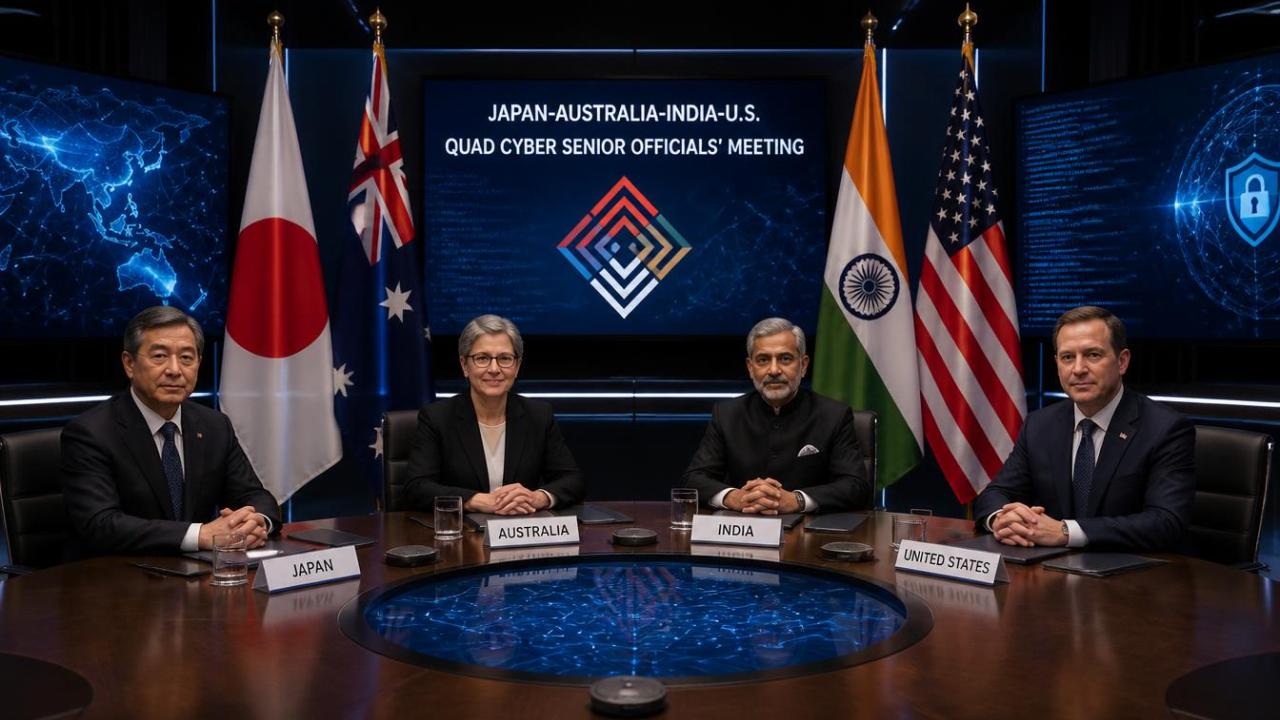
برگزاری نشست سایبری چهار کشور عضو کواد در سنگاپور

نشست مقام‌های ارشد سایبری چهار کشور ژاپن، استرالیا، هند و آمریکا، موسوم به ائتلاف کواد (Quad)، روز ۱۳ اکتبر در سنگاپور برگزار شد.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.