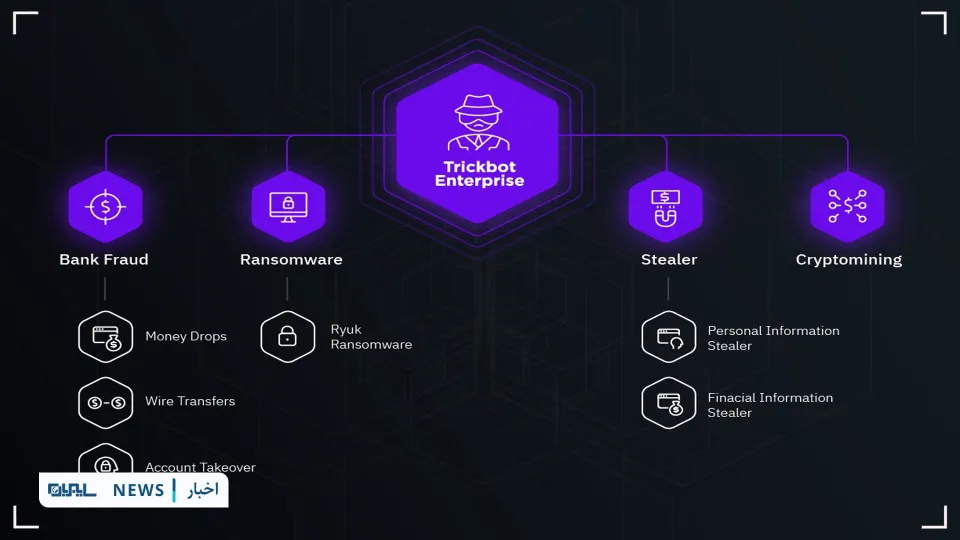




به گزارش کارگروه امنیت سایبربان؛ اپراتورهای تریکبات (TrickBot) طی چندین سال فعالیت خود شبکههای سازمانی را با تریک بات و ماژولهای مخرب هدف قرار داده و اقدام به سرقت پسورد، نفوذ به سیستمها و سرقت پایگاه دادههای اکتیو دایرکتوری کردند.
پسازاینکه مایکروسافت بخشهایی از این بدافزار را مختل و شناسایی آن را تسهیل کرد مالکان تریک بات بدافزاری به نام بازاربکدور (BazarBackdoor) یا بازارلودر (BazarLoader) را جایگزین آن کردند.
بر اساس گزارش امنیتی «Advanced Intel»، اپراتورهای تریکبات شبکههای سازمانی را به کمک تروجان بازاربکدور هدف قرار میدهند پیش از اینکه باج افزار ریوک را بهکارگیرند.
بازاربکدور یک بدافزار پنهان با اهداف بسیار مهم بوده و متعلق به زرادخانه گروه تریک بات بوده و از دو بخش لودر و بکدور تشکیلشده است.
گروه بدافزاری بازاربکدور با بهرهگیری از گواهینامههای امضاء کد ناشناس مانده و در ابتدا از حداقل قابلیتهای مخرب بدافزاری بهره میگیرد تا شانش بیشتری برای بقای طولانی در امنترین شبکهها داشته باشد.
ناشناس بودن و مبهم سازی از قابلیتهای اصلی بازاربکدور بوده و برای انتشار آن مهاجمان در ابتدا به حملات فیشینگ متوسل میشوند.
بازاربکدور با این هدف ساختهشده که ناشناس بماند و برنامههای مخرب و پیشرفتهای از طریق برنامههای ثالث همچون کوبالت استرایک بارگذاری کند.
گروهی که پشت بازاربکدور قرار دارد با بهرهگیری از ابزار قانونی کوبالت استرایک دسترسی از راه دور کسب کرده و اقدام به جمعآوری اعتبارنامههای هاستها و اکتیو دایرکتوری، نصب نرمافزارهای ثالث «Lasagne» ،«BloodHoun»، جابجایی درون شبکهها و هاستها و راهاندازی باج افزار ریوک میکند.
این بدافزار حتی اگر از سوی آنتیویروسها نیز شناسایی شود، ماندگاری خود در سیستم را حفظ میکند. پسازاینکه مهاجمان ریوک را در سیستم هدف نصب میکنند، باجهای هنگفتی از قربانی طلب میکنند.