به گزارش کارگروه بینالملل سایبربان؛ محققان امنیت سایبری در سیسکو تالوس (Cisco Talos) یک باند جدید باجافزاری را کشف کردهاند که خارج از ویتنام فعالیت میکند و جدیدترین چشمانداز مجرمان سایبری در جنوب شرقی آسیا به شمار میرود.
گزارش سیسکو نشان میدهد که این باند با هدف قرار دادن قربانیان در کشورهای انگلیسی زبان و همچنین بلغارستان، چین و ویتنام، از یک نوع باجافزار یاشما (Yashma) استفاده میکند که یادداشت باجافزاری را از حسابی به نام «nguyenvietphat» در پلتفرم اشتراکگذاری کد «Github» دانلود و از شناسایی نقطه پایانی و نرمافزار آنتیویروس اجتناب میکند.
گروه جدید حداقل از 4 ژوئن امسال فعال بوده و یکی از تعداد فزاینده باندهای مجرم سایبری و سایر گروههای هکری است که خارج از ویتنام فعالیت میکنند یا این کشور را هدف قرار میدهند.
افشای این گروه جدید در برابر پسزمینه افزایش کلی فعالیت باجافزارها صورت میگیرد. محققان «Akamai» معتقدند که افزایش استفاده از آسیبپذیریهای روز صفر و یک روز منجر به افزایش ۱۴۳ درصدی تعداد قربانیان باجافزار در 3 ماهه اول سال ۲۰۲۳ در مقایسه با مدت مشابه سال گذشته شده است.
کارشناسان سیسکو تالوس اطمینان متوسطی دارند که عامل باجافزاری اصالت ویتنامی دارد. نام حساب Github و مخاطب ایمیل در یادداشت باجافزار شبیه یک سازمان قانونی ویتنامی است و مناطق زمانی که اپراتورها درخواست میکنند با آنها تماس گرفته شود با منطقه ویتنام همپوشانی دارند؛ یادداشت باجافزاری مشابه یادداشت مرتبط با باجافزار واناکرای (WannaCry) و دارای عناوین یکسانی است.
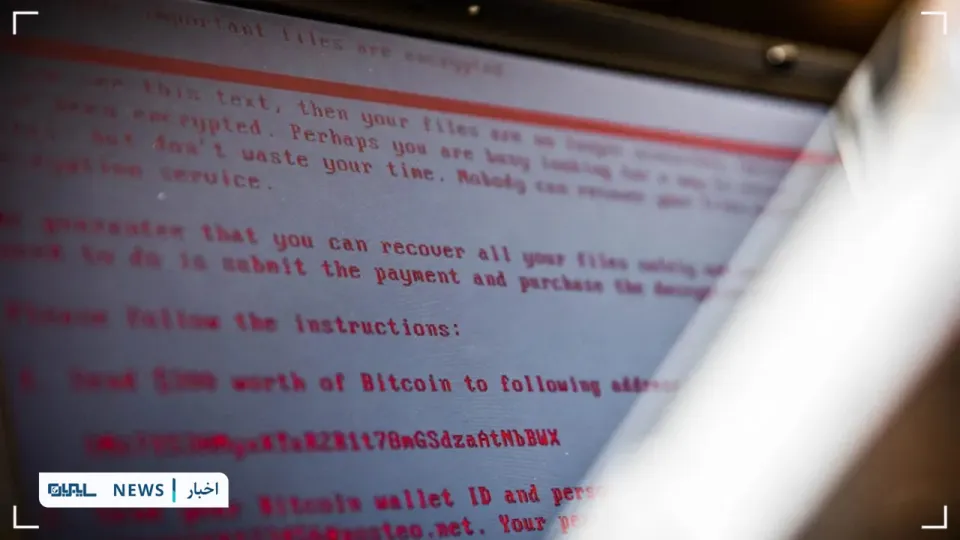
یادداشت پرداخت باج، بیتکوین را میطلبد و تهدید میکند که اگر قربانی ظرف 3 روز باج را پرداخت نکند، هزینه 2 برابر خواهد شد. یادداشت باج همچنین میگوید که اگر ظرف 7 روز پرداختی انجام نشود، قربانی نمیتواند هیچ پروندهای را بازیابی کند.