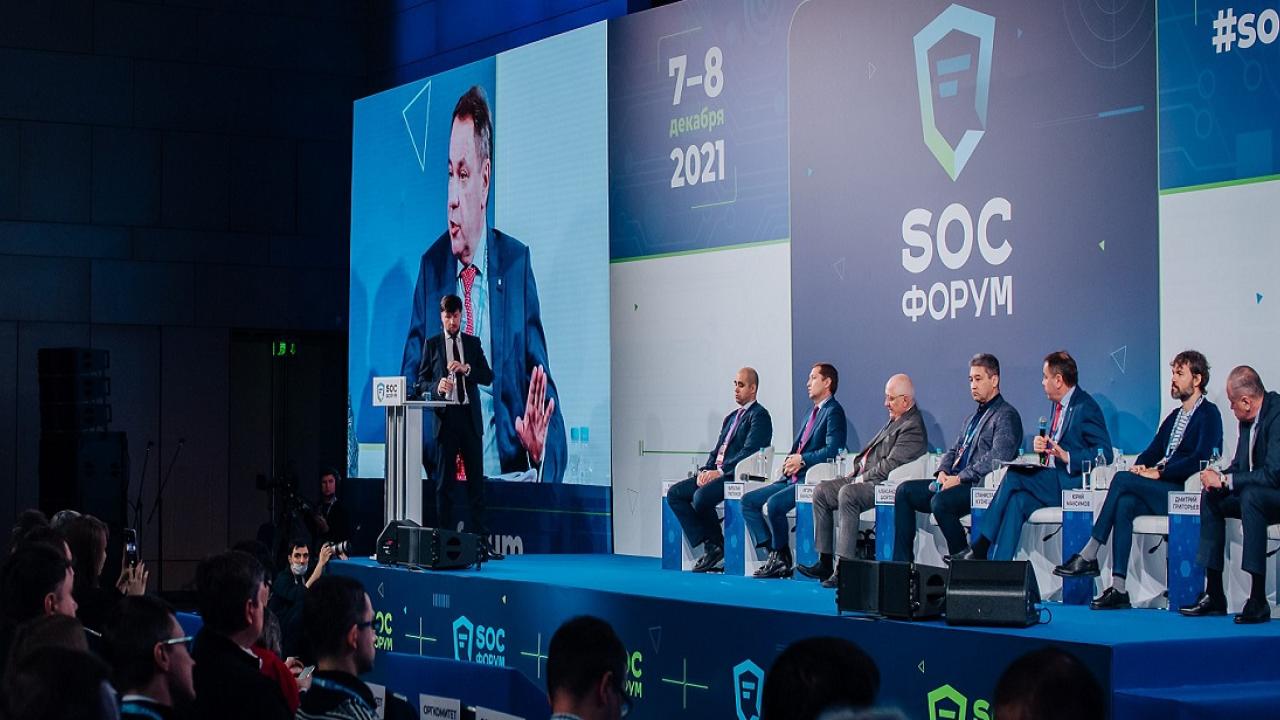




به گزارش کارگروه امنیت سایبربان؛ مدیرعامل شرکت روس تلکام سولار ایگور لیاپونوف در کنفرانس امنیت اطلاعات اساوسیفروم (SOC Forum 2021) اعلام کرد شرکتها بایستی در رویکردهای تأمین امنیت اطلاعات تجدید نظر کنند.
لیاپونوف اعلام کرد:
در طول 1.5 سال گذشته، دیجیتالی شدن بهطور قابلتوجهی سرعت یافته است، درحالیکه امنیت سایبری با سرعت ثابتی حرکت کرده و به نقطه آسیبپذیر در توسعه فناوری تبدیلشده است، چراکه تهدیدات سایبری نیز افزایش قابلتوجهی داشته است. بدیهی است که بازنگری در رویکردهای تأمین حفاظت لازم است - ازنقطهنظر نهتنها کارشناسی و فنآوریها، بلکه سرمایهگذاری در امنیت اطلاعات از سوی دولت و بیزنس و همچنین کنترل.
وی افزود که برای دیجیتالی سازی موثر، شرکتها بهطور فزایندهای از مدل ابری و برونسپاری فناوری اطلاعات و امنیت اطلاعات استفاده میکنند که بهشدت تعادل مسئولیت امنیت را تغییر داده است:
این مسأله قبلاً کاملاً بر عهده مالکان سیستمها بود، اما اکنون عملاً به اپراتورهای ابری سپرده شده است- بهوضوح نیاز به تغییراتی در چارچوب نظارتی وجود دارد. یا روندی که بهسرعت درحالتوسعه است - حملات از طریق پیمانکاران. درواقع، شرکتها اکنون این امکان را ندارند امنیت برونسپاریها را بررسی کنند یا در صورت وقوع یک رخداد سایبری مسئولیت را با آنها تقسیم کنند. این مسأله در صنعت نیز نیاز به کار جدی دارد.
ایگور کاچالین، معاون اول مرکز ملی هماهنگی رخدادهای رایانه ای نیز تصریح کرد که طی سالهای اخیر مهارت مجرمان سایبری رشد قابل توجهی داشته و شناسایی حملات رایانه ای با استفاده از ابزارهای استاندارد مانیتورینگ همیشه امکان پذیر نیست.
کاچالین بیان داشت:
این امر هم با توسعه ابزارهای مهاجمان و استفاده از روشهای جدید حمله (از طریق پیمانکاران یا استفاده از بازار دسترسیها) و هم با مشکلات موجود در خود سازمانها (فقدان مدیریت پچ، نادیده گرفتن قوانین توسعه امن، سطح پایین سواد سایبری کارکنان و سایر عوامل) مرتبط است ... در چنین شرایطی، سازمانها در کنار بالا بردن امنیت منابع اطلاعاتی، بایستی ابزارها و حوزه شناسایی رخدادهای رایانهای را تا حداکثر افزایش داده و مهارتها و فرآیندهای شناسایی، هشدار، از بین بردن پیامدهای حملات رایانهای و واکنش به رخدادهای رایانهای را به میزان قابلتوجهی ارتقاء دهند.