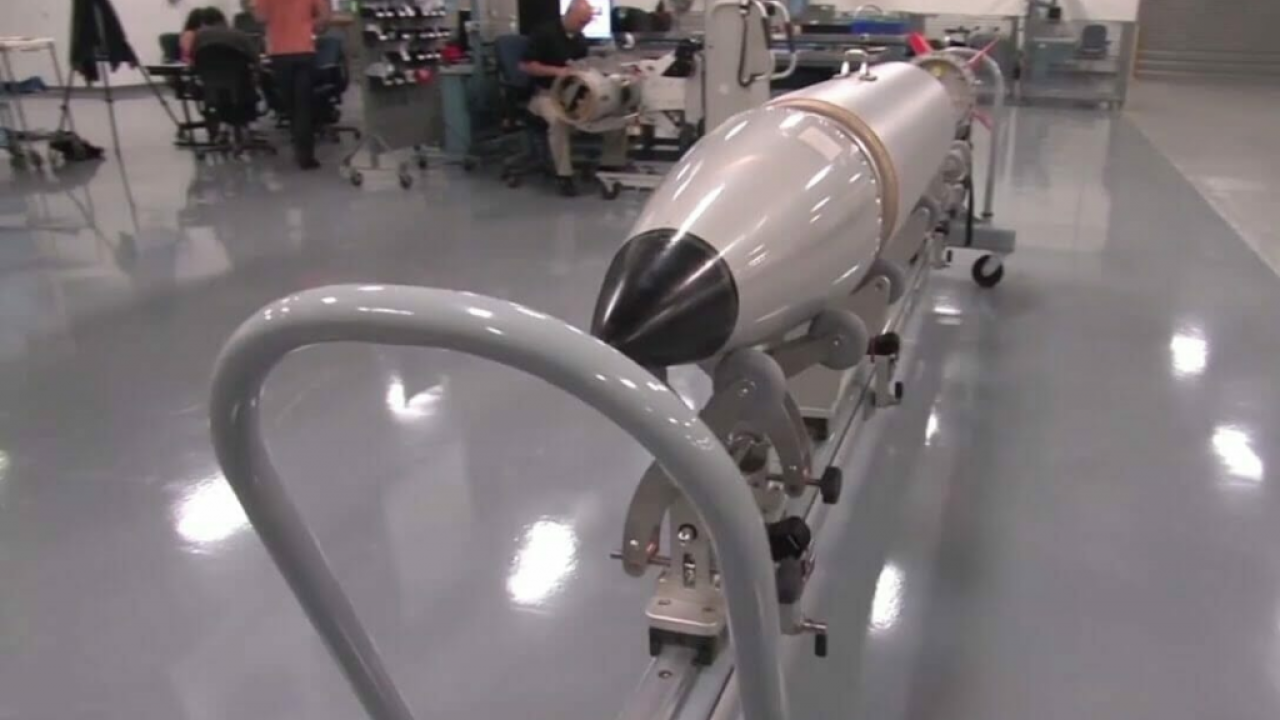



به گزارش کارگروه حملات سایبری سایبربان؛ خبر هک شدن شرکت سول اورینز Sol Oriens (یک پیمانکار دولتی مستقر در نیومکزیکو) و نسبت دادن آن به گروه باج افزاری رِویل REvil روسیه، بار دیگر نگرانیها در جامعه امنیت ملی آمریکا را تشدید کرد؛ زیرا این شرکت با اداره ملی امنیت هستهای وزارت انرژی آمریکا در بخش انرژی و سلاحهای هستهای همکاری میکند.
هنوز مشخص نیست چه انگیزهای در پشت این حمله سایبری بوده، حملهای که شرکت سول اورینز هنوز باج افزاری بودنش را تأیید نکرده است.
ایمون جاورز Eamon Javers خبرنگار شبکه سی ان بی سی در گزارشی گفت:
شرکت سول اورینز تأیید کرد که در ابتدا در ماه مه هدف حمله سایبری قرارگرفته اما ادعا کرد هیچ اطلاعات طبقهبندیشده یا مهم امنیتی از این شرکت نشت نکرده است اما وبسایت این شرکت از روز جمعه ازکارافتاده و مجله مادر جونز Mother jones گزارش داده که این ازکارافتادگی از تاریخ 3 ژوئن بوده است.
مایکل دی بولت Michael DeBolt معاون ارشد اطلاعات شرکت Intel 471 گفت:
شرکت سول اورینز توسط گروه هکری رِویل، همان گروه متهم حمله به شرکت توزیع گوشت جی بی اس، هدف حمله قرار گرفت. تمام نشانههای وبلاگ گروه رِویل نشان میدهد حمله به شرکت سول اورینز جز اهداف این گروه بوده نه طرح برخی نهادهای دولتی دیگر. بااینحال ماهیت حساس این شرکت مانع اپراتورهای گروه رویل و عوامل این حمله نشد. گرچه انگیزه اولیه هکرها مسائل مالی بوده اما آنها تهدید کردند که اسناد و مدارک و دادهها را در اختیار آژانسهای نظامی قرار میدهند و با انتشار عکسهایی در وبلاگ خود این موضوع را اثبات کردند.
گری کینگ هورن Gary Kinghorn مدیر ارشد بازاریابی شرکت Tempered Networks نیز در اظهاراتی گفت:
اگر حساسیت دادههای فاش شده در این حمله محدود به اطلاعات و تماسهای شخصی باشد، آنچنان فاجعهبار نیست اما بااینحال راهی وجود ندارد که بتوان بفهمید سطح حملات فراتر از این بوده یا نه.
وی افزود:
اهداف این حمله بهوضوح برای دشمنان ژئوپلیتیک ما سودمند هستند؛ درنتیجه سازمانها باید نسبت به پیچیدگی، انگیزه و منابع پشت این حملات هشیار باشند.
گری کینگ هورن در انتها خاطرنشان کرد:
سازمانها، بهویژه آنهایی که اطلاعات و اسرار بخش انرژی را در اختیاردارند، باید بدانند که ابزارهای امنیتی دیروز دیگر کافی نیستند و بسیار مستعد خطا هستند. آژانس امنیت ملی قبلاً تأکید کرده که آژانسهای دولتی به سمت اعتماد صفر zero trust حرکت کنند و از رمزگذاری تمام دادهها مطمئن شوند. این اقدامات پیشرفته میتواند بهطور مؤثری شبکهها را غیرقابل هک کند. بااینحال، سازمانها هنوز در حال ارزیابی هزینهها و بازگشت سرمایه هستند تا زمانی که اینگونه در معرض تغییرات قرار بگیرند.




