

about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

حمله
1405/05/20 - 15:30- جنگ سایبری

حمله سایبری به زیرساخت آب مینه‌سوتا

بررسی قرائن نشان می‌دهد عامل حمله اسرائیل است و سناریوی ایران فاقد وجاهت منطقی است

انتشار شده در تاریخ

شناسایی گروه هکری Karakurt

گروه هکری «Karakurt» اقدام به باج‌خواهی کرده و از نرم‌افزار رمزگذاری فایل استفاده نمی‌کند. 

به گزارش کارگروه امنیت سایبربان؛ محققان شرکت امنیت اطلاعات اکسنچر سکیوریتی (Accenture Security) یک گروه هکری به نام کاراکورت (Karakurt) شناسایی کرده‌اند که دامنه حملات خود را در سه‌ماهه سوم سال جاری گسترش داده است. 

اعضای این گروه به دنبال منافع مالی بوده و در ماه ژوئن 2021 زمانی که دو دامنه و صفحه‌ای در توییتر راه‌اندازی کرده‌اند، توجه محققان اکسنچر را به خود جلب کرده‌اند. 

فعالیت اصلی کاراکورت سرقت اطلاعات و باج‌خواهی بوده و از نرم‌افزار رمزگذاری فایل‌ها استفاده نمی‌کند. کاراکورت از سپتامبر تا نوامبر 2021 شبکه‌های بیش از 40 شرکت را هک و فایل‌های مسروقه را در سایت خود منتشر کرده‌ است. 

حدودا 95 درصد از قربانیان این گروه در آمریکای شمالی و بقیه در اروپا واقع‌شده‌اند. کاراکورت به حوزه خاصی علاقه‌مند نبوده و اهدافش را تصادفی انتخاب می‌کند. 

مهاجمان برای دسترسی اولیه به شبکه‌های سازمان‌های هدف، عمدتاً از اعتبارنامه‌های وی‌پی‌ان استفاده می‌کنند که از طریق حملات فیشینگ به‌دست‌ می‌آیند یا از فروشندگان خریداری‌ می‌شوند.

به گفته محققان، هکرها قبلا از ابزار کوبالت استرایک برای ماندگاری در سیستم استفاده می‌کردند که اخیراً به ابزار انی دسک روی آورده‌اند، چراکه فعالیت‌های آن‌ها از طریق کوبالت استرایک بیش‌ازپیش فاش شده است.

مهاجمان پس از استقرار در شبکه هدف اعتبارنامه‌های اضافی را با استفاده از میمیکتز سرقت می‌کنند و از آن‌ها برای ترفیع امتیازات بهره می‌برند.

اگرچه حملات این گروه نسبت به حملات باج افزاری که فایل‌ها را رمزگذاری کرده و نسخه‌های پشتیبان را حذف می‌کنند چندان مخرب به نظر نمی‌رسند، اما همچنان خطرآفرین هستند، چراکه تهدید به انتشار اطلاعات مسروقه می‌تواند پیامدهای جدی برای یک شرکت داشته باشد، حتی اگر عملیات‌های آن توسط باج افزار مختل نشده باشد. 
منبع:

تازه ترین ها
رونمایی
1405/07/15 - 20:34- سایرفناوری ها

رونمایی از لپ‌تاپ مجهز به هوش مصنوعی مایکروسافت و انویدیا

مدیران عامل مایکروسافت و انویدیا طی رویدادی در سان‌فرانسیسکو از لپ‌تاپ جدید مجهز به هوش مصنوعی رونمایی خواهند کرد.

توقف
1405/07/15 - 19:46- اروپا

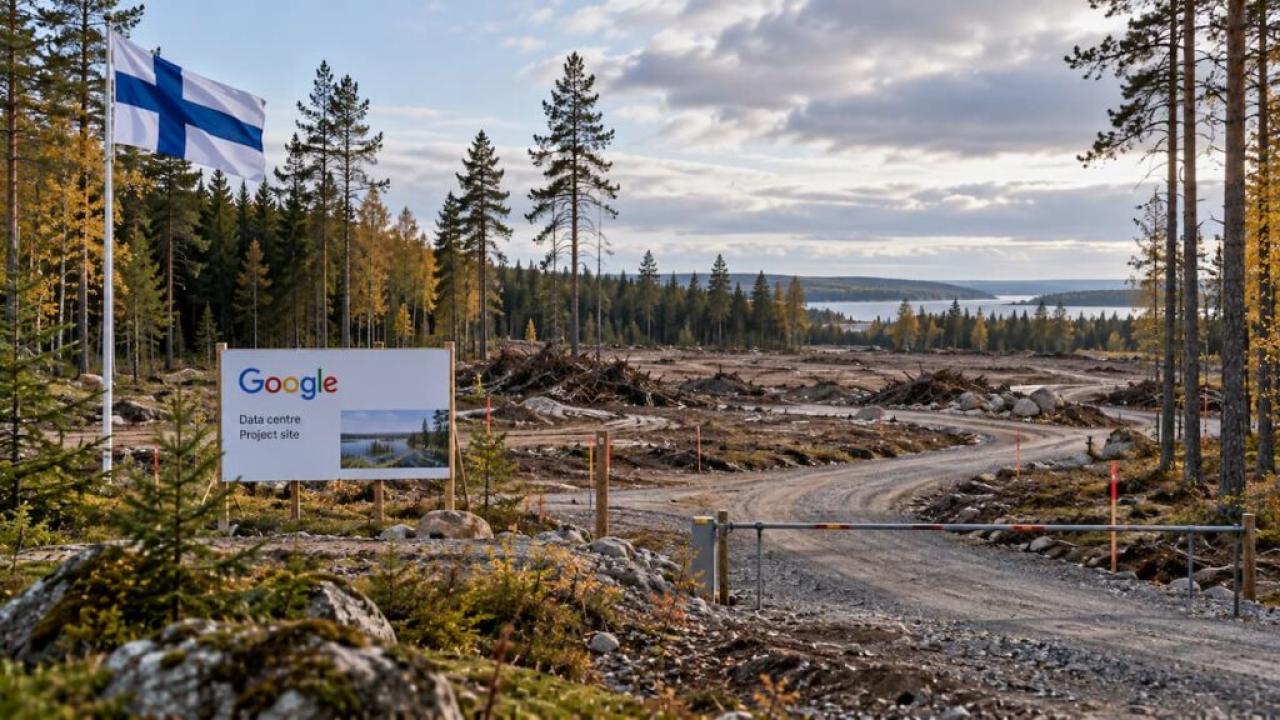
توقف دو سایت مرکز داده گوگل در فنلاند

فنلاند عملیات مقدماتی در دو سایت مرکز داده گوگل را متوقف کرد.

تأکید
1405/07/15 - 15:22- آسیا

تأکید کویت بر هوش مصنوعی و امنیت سایبری

شرکت زین کویت گفتگوها پیرامون حکمرانی هوش مصنوعی و امنیت سایبری را در نشست سایبری پیش برد.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.