about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

آیا
1405/04/01 - 14:49- جنگ سایبری

آیا رسانه‌ای کردن حملات سایبری برای ایران بازدارندگی ایجاد می‌کند؟

در سال‌های اخیر، اخبار متعددی درباره نفوذ و عملیات‌های سایبری منتسب به ایران و محور مقاومت با بازتاب گسترده رسانه‌ای همراه بوده است. برخی این اقدامات را نشانه‌ای از قدرت سایبری و عاملی جهت بازدارندگی در برابر دشمنان می‌دانند و برخی دیگر معتقدند بخش مهمی ا

شرکت سیسکو برخی قابلیت‌های جدید بدافزار «Astaroth» را شناسایی کرد.

به گزارش کارگروه امنیت سایبربان؛ کارشناسان شرکت امنیت سایبری سیسکو تالوس (Cisco Talos) در گزارشی تازه برخی قابلیت‌های جدید بدافزار آستاروث (Astaroth) را شناسایی کردند.  

آستاروث که نخستین بار در سال 2018 شناسایی شده است، با بهره‌گیری از رابط خط فرمان WMIC اقدام به بارگیری و نصب پیلودهای مخرب کرده و کاربران کشورهای اروپایی و برزیل را هدف قرار می‌دهد.  

طبق گزارش سیسکوتالوس، اخیراً این بدافزار قابلیت‌های جدیدی کسب کرده و می‌تواند با استفاده از مکانیسم‌های ضد سندباکسی و ضدتحلیلی، شناسایی خود را بسیار سخت کرده و تجزیه‌وتحلیل عملیات خود را دشوار سازد. آستاروث مثل گذشته حملات خود را با هرزنامه‌ها و تکنیک بدون فایل آغاز می‌کند. 

این بدافزار در به‌روزرسانی‌های جدید بررسی‌های مختلفی انجام می‌دهد تا مطمئن گردد در کامپیوتر واقعی کار می‌کند و در کامپیوتر مجازی یا ماشین مجازی و سندباکس فعالیت نمی‌کند. این امر به بدافزار کمک می‌کند پیلود‌های خود را مخفی نگه‌داشته و ناشناس باقی بماند.   

آستاروث چندین لایه مبهم سازی طی کرده و ابزارها و مکانیسم‌های مورداستفاده کارشناسان و محیط‌های امن همچون سندباکس را شناسایی و بررسی می‌کند تا احتمال شناسایی خود را به صفر برساند. 

این بدافزار از توضیحات کانال‌های یوتیوب نیز جهت مخفی سازی URL سرورهای کنترل خود در آن‌ها بهره می‌گیرد. 

طبق گزارش سیسکو تالوس، تروجان آستاروث پس‌ازاینکه سیستم قربانی را آلوده می‌کند، به کانال ویژه‌ای در یوتیوب متصل شده و به بخش توضیحات آن می رود. 

آستاروث با دست‌کاری این بخش و رمزگشایی تابع Base64، به URL سرورهای کنترل خود متصل می‌گردد تا دستورات جدید را از اپراتورهای خود دریافت کرده و داده‌های مسروقه را به آن‌ها مخابره نماید. 

منبع:

تازه ترین ها
هشدار
1405/06/24 - 14:04- هوش مصنوعي

هشدار بیل گیتس در مورد عدم آمادگی دولت‌ها در مقابل هوش مصنوعی

بیل گیتس اعلام کرد که هیچ دولتی در جهان برای تغییراتی که هوش مصنوعی در جامعه ایجاد خواهد کرد، آمادگی ندارد.

استقبال
1405/06/24 - 13:22- آسیا

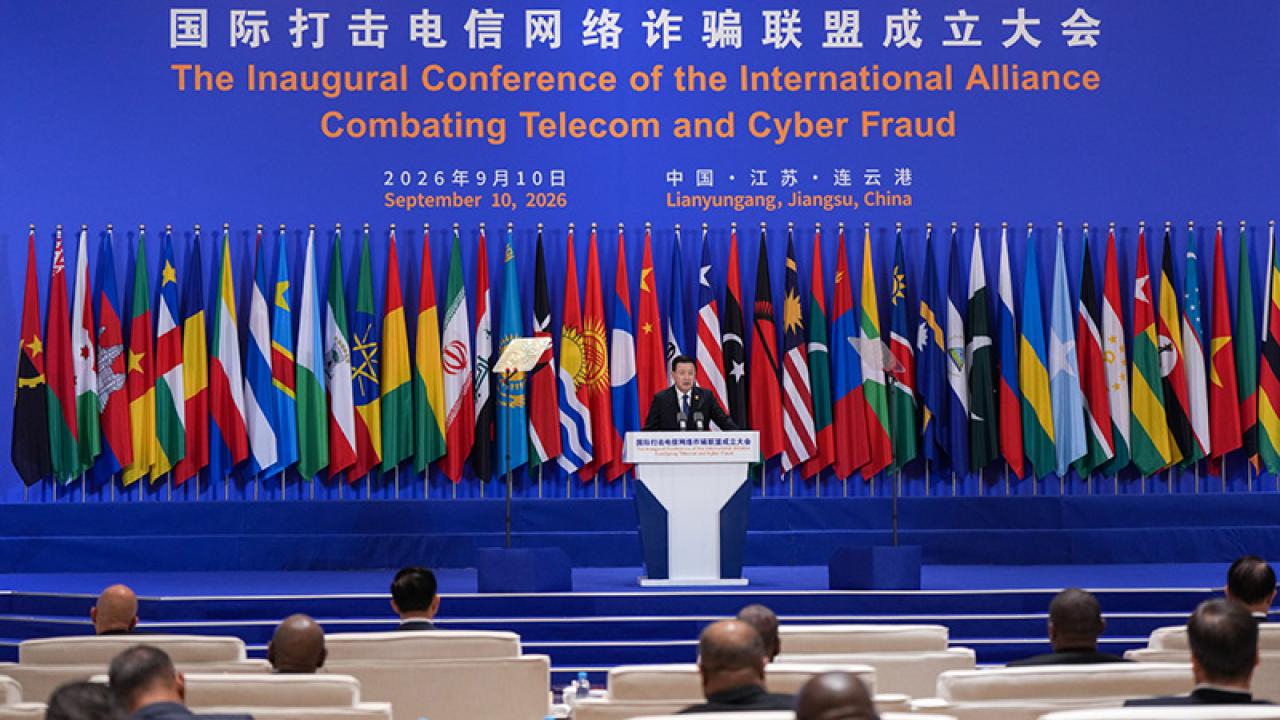
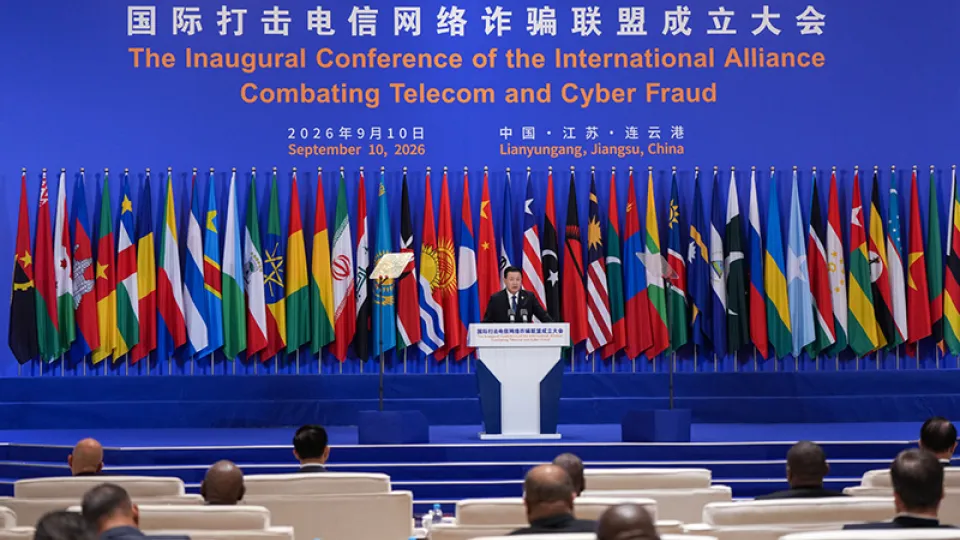
استقبال اینترپل از ائتلاف بین‌المللی مبارزه با کلاهبرداری‌های مخابراتی و سایبری

دبیرکل اینترپل از آغاز به کار ائتلاف بین‌المللی مبارزه با کلاهبرداری‌های مخابراتی و سایبری استقبال کرد.

تدوین
1405/06/24 - 12:51- هوش مصنوعي

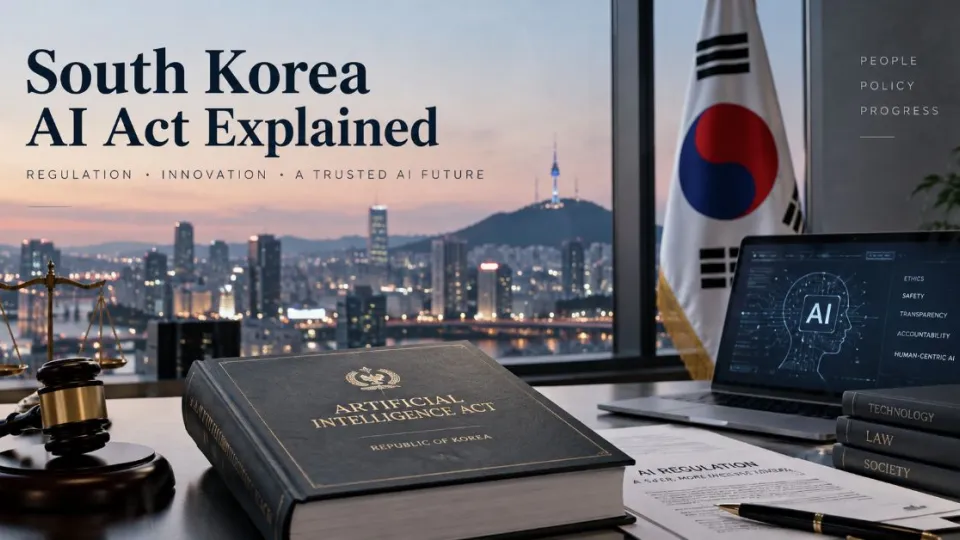
تدوین دستورالعمل‌های امنیتی برای عامل‌های هوش مصنوعی توسط کره جنوبی

کره جنوبی دستورالعمل‌های امنیتی جدیدی برای عامل‌های هوش مصنوعی خودمختار تدوین می‌کند.