about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

آیا
1405/04/01 - 14:49- جنگ سایبری

آیا رسانه‌ای کردن حملات سایبری برای ایران بازدارندگی ایجاد می‌کند؟

در سال‌های اخیر، اخبار متعددی درباره نفوذ و عملیات‌های سایبری منتسب به ایران و محور مقاومت با بازتاب گسترده رسانه‌ای همراه بوده است. برخی این اقدامات را نشانه‌ای از قدرت سایبری و عاملی جهت بازدارندگی در برابر دشمنان می‌دانند و برخی دیگر معتقدند بخش مهمی ا

بدافزار SessionManager زیرساخت فناوری اطلاعات را هدف قرار می‌دهد.

به گزارش کارگروه امنیت سایبربان؛ آزمایشگاه کسپرسکی ویروسی به نام سشن منیجر (SessionManager) شناسایی کرد که دسترسی مهاجمان به زیرساخت فناوری اطلاعات سازمانی نهادهای دولتی و سازمان‌های غیرانتفاعی در آفریقا، آسیای جنوبی، اروپا، خاورمیانه و همچنین روسیه را فراهم می سازد. 

کسپرسکی گزارش داد:

کارشناسان آزمایشگاه کسپرسکی درپشتی سشن منیجر را که به سختی قابل تشخیص است، شناسایی کردند. این درپشتی امکان می دهد به زیرساخت فناوری اطلاعات سازمانی دسترسی پیدا کرد... نخستین حملات با استفاده از سشن منیجر اواخر مارس 2021 ثبت شدند. قربانیان عمدتا نهادهای دولتی و سازمان‌های غیرانتفاعی در آفریقا، آسیای جنوبی، اروپا و خاورمیانه و روسیه بودند. 

این ویروس امکان می‌دهد طیف گسترده‌ای از فعالیت‌های مخرب را انجام داد ازجمله این‌که ایمیل سازمانی را خواند، نرم‌افزار مخربی منتشر کرد و از راه دور سرورهای آلوده را کنترل نمود. تاکنون در پشتی در 34 سرور 24 شرکت شناسایی‌شده است. 

مهاجمان این بدافزار را از راه دور به شکل ماژولی برای مایکروسافت آی‌آی‌اس (Microsoft IIS)، مجموعه ای از سرویس‌های وب که شامل سرور ایمیل اکسچنج می‌شود، مورد استفاده قرار می دهند. 

مهاجمان برای انتشار سشن منیجر و سایر ماژول‌های مخرب آی‌آی‌اس، از آسیب پذیری پراکسی لوگون (ProxyLogon) نیز بهره برداری می کنند.  

منبع:

تازه ترین ها
قانون
1405/06/22 - 16:21- آسیا

قانون توسعه‌یافته جاسوسی کره جنوبی اجرایی می‌شود

قانون توسعه‌یافته جاسوسی کره جنوبی، هم‌زمان با تلاش‌ها برای حفاظت از فناوری تراشه، اجرایی می‌شود.

تصویب
1405/06/22 - 15:08- آسیا

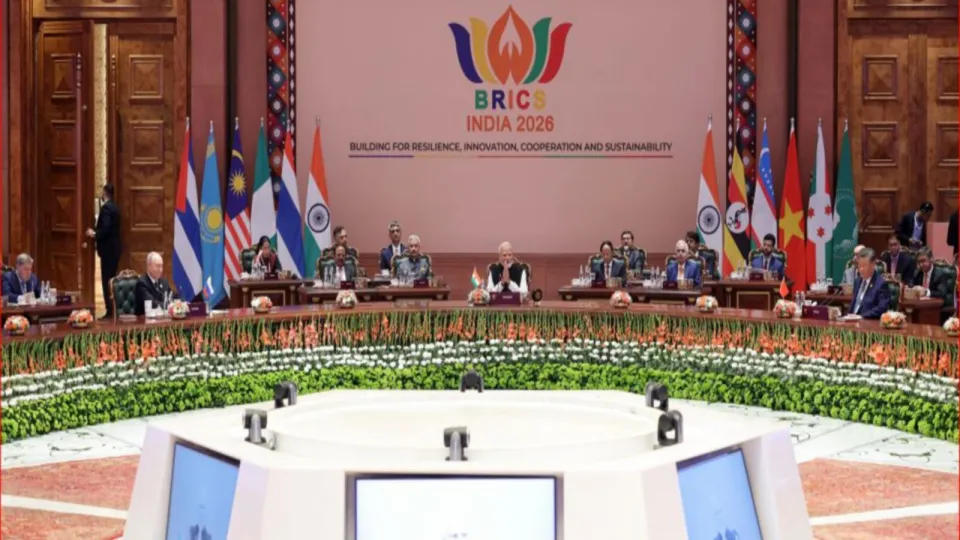
تصویب بیانیه دهلی‌نو توسط کشورهای عضو بریکس

کشورهای عضو بریکس در هجدهمین اجلاس سران این گروه، بیانیه دهلی‌نو را تصویب کردند.

ارسال
1405/06/22 - 14:34- آمریکا

ارسال اخطاریه به یوتیوب توسط دفتر دادستانی کل اتحادیه برزیل

دفتر دادستانی کل اتحادیه برزیل با ارسال اخطاریه به یوتیوب، خواستار حذف ویدیوهای آواتار هوش مصنوعی شد.