about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

آیا
1405/04/01 - 14:49- جنگ سایبری

آیا رسانه‌ای کردن حملات سایبری برای ایران بازدارندگی ایجاد می‌کند؟

در سال‌های اخیر، اخبار متعددی درباره نفوذ و عملیات‌های سایبری منتسب به ایران و محور مقاومت با بازتاب گسترده رسانه‌ای همراه بوده است. برخی این اقدامات را نشانه‌ای از قدرت سایبری و عاملی جهت بازدارندگی در برابر دشمنان می‌دانند و برخی دیگر معتقدند بخش مهمی ا

انتشار شده در تاریخ

شناسایی بات‌نت Vollgar

یک شرکت امنیتی بات‌نتی به نام «Vollgar» شناسایی کرد.

به گزارش کارگروه امنیت سایبربان؛ کارشناسان شرکت امنیت سایبری گاردیکور لبز (Guardicore Labs) بات‌نتی به نام ولگار (Vollgar) شناسایی کرده‌اند که نزدیک به دو سال در حوزه استخراج ارز رمز فعال بوده است. 

بدافزار ولگار علیه پایگاه داده‌های سرورهای مایکروسافت اس‌کیو‌ال (MSSQL) سیستم‌های ویندوزی حملات بروت فورس تدارک دیده و پس از کنترل حساب کاربری ادمین، در این سرورها ماینرهای ارز مونرو و آلت‌کوین ولگار، ابزارهای دسترسی از راه دور و چندین در پشتی راه‌اندازی می‌کند. 

به گفته کارشناسان این شرکت، ولگار از ماه مه سال 2018 فعال بوده و در حال حاضر نیز 2000 تا 3000 پایگاه داده را در یک روز آلوده می‌سازد. این بدافزار قربانیان خود را از میان بخش‌های بهداشت و درمان، هوانوردی، آی‌تی و مخابرات و آموزش عالی انتخاب می‌کند. 

تاکنون حملات بروت‌فورس به سرورها از 120 آدرس آی‌پی انجام‌شده است که بیشتر آن‌ها در چین واقع‌شده و متعلق به رایانه‌های آلوده‌ای بوده‌اند که برای اهداف جدید مورداستفاده قرارگرفته‌اند. 

برخی از این آدرس‌ها بیش از 3 ماه فعال بوده‌اند. ولگار در بیش از 60 درصد از سیستم‌های آلوده، دو هفته و در 20 درصد سیستم‌ها یک هفته باقی‌مانده است.  

قریب به 10 درصد از قربانیان مجدداً آلوده‌شده‌اند، به این دلیل که ادمین‌ها کلیه بخش‌های بدافزار را آن‌چنان‌که باید حذف نکرده و فرصتی برای نصب مجدد آن فراهم کرده‌اند. 

کارشناسان گاردیکور یک منبع ویژه‌ای در گیت‌هاب ایجاد کرده‌ و در آن اسکریپت‌هایی برای شناسایی فایل‌ها و در پشتی‌های ایجاد‌شده توسط ولگار راه‌اندازی کرده‌اند. این منبع به قربانیان کمک می‌کند از شر بات‌نت یادشده خلاص شوند. 

محققان گاردیکور بر این باورند که در حال حاضر 30 بات‌نت ماینر در اینترنت فعال هستند و روزانه در هزاران سیستم در سراسر دنیا به جستجو می‌پردازند و پروتکل‌های SSH ،SMB ،FTP ،HTTP و MS-SQL نیز بیشترین میزان اسکن را از سوی بات‌نت‌ها داشته‌اند. 

Paragraphs

منبع:

تازه ترین ها
انتصاب
1405/06/24 - 22:07- اروپا

انتصاب مسئول مرکز هماهنگی امنیت سایبری در اوکراین

ولودیمیر زلنسکی، رئیس‌جمهور اوکراین، «ایهور کلیمنکو»، مقام پیشین نهادهای انتظامی این کشور، را به ریاست مرکز ملی هماهنگی امنیت سایبری اوکراین منصوب کرد؛ نهادی که مسئول هماهنگی واکنش دولت به تهدیدهای عمده سایبری است.

توقیف
1405/06/24 - 22:02- آمریکا

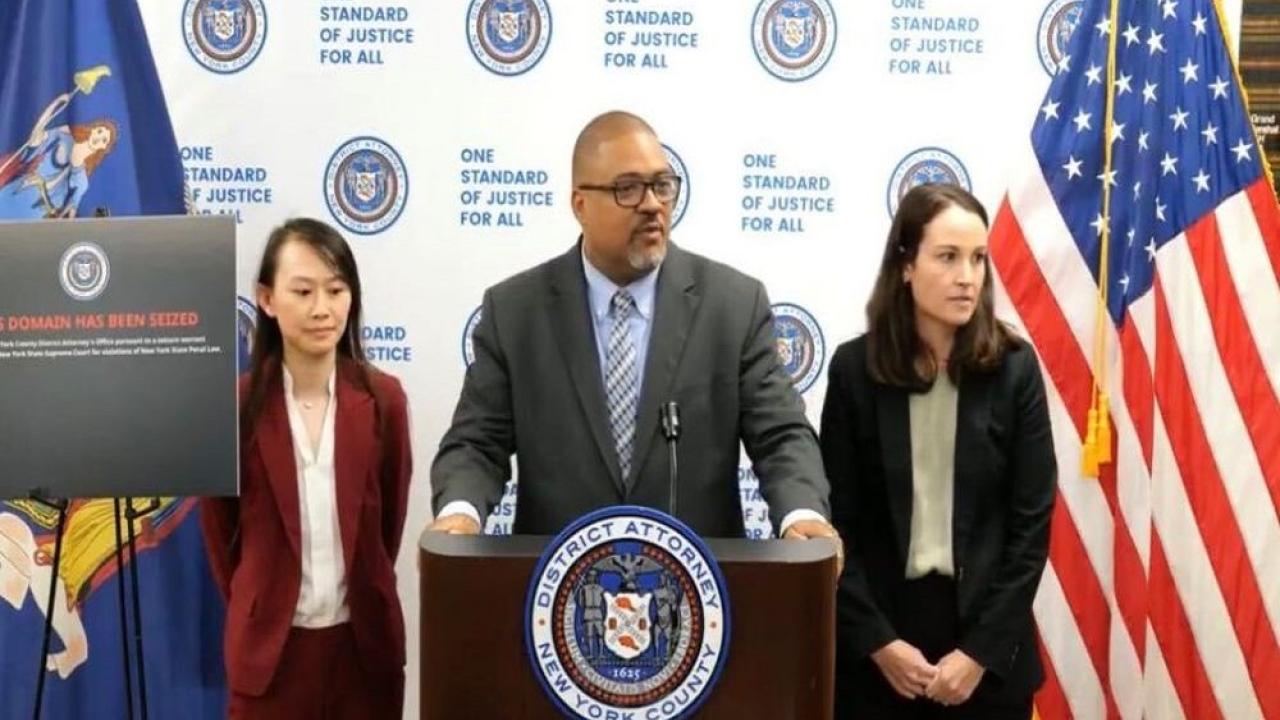
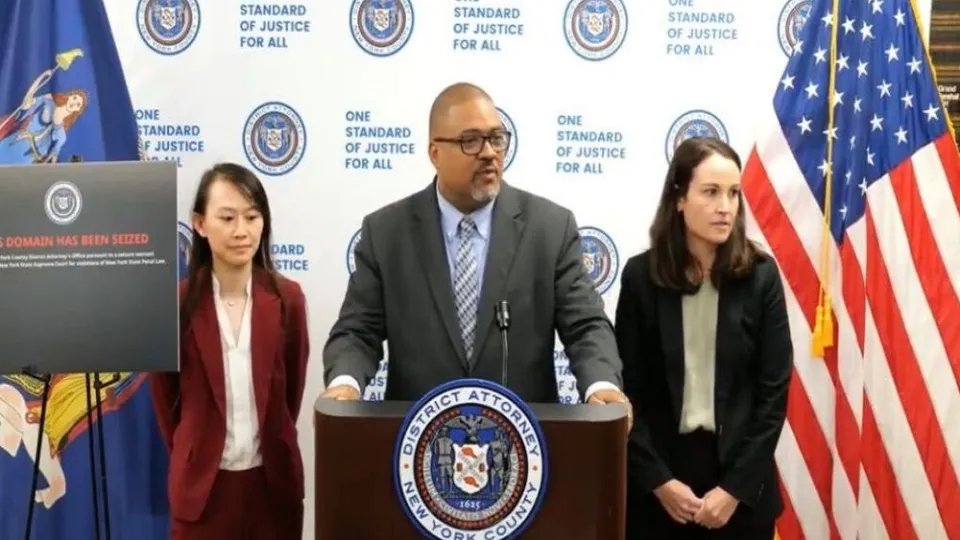
توقیف ۱۲ سایت دیپ‌فیک محتوای مستهجن در منهتن

۱۲ سایت تولید محتوای مستهجن دیپ‌فیک با هوش مصنوعی، پس از آنکه دادستانی منطقه منهتن نیویورک دامنه‌های آنها را به دلیل نقض قوانین مربوط به انتشار ویدئوهای بدون رضایت صاحبان تصاویر توقیف کرد، در این هفته از دسترس خارج شدند.

هشدار
1405/06/24 - 14:04- هوش مصنوعي

هشدار بیل گیتس در مورد عدم آمادگی دولت‌ها در مقابل هوش مصنوعی

بیل گیتس اعلام کرد که هیچ دولتی در جهان برای تغییراتی که هوش مصنوعی در جامعه ایجاد خواهد کرد، آمادگی ندارد.