

about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

آیا
1405/04/01 - 14:49- جنگ سایبری

آیا رسانه‌ای کردن حملات سایبری برای ایران بازدارندگی ایجاد می‌کند؟

در سال‌های اخیر، اخبار متعددی درباره نفوذ و عملیات‌های سایبری منتسب به ایران و محور مقاومت با بازتاب گسترده رسانه‌ای همراه بوده است. برخی این اقدامات را نشانه‌ای از قدرت سایبری و عاملی جهت بازدارندگی در برابر دشمنان می‌دانند و برخی دیگر معتقدند بخش مهمی ا

محققان شرکت «ESET» برخی از ابزارهای هکری گروه «SparklingGoblin» را شناسایی کردند. 

به گزارش کارگروه امنیت سایبربان؛ کارشناسان امنیت سایبری شرکت آنتی‌ویروس ایست (ESET) یک در پشتی به نام سایدولک (SideWalk) شناسایی کردند که توسط یک گروه هکری به نام اسپارکلینگ گوبلین (SparklingGoblin) مورد استفاده قرار می‌گیرد. این در پشتی اشتراکات زیادی با در پشتی کراس ولک (CROSSWALK) گروه دارد. 

سایدولک یک در پشتی ماژولار است که می‌تواند ماژول‌های اضافی ارسال شده از سرور فرماندهی و کنترل را به‌صورت پویا بارگذاری کند، از سرویس گوگل داکس (Google Docs) برای انجام مراحل بعدی حمله و از پلتفرم کلودفلرورکر (CloudflareWorkers) به‌عنوان سرویس فرماندهی و کنترل استفاده نماید. 

گروه مذکور عمدتاً بخش‌های آکادمیک را در کشورهای شرق و جنوب شرق آسیا هدف قرار می‌دهد، علاقه‌مندی زیادی نیز به حوزه آموزش کانادا، شرکت‌های رسانه‌ای ایالات‌متحده و یک شرکت فروش رایانه ایالات‌متحده نشان داده است. 

در حال حاضر مشخص نیست کدام شرکت‌ها توسط اسپارکلینگ گوبلین موردحمله قرارگرفته‌اند و چه زمانی هک رخ‌داده است. خاستگاه گروه نیز چندان مشخص نیست، اگرچه ایست اعلام کرده ابزارهای مورداستفاده اسپارکلینگ گوبلین در برخی از حملات گروه هکری وینتی (Winnti) مورد استفاده قرار گرفته است. 

شرکت ایست گروه مذکور را به‌عنوان APT طبقه‌بندی می‌کند که از روش‌های هک پیوسته، پنهان و پیچیده برای دسترسی و استقرار طولانی مدت در سیستم بهره می‌گیرد.

منبع:

تازه ترین ها
میزبانی
1405/06/23 - 13:39- هوش مصنوعي

میزبانی شاه چارلز از مدیران هوش مصنوعی

شاه چارلز از مدیران هوش مصنوعی هم‌زمان با افزایش نگرانی‌ها درباره تهدیدهای احتمالی میزبانی خواهد کرد.

رونمایی
1405/06/23 - 13:06- هوش مصنوعي

رونمایی از ابزارهای جدید حکمرانی هوش مصنوعی توسط یونسکو

یونسکو ابزارهای جدید حکمرانی هوش مصنوعی را در ریاض رونمایی می‌کند.

توقیف
1405/06/23 - 12:48- آمریکا

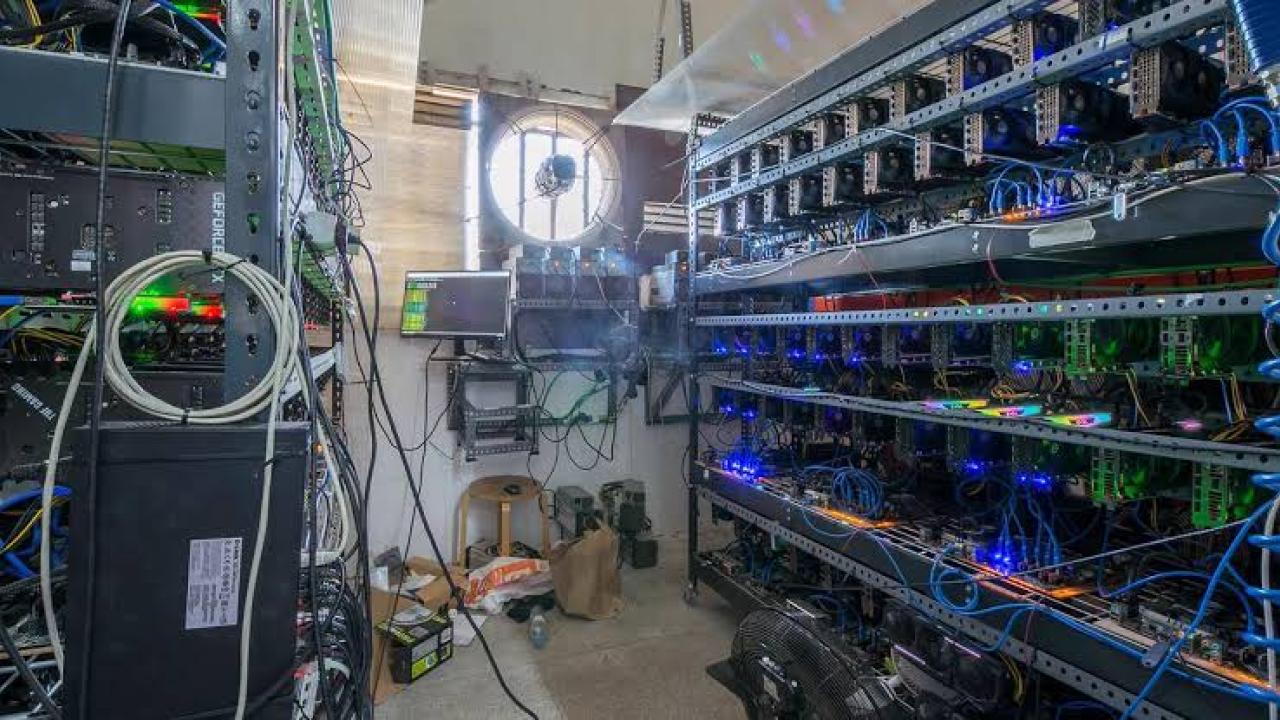
توقیف مزرعه استخراج رمزارز متعلق به کارتل مکزیکی

مزرعه استخراج رمزارز متعلق به کارتل مکزیکی در مناطق کوهستانی توقیف شد.