about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

آیا
1405/04/01 - 14:49- جنگ سایبری

آیا رسانه‌ای کردن حملات سایبری برای ایران بازدارندگی ایجاد می‌کند؟

در سال‌های اخیر، اخبار متعددی درباره نفوذ و عملیات‌های سایبری منتسب به ایران و محور مقاومت با بازتاب گسترده رسانه‌ای همراه بوده است. برخی این اقدامات را نشانه‌ای از قدرت سایبری و عاملی جهت بازدارندگی در برابر دشمنان می‌دانند و برخی دیگر معتقدند بخش مهمی ا

هکرهای چینی حمله مستقیم را در دستور کار خود قرار داده اند. چرا که اخیرا «مرکز تحلیل و اشتراک اطلاعات چند حالته» از کمپین جدید این هکرها برای ارسال سی دی های آلوده به بدافزار خبر داده است.

به گزارش کارگروه حملات سایبری سایبربان؛ حملات سایبری یکی از روش های مورد علاقه کشورهایی نظیر روسیه، کره شمالی و چین برای جاسوسی از قدرت های دیگر و پیاده سازی اهداف مورد نظر است. از آنجایی که میزان این حملات در دهه اخیر به صورت تصاعدی افزایش پیدا کردهدولت های مختلف با استخدام هکرهای زبردست کلاه سفید و متخصصان برجسته راهکارهای پیچیده ای را برای دفاع در برابر این حملات ترتیب داده اند.

از سوی دیگر هکرها نیز همیشه در پی توسعه ابزارهای پیچیده تر و پیاده سازی راهکارهایی برای پنهان کردن هویت خود بوده اند. حالا اما به نظر می رسد برخی هکرهای چینی از این بازی موش و گربه خسته شده و حمله مستقیم را در دستور کار خود قرار داده اند. چرا که اخیرا «مرکز تحلیل و اشتراک اطلاعات چند حالته» از کمپین جدید این هکرها برای ارسال سی دی های آلوده به بدافزار خبر داده است.

بر این اساس برخی از موسسات دولتی دیسک های را از چین دریافت کرده اند که محتوی اسناد متنی آلوده و متون بی معنی است. در حالی که هنوز نیت واقعی هکرهای چینی مشخص نشده به نظر میرسد هدف آنها افزایش احتمال فریب خوردن کارکنان آمریکایی بوده چرا که امروزه کمتر کسی برای هک از این روش ابتدایی استفاده می کند.

دریافت کنندگان نامه ها شامل سازمان های بلند پایه یا امنیتی نبوده و مواردی از قبیل آرشیو ملی، متخصصان علوم تاریخی و یکی از دپارتمان های علوم فرهنگی را در بر می گیرد.

این مرکز به قربانی شدن هیچ یک از اهداف مورد نظر چینی ها اشاره ای نکرده است و احتمال این مساله هم بسیار پایین است چرا که حتی اگر طرف مقابل هم فریب بخورد، هیچ تضمینی وجود ندارد که سیستم های دولتی از درایو نوری پشتیبانی کنند. بنابراین این هکرها بهتر بود کمی بیشتر هزینه کرده و حداقل در پروژه عجیب خود از فلش های USB استفاده می کردند.
تازه ترین ها
توقیف
1405/06/24 - 22:02- آمریکا

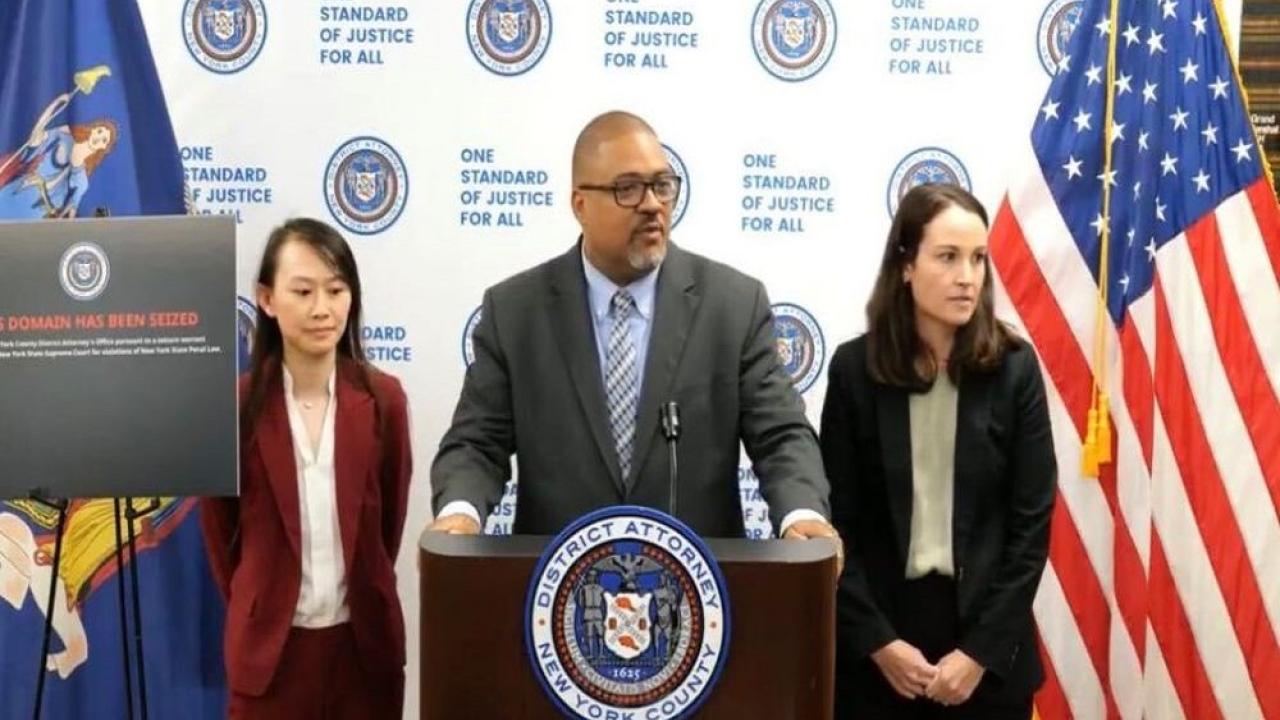
توقیف ۱۲ سایت دیپ‌فیک محتوای مستهجن در منهتن

۱۲ سایت تولید محتوای مستهجن دیپ‌فیک با هوش مصنوعی، پس از آنکه دادستانی منطقه منهتن نیویورک دامنه‌های آنها را به دلیل نقض قوانین مربوط به انتشار ویدئوهای بدون رضایت صاحبان تصاویر توقیف کرد، در این هفته از دسترس خارج شدند.

هشدار
1405/06/24 - 14:04- هوش مصنوعي

هشدار بیل گیتس در مورد عدم آمادگی دولت‌ها در مقابل هوش مصنوعی

بیل گیتس اعلام کرد که هیچ دولتی در جهان برای تغییراتی که هوش مصنوعی در جامعه ایجاد خواهد کرد، آمادگی ندارد.

استقبال
1405/06/24 - 13:22- آسیا

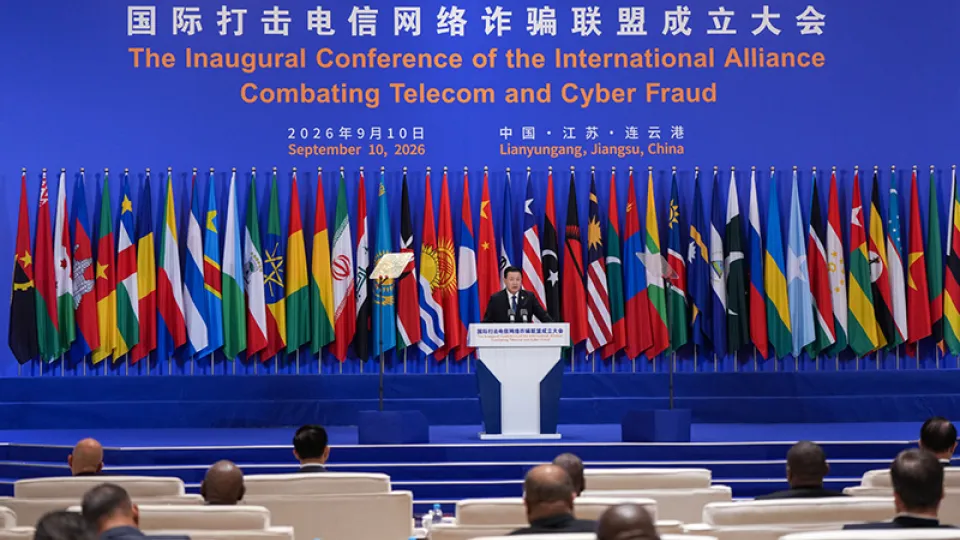
استقبال اینترپل از ائتلاف بین‌المللی مبارزه با کلاهبرداری‌های مخابراتی و سایبری

دبیرکل اینترپل از آغاز به کار ائتلاف بین‌المللی مبارزه با کلاهبرداری‌های مخابراتی و سایبری استقبال کرد.