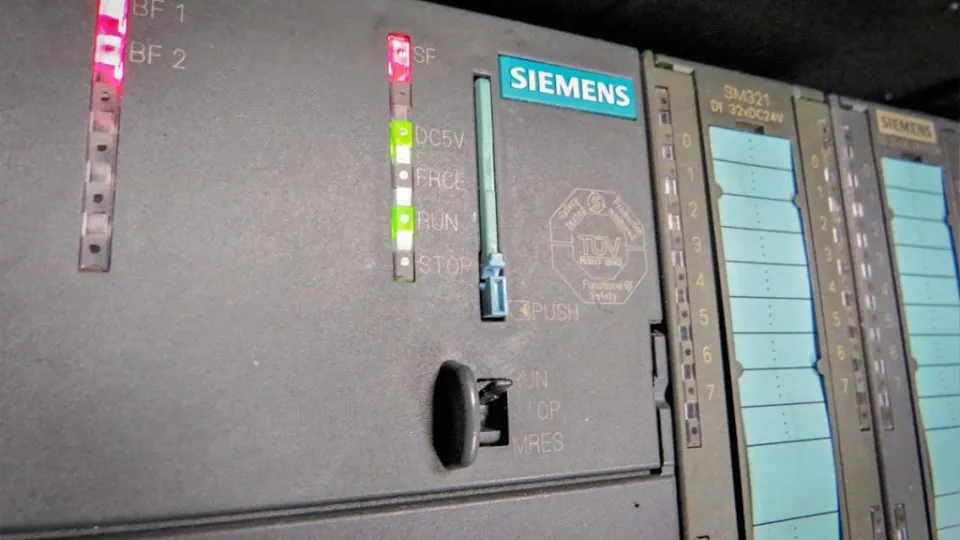
رفع آسیبپذیریهای SIMATIC توسط زیمنس
زمینس به منظور وصله کردن آسیبپذیریهای متعدد در نرمافزار با معماری متنباز محصول Siemens SIMATIC WinCC، بهروزرسانی ویژهای را معرفی کرده است.
SIMATIC WinCC OA، در تمامی نسخههای قبل از 3.12 P002، دارای آسیبپذیری اجرای کد از راه دور میباشد. این آسیبپذیریها توسط محققانی به نامهای Gleb Gritsai، Ilya Karpov و Kirill Nesterov از شرکت Positive Technologies کشف شده بود.
سوءاستفادهی موفقیتآمیز از این آسیبپذیریها، علاوه بر اجرای کد از راه دور، امکان دسترسی به پروندههای سیستمی و همچنین انکار خدمات را برای مهاجم فراهم میکند.
زیمنس یک شرکت بینالمللی در مونیخ آلمان است، این شرکت محصول SIMATIC WinCC OA، که یک رابط انسان-ماشین یا HMI میباشد را توسعه داده است و این محصول در مراکز و سایتهای زیرساختی کشورهای مختلفی استفاده میشود.
آسیبپذیری با شناسهی CVE-2014-1697، مربوط آسیبپذیریِ به اجرای کد از راه دور از طریق پورت 4999/TCP در کارگزار وب این محصول میباشد و بحرانی گزارش شده است.
همچنین مهاجم میتواند از طریق همین پورت به پروندههای سیستمی قربانی دست پیدا کند و طبیعتاً این کار از طریق ارسال بستههای آلوده و دستکاری شدهی بدون مجوز صورت میگیرد که این آسیبپذیری با شناسهی CVE-2014-1698 معرفی شده است.
آسیبپذیری با شناسهی CVE-2014-1699 امکان راهاندازی حملات انکار خدمات را در این محصولات باز هم از طریق پورت 4999/TCP فراهم میکند که این حملات از طریق ارسال درخواستهای مکرر HTTP صورت میگیرد.
نرمافزار کارگزارِ SIMATIC WinCC OA دارای الگوریتم درهمسازیِ ضعیفی برای مخفی کردن اطلاعات محرمانهی کاربر سامانه است. با استفاده از این ضعف و حملات brute force، مهاجم میتواند به این اطلاعات دست پیدا کند که این آسیبپذیریِ خطرناک با شناسهی CVE-2014-1696 معرفی شده است.
زیمنس به کاربران این محصول توصیه کرده است تا وصلهی ژانویهی P002 را دریافت و نصب کنند و سامانههای خود را به نسخهی SIMATIC WinCC OA v3.12 ارتقاء دهند.