



رد پای گروه هکری کراکال در انتشار بدافزاری جدید
به گزارش کارگروه امنیت سایبربان به نقل از هکرید؛ بدافزار «CrossRAT» سیستم عامل های لینوکس، مک و ویندوز را هدف قرار داده و به گونه ای طراحی شده که به وسیله آنتی ویروس ها قابل شناسایی نیست.
محققان شرکت امنیتی «OutLook»، هفته گذشته از وجود این بدافزار آگاه شدند و به اطلاع عموم رساندند.
بنیاد مرز الکترونیکی «Electronic Frontier Foundation»، قربانی جاسوسی گسترده توسط همین بدافزار قرار گرفته است. این بدافزار به توسط گروه هکری دارک کراکال (Dark Caracal) طراحی شده است. چندی پیش در خبر ها داشتیم که گروه هکری مذکور 21 کشور در سراسر جهان را هدف قرار داده است. کارشناسان مدعی شدند این گروه هکری متعلق به لبنان بوده و رویکرد آن سرقت اطلاعات از مقامات و مسئولان کشور ها است.
اخیراً کارشناسان بدافزاری خطرناک به نام «CrossRAT» را شناسایی کرده اند و اظهار کردند که این بدافزار نیز متعلق به گروه هکری دارک کراکال است. بدافزار مذکور با زبان برنامه نویسی جاوا (Java programming language) طراحی شده است و سیستم عامل هایی مانند لینوکس، مک و ویندوز را تحت الشعاع قرار می دهد.
این بدافزار به شکل ماهرانه ای می تواند برنامه های آنتی ویروس را دور بزند و ضمناً فایل ها و اطلاعات موجود روی سیستم قربانی را دست کاری یا تخریب نماید. از این رو می تواند از صفحه دسکتاپ یا هر چیز دیگری که کاربر می بیند عکس (screenshots) بگیرد. همچنین میتواند برخی فایل های «DLL» سیستم عامل را برای نفوذ وسیع تر اجرا کند.
محقق امنیت سایبر و یک از هکرهای ساق آژانس امنیت ملی آمریکا «Patrick Wardle» اظهار کرد که بدافزار «CrossRAT» پس از آلوده شدن سیستم به طور کامل و بسیار دقیق کل سیستم کاربر را اسکن و اطلاعاتی چون نوع سیستم و ساختار سخت افزاری قربانی را سرقت می کند.
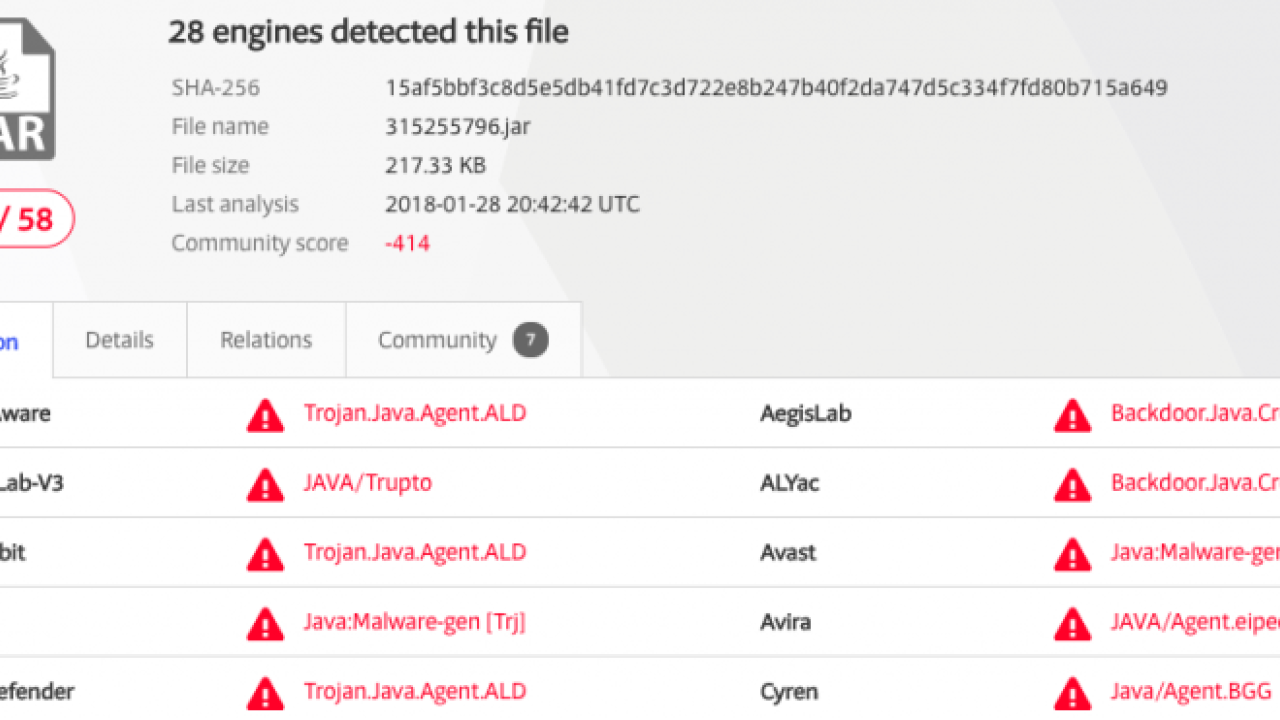
وقتی محققان با دقت بیشتری سیستم ها را بررسی کردند فایل این بدافزار که با نام « hmar6.jar » بوده است، پیدا کردند. گفتنی است در میان 58 آنتی ویروس مختلف فقط یکی از آنها توانست بدافزار مذکور را کشف کند.
پس از تحقیقات گسترده کارشناسان مسیری که این بدافزار در سیستم عامل های مختلف مخفی می شود را شناسایی و اعلام کرده اند، که این مسیر ها به شرح زیر است:
ویندوز (Windows):
HKCU\Software\Microsoft\Windows\CurrentVersion\Run\ registry key
اگر در این مسیر یافت نشد می توان از طریق cmd کلمات « java، -jar و mediamgrs.jar» را جستجو کرد.
مک (Mac):
in /Library/LaunchAgents
یا
~/Library/LaunchAgents named mediamgrs.plist
اگر در این مسیرها یافت نشد می توان « mediamgrs.jar و in ~/Library» را جستجو کرد.
لینوکس (Linux):
~/.config/autostart likely named mediamgrs.desktop
اگر در این مسیر یافت نشد می توان کلمات « mediamgrs.jar و in /usr/var» را جستجو کرد.



