



رخنه در آسیبپذیری آفیس با بدافزار زایکلون
به گزارش کارگروه امنیت سایبربان به نقل از اس سی مگزین، محققان امنیتی بدافزار زایکلون (Zyklon) را شناسایی کردهاند که بهمنظور آلوده سازی سامانه قربانی از آسیبپذیریهای آفیس مایکروسافت استفاده میکند.
بر اساس گزارش محققان امنیتی از بدافزار زایکلون در حمله به بخشهای بیمه، بنگاههای اقتصادی، شرکتهای مخابراتی و ارتباطی، استفاده شده است. این بدافزار بهمنظور انجام وظایف گوناگونی طراحی شده است که میتوان به پیادهسازی حمله اختلال سرویس توزیعشده (DDoS)، جاسوسی و حتی استخراج پول مجازی، اشاره کرد.
این بدافزار بهصورت عمومی قابلدسترسی است و بهصورت ماژولار توسعه یافته است؛ نحوه ارتباط با سرور مدیریت مرکزی (C&C) بهمنظور تأمین امنیت و مخفیسازی، با استفاده از شبکه تور (Tor) امکانپذیر است.
در آخرین نمونه بدافزار زایکلون، هکرها با استفاده از پیادهسازی حمله فیشینگ و ارسال ایمیل مخرب اقدام به گسترش بدافزار میکنند. ایمیل مخرب دارای فایل زیپ (ZIP) در پیوست است که یک فایل ورد (Word) مخرب در آن قرار دارد. هنگامیکه این فایل اجرا میشود، با استفاده از آسیبپذیری آفیس، یک اسکریپت پاورشل (PowerShell) دانلود و اجرا شده و ترافیکهای مخرب دیگر دانلود میشود.
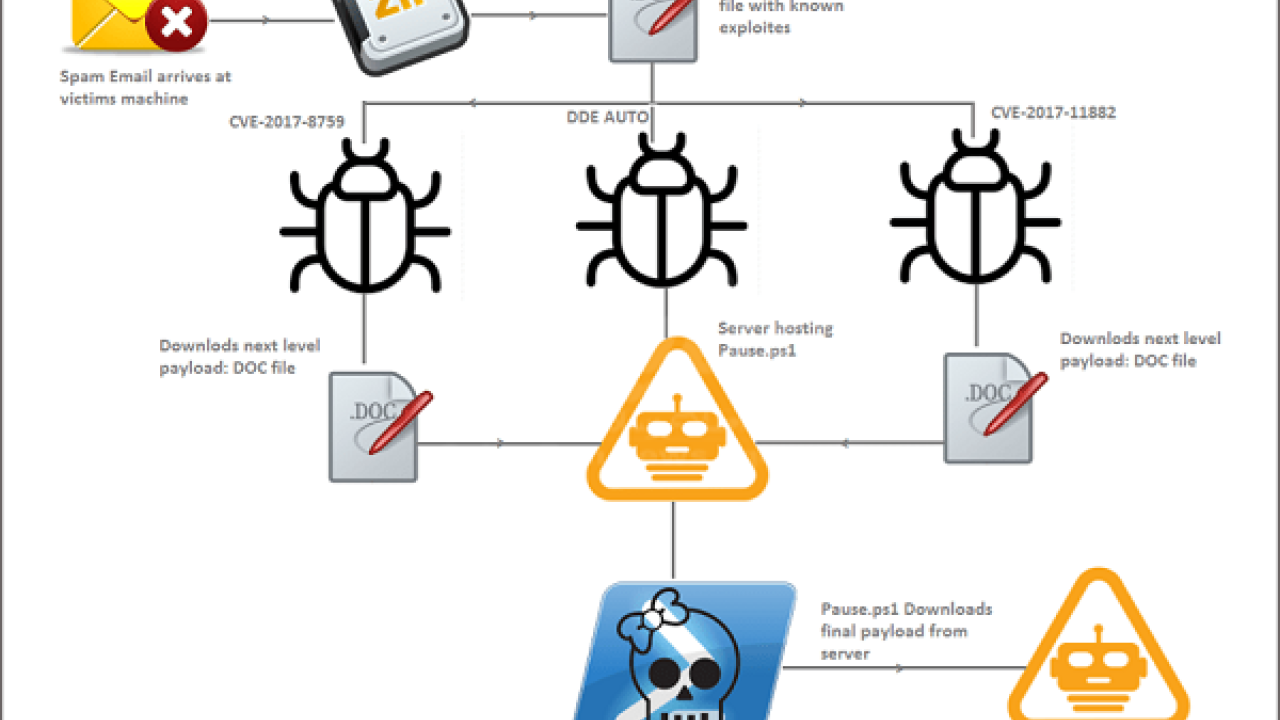
آسیبپذیری به کد CVE-2017-8759 که در ماه سپتامبر 2017 میلادی وصله شد، در این بدافزار استفاده شده است؛ آسیبپذیری دیگر با کد CVE-2017-11882 شناخته میشود که یک آسیبپذیری 17 ساله است. این آسیبپذیری به هکر اجازه میدهد تا بدون استفاده از کاربر، بدافزار دانلود و نصب شود. آسیبپذیری سوم در قابلیت DDE یا Dynamic Data Exchange آفیس نهفته است. این قابلیت بهمنظور ارسال پیامها و اشتراکگذاری داده میان نرمافزارها استفاده میشود.
هنگامیکه بدافزار یکی از سه آسیبپذیری فوق را استفاده کرده و سامانه را آلوده کند، اقدام به دانلود اسکریپت پاورشل میکند. این اسکریپت، کدهای مخربی را تزریق کرده و از سرور خود، آخرین ترافیک مخرب را دانلود میکند.
بهمنظور مقابله با این نوع حملهها، نصب آخرین بهروزرسانیهای سیستمعامل و نرمافزارها پیشنهاد میشود؛ همچنین بررسی فایلهای پیوست موجود در ایمیل و اطمینان از هویت فرستنده، اقدامی ضروری است.



