


دستگاههای QNAP NAS بار دیگر مورد هدف حملات باجافزاری
به گزارش کارگروه امنیت سایبربان، به نقل از پایگاه اینترنتی ZDNet، گروه eCh۰raix از ژوئن سال ۲۰۱۹ فعال بوده، زمانی که آنها اولین نسخه از باج افزار خود را مستقر کردند. باوجود رمزگشایی نسخه اولیه باج افزار آنها، این گروه هرگز ناپدید نشد و نسخه جدیدتری از باج افزار را تولید کردند که قابل رمزگشایی نبوده است.
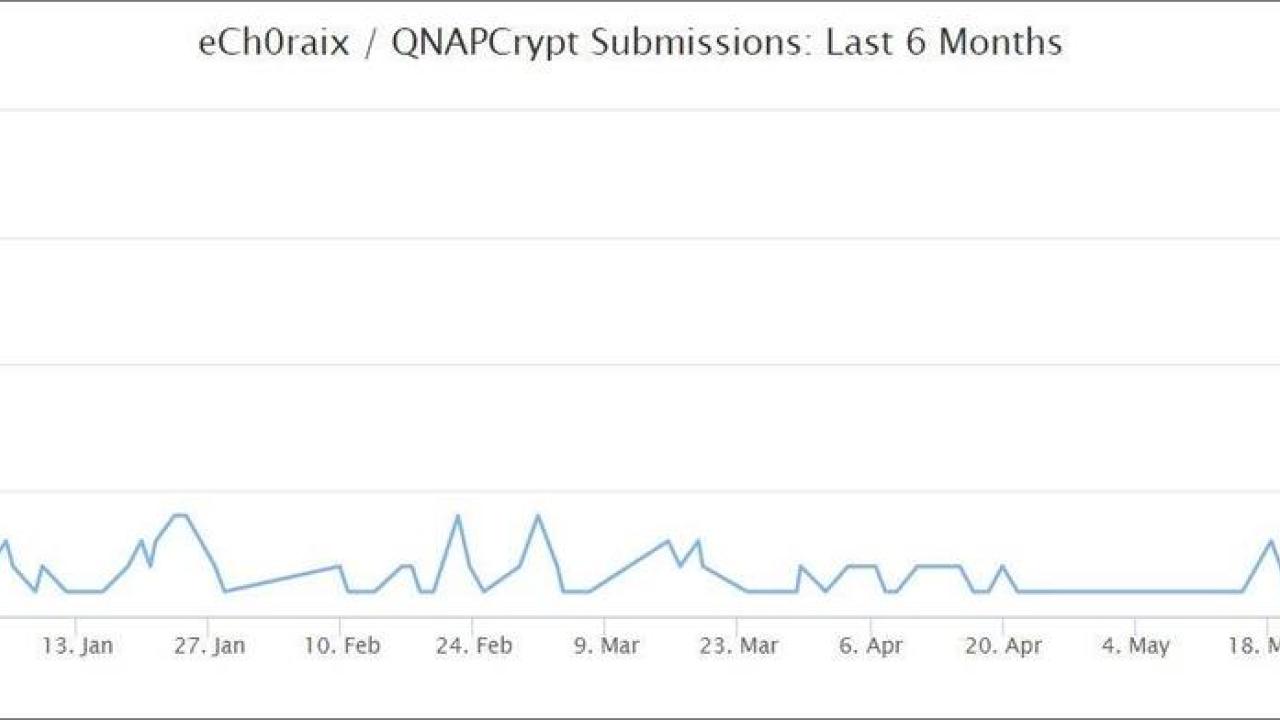
فعالیت این گروه از تابستان گذشته کاهشیافته، این موضوع به دلیل رقابت با گروههای باجافزاری رقیب که دستگاههای QNAP NAS را هدف قرار میدهند، مانند گروههای Muhstik و QSnatch است. بااینحال، این گروه اخیراً فعالیت خود را افزایش داده و این فعالیت جدید را میتوان به انتشار یک گزارش امنیتی که درباره سه آسیبپذیری بحرانی در دستگاههای QNAP بوده، نسبت داد. چند روز پس از انتشار این گزارش، فایلهای برخی از کاربران QNAP NAS توسط باج افزار مرموزی رمزگذاری شد که بعدها مشخص شد حاصل باج افزار گروه eCh۰raix بوده است.
بر اساس گزارش کاربران، از هفته گذشته فعالیتهای این گروه تشدید شده است. در نمودار زیر تعداد گزارش کاربران در مورد این باج افزار در سرویس ID-Ransomware قابلمشاهده است:
درگذشته، گروه eCh۰raix از اکسپلویتها و روشهای جستجو فراگیر (brute-force) استفاده میکرد. آنها از اکسپلویتها برای هدف قرار دادن آسیبپذیریها در دستگاههای QNAP بروز نشده و حدس زدن گذرواژههای ضعیف و متداول از روشهای جستجو فراگیر استفاده میکنند.
در حال حاضر نیز بهاحتمالزیاد گروه eCh۰raix از آسیبپذیریهای QNAP که اخیراً فاش شدهاند در حملات خود بهرهبرداری کردهاند. سوءاستفاده از سه آسیبپذیری جدید QNAP بسیار آسان است، و همچنین کنترل کامل را بر روی دستگاه هدف فراهم میکنند.
کارشناسان به صاحبان دستگاههای QNAP NAS بهشدت توصیه کردهاند تا سیستمعامل QNAP، برنامهها یا افزونههای QNAP که ممکن است در دستگاه در حال اجرا باشند را بهروز کنند. همچنین، به صاحبان دستگاههای QNAP توصیهشده تا گذرواژه دستگاه را به موارد منحصربهفرد و دشوار تغییر دهند.
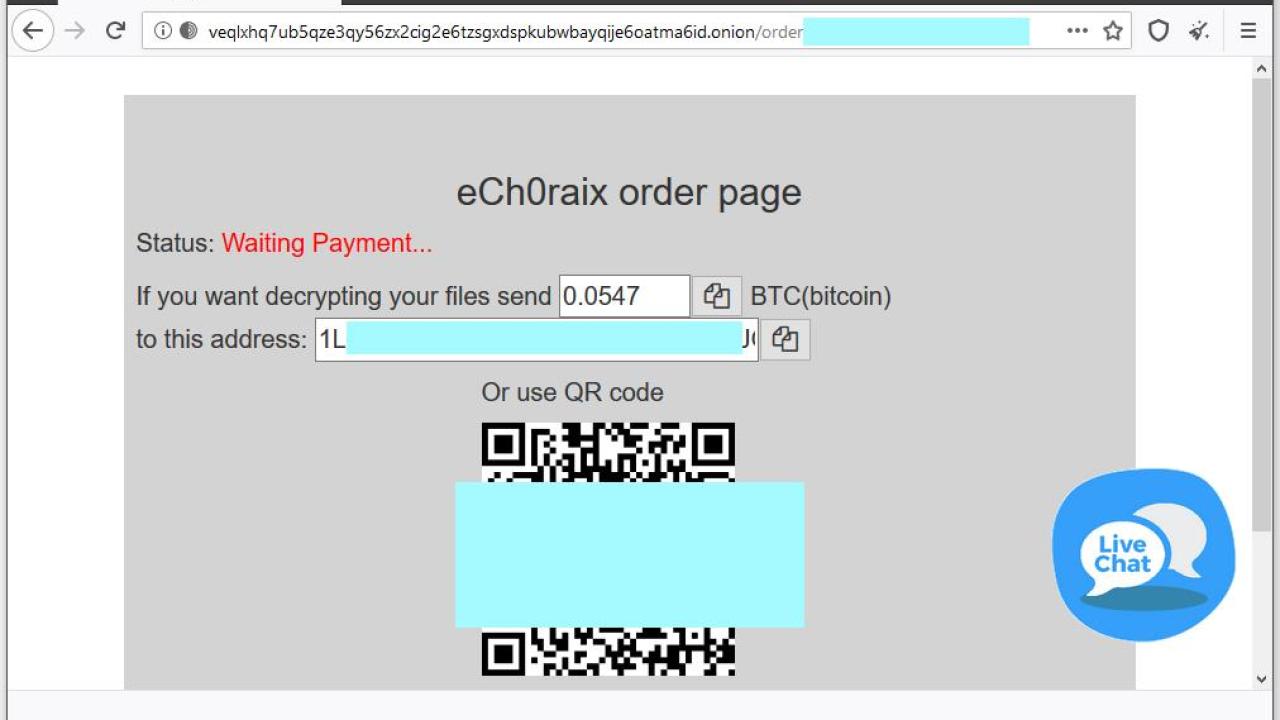
نسخههای فعلی باج افزار eCh۰raix غیرقابل رمزگشایی هستند. این گروه پس از رمزگذاری فایلها از قربانی درخواست باج میکند که این کار از طریق لینکی به یک درگاه وبتاریک انجام میشود.
در حال حاضر، حدود نیم میلیون دستگاه QNAP به اینترنت متصل هستند. دستگاههای QNAP، به لحاظ ماهیت خود، باید بهصورت آنلاین متصل باشند، بنابراین استفاده از آنها بصورت آفلاین کارایی آنها را از بین میبرد. درنتیجه دارندگان این دستگاهها باید امنیت آنها را تأمین کرده تا نسبت به از دست دادن دادههای حساس خود در پی حملات جلوگیری کنند.