about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

آیا
1405/04/01 - 14:49- جنگ سایبری

آیا رسانه‌ای کردن حملات سایبری برای ایران بازدارندگی ایجاد می‌کند؟

در سال‌های اخیر، اخبار متعددی درباره نفوذ و عملیات‌های سایبری منتسب به ایران و محور مقاومت با بازتاب گسترده رسانه‌ای همراه بوده است. برخی این اقدامات را نشانه‌ای از قدرت سایبری و عاملی جهت بازدارندگی در برابر دشمنان می‌دانند و برخی دیگر معتقدند بخش مهمی ا

انتشار شده در تاریخ

حمله POODLE به TLS

POODLE یک آسیب‌پذیری خطرناک است که SSL را تحت تأثیر خود قرار داده است. این آسیب‌پذیری وب‌سایت‌هایی را تحت تأثیر قرار می‌دهد که از پروتکل رمزنگاری SSL نسخه 3 استفاده می‌کنند. پروتکل رمزنگاری SSL با نسخه جدید TLS جایگزین شد.

اما SSLv3 به‌مانند TLS نمی‌تواند یک ارتباط کاملاً امن را ایجاد کند. هکر می‌تواند با رمزگشایی این ارتباط داده‌های کاربر را مشاهده کند. به‌منظور پیاده‌سازی این حمله، هکر باید میان مرورگر قربانی و سایت HTTPS حمله MitM را پیاده‌سازی کند.

پس از عمومی شدن این آسیب‌پذیری سامانه‌ها وصله شدند، اما بار دیگر این آسیب‌پذیری برای TLS بازگشته است!

صنعت امنیت سایبری می‌پنداشت که TLS امن است و به سایت‌ها اعلام کردند از TLS به‌جای SSLv3 استفاده کنند. اما آسیب‌پذیری جدید با کد CVE-2014-8730 سایت‌های مهم دولتی را هدف قرار داده است.

آسیب‌پذیری جدید TLS نسخه 1.2 را تحت تأثیر قرار داده است. بر اساس گزارش محققان امنیتی 10 درصد سایت‌ها به حمله POODLE از طریق TLS آسیب‌پذیری هستند.

برای پیاده‌سازی حمله POODLE دیگر نیازی به تغییر نسخه رمزنگاری TLS به SSLv3 نیست. زیرا این حمله با TLS 1.2 سازگار شده است. هدف POODLE، حمله به مرورگرها است. این کار با تزریق کدهای مخرب جاوا اسکریپت اجرا می‌شود. برای دستیابی به یک حمله موفق 4096 درخواست لازم است تا 16 کاراکتر از کوکی به دست آید.

محققان امنیتی اعلام کرده‌اند که شبکه‌ها و تجهیزات F5  و A10 که از TLS پشتیبانی می‌کنند، به این حمله آسیب‌پذیر هستند.

برای آنکه مطمئن شوید، وب‌سایت شما امن است از لینک https://www.ssllabs.com/ssltest استفاده کنید.

تازه ترین ها
میزبانی
1405/06/23 - 13:39- هوش مصنوعي

میزبانی شاه چارلز از مدیران هوش مصنوعی

شاه چارلز از مدیران هوش مصنوعی هم‌زمان با افزایش نگرانی‌ها درباره تهدیدهای احتمالی میزبانی خواهد کرد.

رونمایی
1405/06/23 - 13:06- هوش مصنوعي

رونمایی از ابزارهای جدید حکمرانی هوش مصنوعی توسط یونسکو

یونسکو ابزارهای جدید حکمرانی هوش مصنوعی را در ریاض رونمایی می‌کند.

توقیف
1405/06/23 - 12:48- آمریکا

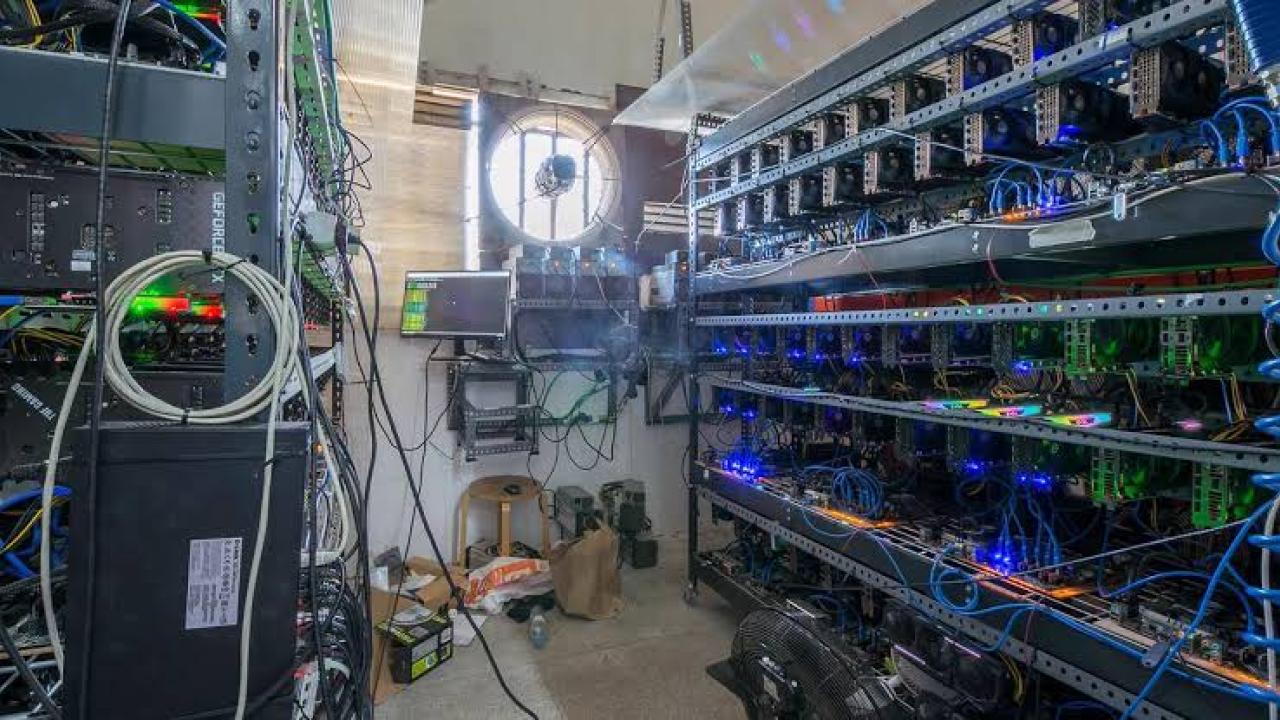
توقیف مزرعه استخراج رمزارز متعلق به کارتل مکزیکی

مزرعه استخراج رمزارز متعلق به کارتل مکزیکی در مناطق کوهستانی توقیف شد.