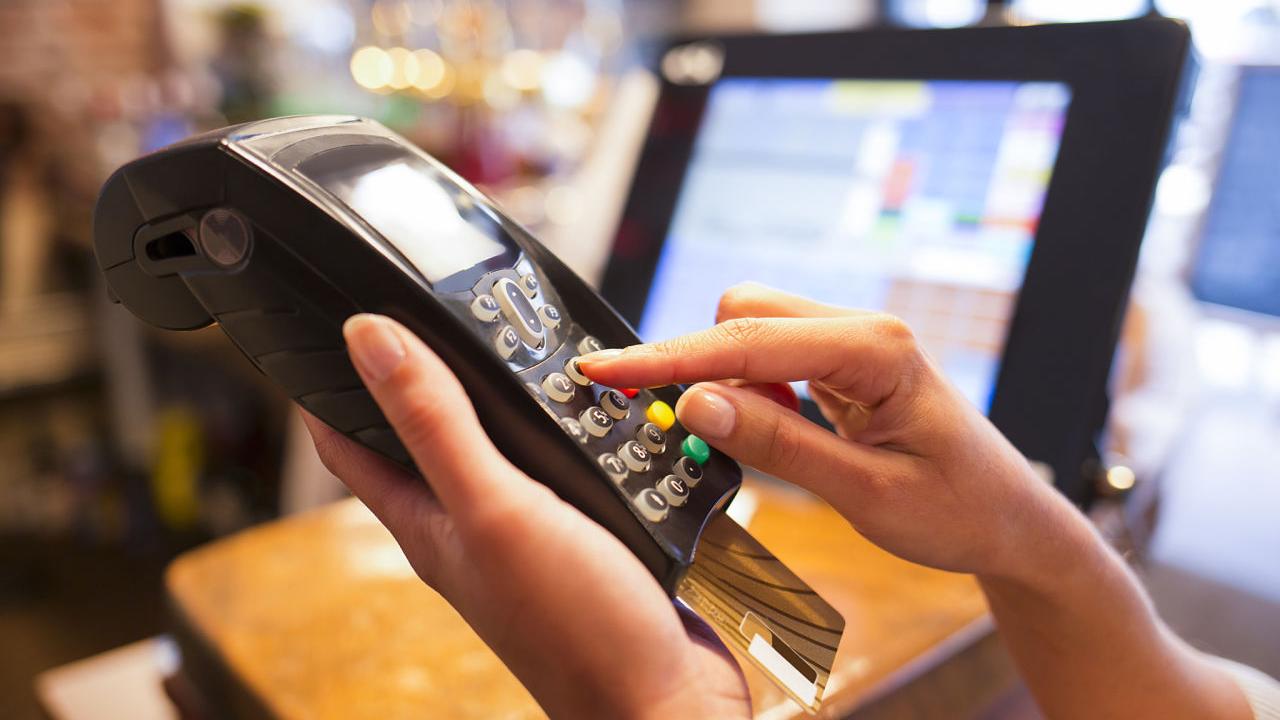



به گزارش کارگروه حملات سایبری سایبربان؛ یکی از شرکتهای مالی آمریکایی به نام ویزا (Visa) اخیراً طی اطلاعیهای امنیتی فاش کرد، دو بازرگان آمریکای شمالی هک شده و سیستم دستگاه کارتخوان آنها در اوایل سال جاری به بدافزار دستگاه کارتخوان آلوده شد.
بدافزار دستگاه کارتخوان برای آلوده کردن سیستمهای ویندوز، جستجوی اپلیکیشن های دستگاه کارتخوان و سپس جستجو و نظارت بر حافظه رایانه برای به دست آوردن جزئیات کارت پرداخت که در اپلیکیشن های دستگاه کارتخوان مورد پردازش قرار میگیرد طراحیشده است.
در اطلاعیه شرکت ویزا آمده:
شرکت ویزا به ترتیب در ماههای مه و ژوئن سال 2020 بدافزارهایی را در سیستم مالی دو بازرگان آمریکای شمالی پیدا کرد.
شرکت یادشده به علت موانع قانونی نامی از این دو شخص نبرد؛ اما اخیراً هشدار امنیتی منتشر کرد و آنجا، دو نقض امنیتی و بدافزار مورداستفاده در این حملات را تشریح کرد و به دیگر شرکتها نیز هشدار داد شبکههای خود را بررسی کنند.
این شرکت آمریکایی در موردحمله هکری که در ماه ژوئن رخ داد گفت، هکرها در این حمله از سه نوع بدافزار مختلف به نام (RtPOS)، MMon معروف به کاپتوکسا (Kaptoxa) و (PwnPOS) استفاده کردند. اینکه چرا هکرها از سه بدافزار استفاده کردهاند مشخص نیست؛ اما ممکن است به این دلیل باشد که هکرها میخواستند مطمئن شوند که تمام دادههای مربوط به پرداخت در سیستمهای مختلف را به دست میآورند.
ویزا در ادامه تشریح کرد:
هکرها به شبکه این شرکت گردشگری نفوذ کرده و برای دسترسی اولیه، حرکت جانبی و استقرار بدافزار در محیط POS، از ابزارهای دسترسی از راه دور و دامپرهای اعتبارنامه استفاده کردند.
کارشناسان شرکت ویزا نمیدانند هکرها در وهله اول چگونه وارد شبکه این شرکت گردشگری شدند؛ اما در موردحمله هکری ماه مه اعلام کردند:
نقطه ورود در این حمله هکری یک ایمیل فیشینگ بوده است.
آنها در توضیحات تکمیلی خود اظهار داشتند:
در این حمله دسترسی اولیه به شبکه، از طریق یک کارزار فیشینگ رخ داد که کارمندان این شرکت بازرگانی را هدف قرار داده بود. برخی حسابهای کاربری ازجمله حساب یکی از مدیران این شرکت بهعنوان بخشی از این حمله فیشینگ هک شد و توسط هکرها برای ورود به محیط این شرکت بازرگانی مورداستفاده قرار گرفت. سپس هکرها از ابزارهای قانونی اداری برای دسترسی به اطلاعات مالکان کارتهای اعتباری در شبکه این شرکت بازرگانی استفاده میکردند.
به گفته کارشناسان بدافزار استفادهشده در این حمله نسخهای از بدافزار تینی پوز (TinyPOS) است.
شرکت ویزا نیز در انتها خاطرنشان کرد:
گرچه هشدارها و توجهات به جرائم اینترنتی افزایشیافته؛ اما گروههای هکری هنوز هم دستگاههای کارتخوان را هدف حمله قرار میدهند. حملات اخیر نشان میدهد هکرها هنوز هم علاقه دارند دستگاه کارتخوان بازرگانان را هدف حمله قرار دهند.




