about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
حمله
1405/07/19 - 19:06- جرم سایبری

حمله هکری به پلتفرم ارتباطات دفاعی استرالیا

هکرهای باج‌افزار به پلتفرم ارتباطات دفاعی استرالیا موسوم به سرویس «ForceNet» حمله کردند.

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

حملات سایبری Chameleon

برخی محققان دانشگاهی حملات جدیدی تحت عنوان Chameleon در شبکه‌های اجتماعی شناسایی کرده‌اند.

به گزارش کارگروه حملات سایبری سایبربان؛ به‌تازگی کارشناسان دانشگاه بن گوریون اسرائیل، نوعی حملات سایبری تحت عنوان Chameleon در شبکه‌های اجتماعی شناسایی کرده‌اند که درنتیجه آن محتوای پست‌ها و پیام‌ها تغییر کرده و به گونه دیگری جلوه می‌کند. 

به گفته کارشناسان این دانشگاه، زمانی که کاربری یک پستی با محتوای مثبت را در فیس‌بوک، توییتر و لینکدین لایک می‌کند، یک روز بعد چنانچه به پست لایک شده نگاه کند، متوجه می‌شود که پستی با محتوای غیرقانونی را لایک کرده است. پستی که کاربر لایک می‌کند در ابتدا هیچ تغییری در آن وجود ندارد، اما زمانی که کاربر مجدداً به آن پست مراجعه کند، محتوای پست تغییر می‌کند، اما لایک همچنان باقی می‌ماند. 

پیش از حملات Chameleon مهاجمان حملات فیشینگ تدارک می‌بینند و با جلب اعتماد کاربران به ‌حساب‌های آن‌ها نفوذ کرده و سپس اقدام به تغییر محتوای پست‌ها و جابجایی لایک‌ها می‌کنند.  

پیشتر محققان دانشگاه بن گوریون توانسته بودند بدافزارهایی به نام فنزمیتر و اسپیکار توسعه دهند، بدافزار اسپیکار نوعی کد مخرب در خود داشته و می‌توانست برای شنود مکالمه‌ی کاربران، هدفون آن‌ها را به‌صورت موقت به یک میکروفون تبدیل کند.

این بدافزار نه‌تنها صدای کاربران را در حالت اتصال به ابزارها شنود می‌کرد؛ بلکه حتی اگر کاربران، میکروفون دستگاه را کاملاً جدا و از تنظیمات نیز حذف می‌کردند، هنوز هم می‌توانست ارتعاشات موجود در هوا را دریافت و آن‌ها را به سیگنال‌های الکترومغناطیسی با کیفیت بالا تبدیل کند تا صدایی کاملاً واضح به دست آورد.

بدافزار فنزمیتر نیز قادر بود فن پردازنده‌ی مرکزی رایانه‌ها را هک نموده و از طریق تأثیر بر سرعت پردازنده و شاسی آن برای ایجاد سیگنال‌های صوتی استفاده کند. این سیگنال‌ها از طریق میکروفون یک تلفن هوشمند ضبط‌شده و برای هکر ارسال می‌شد.

منبع:

تازه ترین ها
پیشنهاد
1405/07/20 - 16:30- هوش مصنوعي

پیشنهاد 7 میلیارد دلاری آمازون برای خرید استارت‌آپ اسرائیلی

آمازون در حال مذاکره برای خرید استارت‌آپ هوش مصنوعی اسرائیلی «Decart» به قیمت ۷ میلیارد دلار است.

لزوم
1405/07/20 - 16:19- آسیا

لزوم تقویت امنیت سایبری در ایستگاه‌های پلیس فیلیپین

پلیس ملی فیلیپین به دنبال بهبود توانایی واکنش به جرایم سایبری در هر ایستگاه پلیس است.

حمله
1405/07/20 - 16:13- جرم سایبری

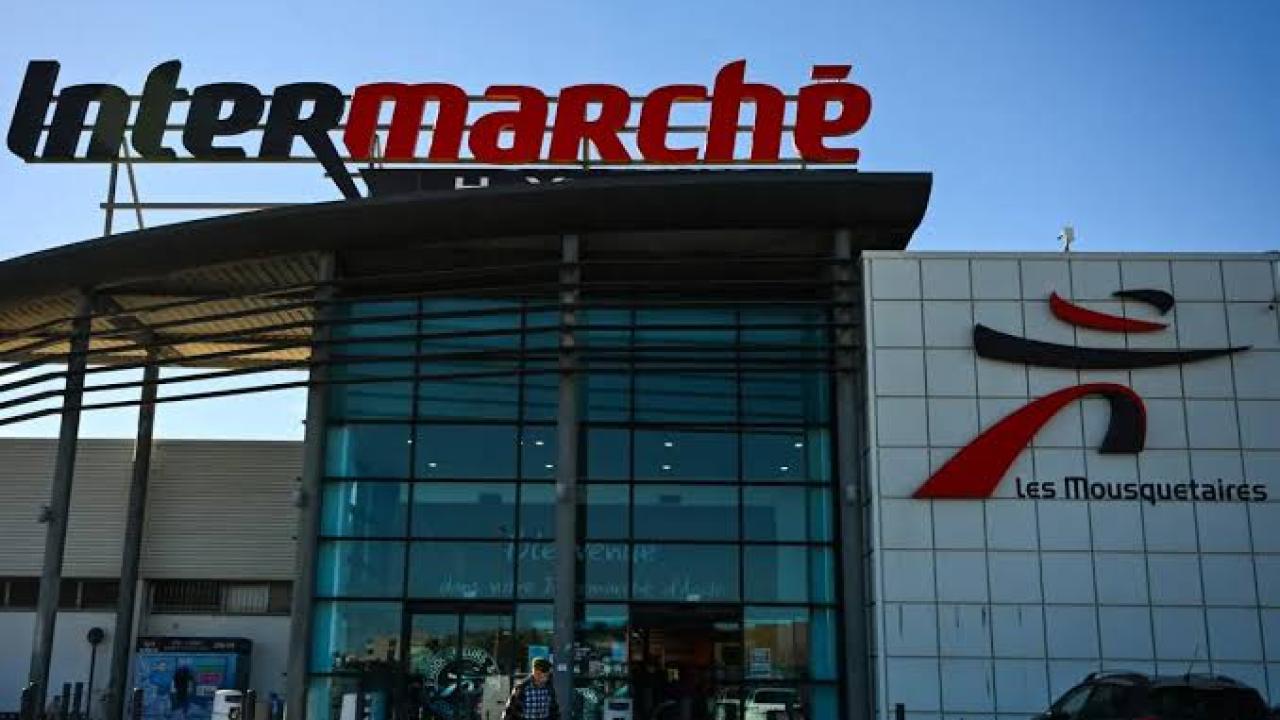
حمله سایبری به سامانه‌های سرمایشی سوپرمارکت‌های فرانسه

چندین زنجیره بزرگ سوپرمارکتی در فرانسه هدف حمله سایبری به سامانه‌های سرمایشی فروشگاه‌ها قرار گرفته‌اند؛ حمله‌ای که به گزارش رسانه‌های محلی، موجب افزایش دمای یخچال‌ها و از بین رفتن مقادیر قابل‌توجهی از مواد غذایی تازه شده است.