about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

آیا
1405/04/01 - 14:49- جنگ سایبری

آیا رسانه‌ای کردن حملات سایبری برای ایران بازدارندگی ایجاد می‌کند؟

در سال‌های اخیر، اخبار متعددی درباره نفوذ و عملیات‌های سایبری منتسب به ایران و محور مقاومت با بازتاب گسترده رسانه‌ای همراه بوده است. برخی این اقدامات را نشانه‌ای از قدرت سایبری و عاملی جهت بازدارندگی در برابر دشمنان می‌دانند و برخی دیگر معتقدند بخش مهمی ا

انتشار شده در تاریخ

حملات جاسوسی سایبری گروه APT۲۷

در چند روز گذشته یکی از پژوهشگران امنیتی ESET یک منبع در دسترس حاوی تعداد برنامه اندروید را کشف کرد. پوشه این منبع در یک وبسایت آلوده پیدا شده است.

به گزارش کارگروه حملات سایبری سایبربان؛ در چند روز گذشته یکی از پژوهشگران امنیتی ESET یک منبع در دسترس حاوی تعداد برنامه اندروید را کشف کرد. پوشه این منبع در یک وبسایت آلوده به آدرس hxxp://chatsecurelite.uk[.]to پیدا شده است. این وب‌سایت با زبان عربی نوشته شده است که پس از ترجمه محتوای آن، بنظر می رسد یک برنامه پیامرسان امن را ارائه می‌دهد. صفحه اصلی وبسایت نحوه عملکرد برنامه و چند اسلاید درباره آن را نمایش می دهد.
پژوهشگران امنیتی CSE Cybsec Z-Lab محتوای این پوشه را تحلیل کرده اند و یک جاسوس افزار اندرویدی را در آن کشف کرده اند که برای استخراج اطلاعات حساس از دستگاه های قربانیان توسعه داده شده است.
پژوهشگران متوجه شده اند که کدهای مخرب این جاسوس افزار متعلق به گروه APT۲۷ یا Golden Rat Organization است. آنها از بدافزارهای ویندوزی و اندرویدی برای آلوده سازی دستگاه های اهدافشان استفاده کرده اند. کد استفاده شده پیشرفته نیست اما فعالیت این گروه همچنان در حال انجام است. گروه امنیتی دیگری که APT۲۷ را ردیابی کرده است، گروه ۳۶۰ Threat Intelligence Center بوده است. به گفته این پژوهشگران، این عملیات جاسوسی سایبری در حال توسعه است.
بدافزار مورد استفاده توسط CSE Cybsec تحلیل شده است که IoCهای آن بصورت زیر است:

 

Paragraphs
حملات
حملات جاسوسی سایبری گروه APT۲۷
تازه ترین ها
انتصاب
1405/06/24 - 22:07- اروپا

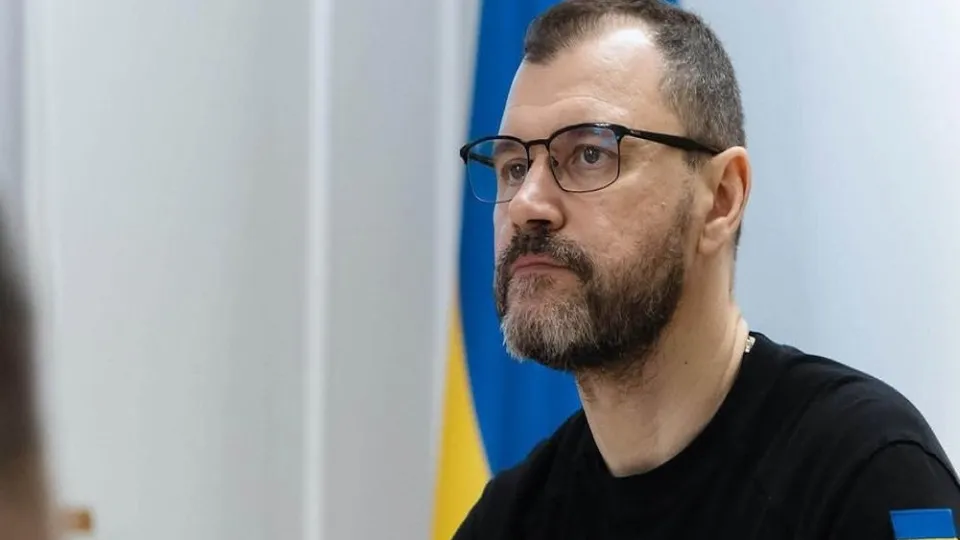
انتصاب مسئول مرکز هماهنگی امنیت سایبری در اوکراین

ولودیمیر زلنسکی، رئیس‌جمهور اوکراین، «ایهور کلیمنکو»، مقام پیشین نهادهای انتظامی این کشور، را به ریاست مرکز ملی هماهنگی امنیت سایبری اوکراین منصوب کرد؛ نهادی که مسئول هماهنگی واکنش دولت به تهدیدهای عمده سایبری است.

توقیف
1405/06/24 - 22:02- آمریکا

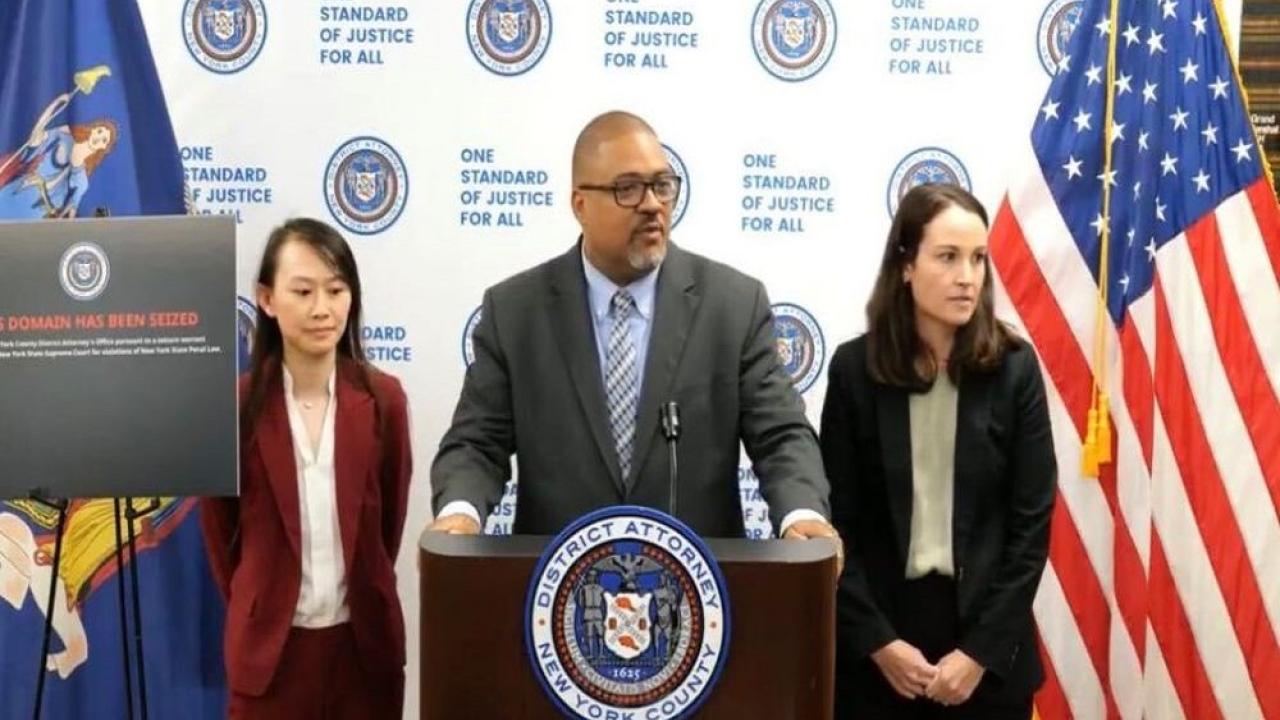
توقیف ۱۲ سایت دیپ‌فیک محتوای مستهجن در منهتن

۱۲ سایت تولید محتوای مستهجن دیپ‌فیک با هوش مصنوعی، پس از آنکه دادستانی منطقه منهتن نیویورک دامنه‌های آنها را به دلیل نقض قوانین مربوط به انتشار ویدئوهای بدون رضایت صاحبان تصاویر توقیف کرد، در این هفته از دسترس خارج شدند.

هشدار
1405/06/24 - 14:04- هوش مصنوعي

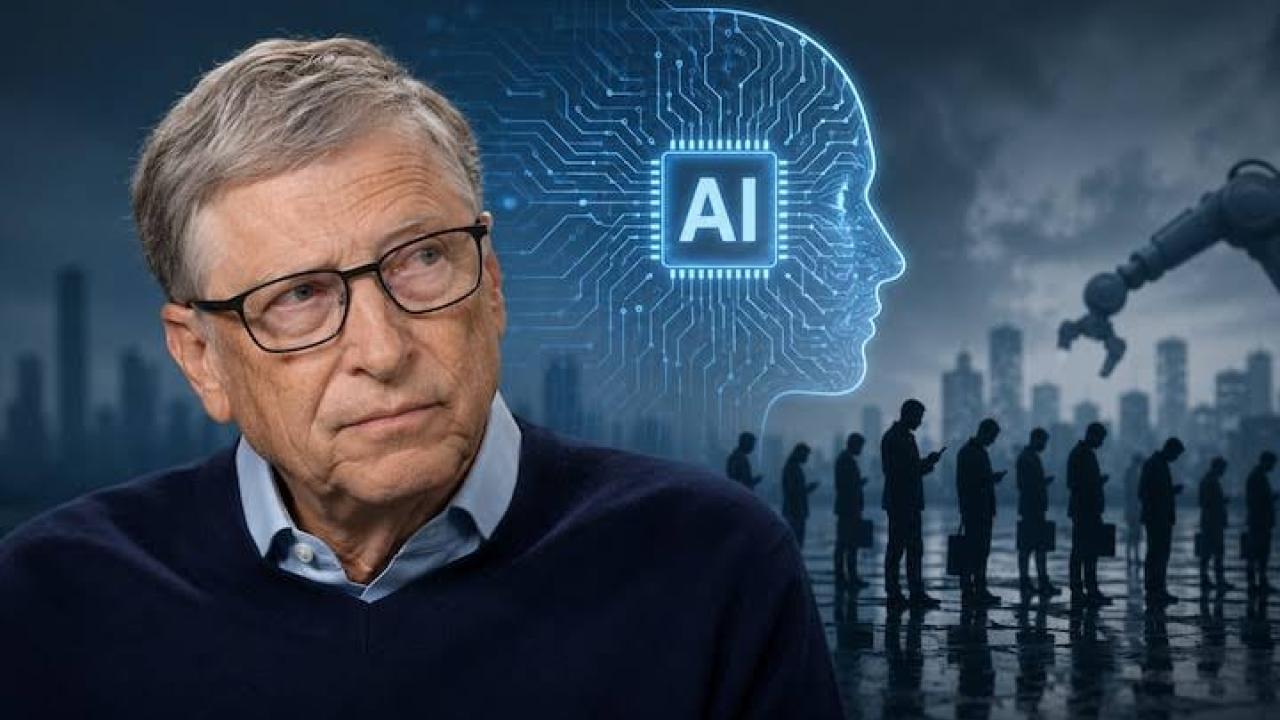
هشدار بیل گیتس در مورد عدم آمادگی دولت‌ها در مقابل هوش مصنوعی

بیل گیتس اعلام کرد که هیچ دولتی در جهان برای تغییراتی که هوش مصنوعی در جامعه ایجاد خواهد کرد، آمادگی ندارد.