به گزارش کارگروه حملات سایبری سایبربان؛ بدافزار Emotet (ایموتت) در گذشته با استفاده از کمپین های اسپم و ضمیمه های مخرب منتشر می شد و شایع ترین بدافزار موجود به حساب می آمد.
ایموتت سپس با استفاده از دستگاه های آلوده، کمپین های اسپم و پی لودهای دیگری مانند QakBot و Trickbot را اجرا و نصب می کرد. پی لودها سپس این امکان را به بازیگران مخرب می دادند تا با دسترسی اولیه، اقدام به استفاده از باج افزارهایی مانند Ryuk، Conti، ProLock، Egregor و.. کنند.
اوایل سال بود که نیروهای پلیس بین الملل توانستند با همکاری یوروپل و یوروجاست زیرساخت های ایموتت را در دست بگیرند و دو نفر از عاملین آن را بازداشت کنند.
نیروهای پلیس آلمان ماژول ایموتتی را انتقال دادند که توانست این بدافزار را از دستگاه های آلوده حذف کند.
محققین Cryptolaemus، GData و Advanced Intel امروز شاهد این بودند که بدافزار تریک بات، لود کننده ای را برای ایموتت بر روی دستگاه های آلوده رها می کند.
با وجود آن که در گذشته ایموتت، تریک بات را نصب می کرد اما بازیگران مخرب حالا در حال استفاده از روشی به “Operation Reacharound” هستند تا با استفاده از زیرساخت های فعلی تریک بات، بات نت ایموتت را بازسازی کنند.
متخصصین حوزه ایموتت و محققین Cryptolaemus مدعی شدند که آن ها هیچ نشانه ای از فعالیت اسپمینگ بات نت ایموتت و رها سازی این بدافزار توسط اسناد مخرب را مشاهده نکرده اند.
فعالیت اسپمینگ حداقلی ایموتت نشان دهنده بازسازی این بدافزار از پایه و اساس است.
طبق ادعای گروه تحقیقاتی ایموتت، این نسخه جدید از بدافزار نام برده در مقایسه با گونه قبلی خود دستخوش تغییرات جدیدی شده است.
ظاهرا تعداد دستورهای بافر از 3 به 7 عدد رسیده و گزینه های اجرایی متنوعی برای باینری های دانلود شده تعریف شده است.
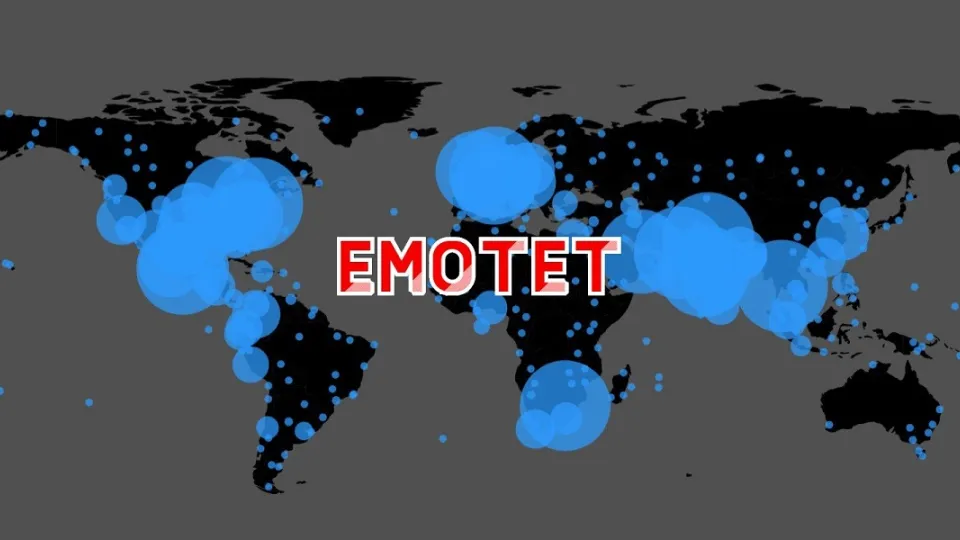
محققین بر این باورند که تولد دوباره ایموتت می تواند میزان آلوده سازی های باج افزاری را به طور قابل توجهی افزایش دهد. متاسفانه زیرساخت های ایموتت جدید به سرعت در حال رشد است. به طوری که 246 دستگاه آلوده در حال حاضر به عنوان سرور کنترل و فرمان ایموتت عمل می کنند.