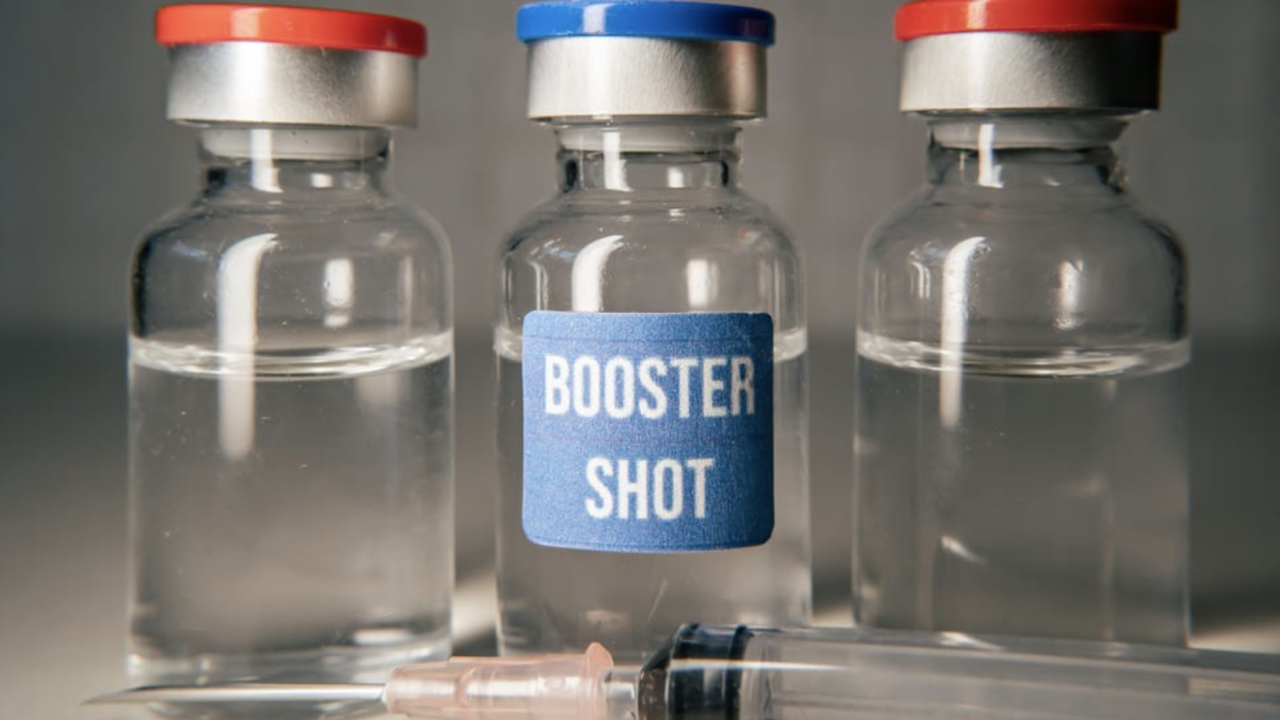



تزریق بدافزار بهجای دز سوم واکسن کرونا به شهروندان آمریکایی و کانادایی
به گزارش کارگروه حملات سایبری سایبربان؛ شرکت امنیت سایبری پروف پوینت (Proofpoint)، اخیراً تهدید جدیدی را شناسایی کرده که میتواند تلفن همراه قربانی را از طریق پیامک تسخیر کند. این تهدید در آمریکا و کانادا پیدا شده و طبق گزارشها، کاربران اندروید هدف اصلی این بدافزار هستند.
این تهدید امنیتی به دلیل توانایی در کنترل چندین عملکرد دستگاه، تانگل بات Tangle Bot نامگذاری شده است. عملکردهای متأثر از این بدافزار ممکن است شامل لیست مخاطبین، سابقه تلفن، دوربین و میکروفون به همراه قابلیت استفاده از اینترنت باشد.
تانگل بات مانند بدافزار فلو بات (Flu Bot) کار میکند که هنوز در انگلستان و اروپا وجود دارد. این بدافزار میتواند قربانی را گمراه کند تا او نرمافزار دستکاریشدهای که به همراه پیام جعلی واکسن کرونا ارسالشده را نصب کند. این پیام جعلی حاوی اطلاعاتی در مورد دز سوم واکسن کرونا به همراه سیاستهای نظارتی جدید است.
قربانی پس از ضربه زدن روی لینک با صفحه وبی مواجه میشود که از او میخواهد برنامه آدوبه فلش پلییِر (Adobe Flash Player) خود را بهروز کند، اگر کاربر با این بهروزرسانی موافقت کند و دکمه نصب را لمس کند، آنگاه بدافزار تانگل بات نصبشده و مهاجم میتواند کنترل چندین عملکرد ازجمله لیست شمارهها، ضبط صفحه و باز کردن دوربین و میکروفون را به دست گیرد.
به گفته شرکت امنیت سایبری پروف پوینت این بدافزار حتی میتواند با پوشاندن صفحه روی صفحه به برنامههای مالی آنلاین دسترسی پیدا کند و بعداً از دستگاه قربانی برای ارسال پیامهای جعلی واکسن کرونا استفاده کند.
اگر کاربر به نحوی بفهمد که دستگاه او توسط یک بدافزار آلوده شده و آن را حذف کند، هکر تا مدتی از اطلاعات سرقت شده استفاده نمیکند و کاربر را فریب میدهد تا باور کند چیزی سرقت نشده است.
به همین دلیل است که بهترین راه برای محافظت از دستگاه در برابر مجرمان، جلوگیری از باز کردن لینکهایی است که از شمارههای ناشناخته دریافت میشوند و برنامهها باید فقط از منابع قابلاعتماد نصب شوند.