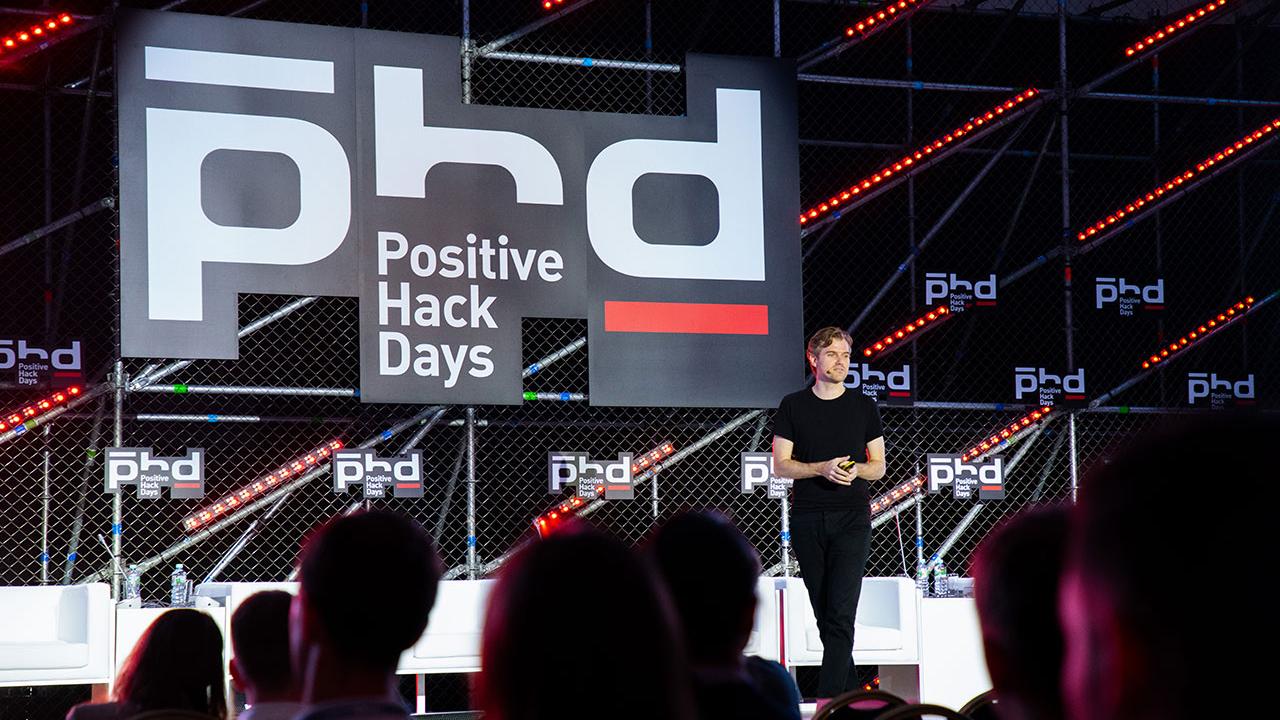




به گزارش کارگروه امنیت سایبربان؛ محققان شرکت امنیت سایبری پازتیوتکناجیز (Positive Technologies) در کنفرانس امنیت سایبری پازتیوهکدیز (Positive Hack Days) یک مسابقه کشف آسیبپذیری به نام استندآف 365 (The Standoff 365 Bug Bounty) برگزار کردند که شرکتها و محققان امنیتی را برای یافتن آسیبپذیریها و ارزیابی امنیت سازمانها گرد هم آورده است. در حال حاضر، 250 متخصص در این پلت فرم ثبتنام کردهاند. شرکت پازتیو تکنالجیز و شرکت خردهفروشی آزبوکا فْکوسا (Azbuka Vkusa) بهعنوان نخستین شرکت برنامههای خود را در این پلتفرم برای کشف باگ ثبت کردهاند.
این پلتفرم به شرکتهایی که دارای فرآیندهای امنیت اطلاعات پیشرفته هستند امکان میدهد امنیت کسبوکار خود را بهطور مطمئن و عینی ارزیابی کنند. محققان امنیتی در این مسابقه قادرند نهتنها بابت رخدادهای شناساییشده، بلکه برای اجرای آنها نیز پاداش دریافت نمایند.
ییراسلاف بابین، مدیر ارشد تدارکات استندآف 365 دراینباره اعلام کرد:
بهطورکلی برنامههای باگ باونتی مجموعهای از شرایط - قوانین، سیاستها، قیمتها و مرزهای جستجو - هستند که بر اساس آنها هکرهای کلاهسفید از سازمانها درازای گزارش آسیبپذیریهایی که در شبکههای فناوری اطلاعات، سیستمها و اپلیکیشنها شناساییشدهاند، پاداش میگیرند. شرکتها برای ارزیابی مستقل و مطمئن امنیت خود و رفع بهموقع مشکلات امنیتی قبل از اینکه مهاجمان از آنها سوءاستفاده کنند، باگ باونتی برگزار میکنند.
به گفته وی، پلتفرمهای باگ باونتی زیادی در جهان وجود دارد، اما تمام برنامههای آنها به یافتن آسیبپذیریها در اپلیکیشنها یا سرویسها اختصاصیافته ومتخصصان آسیبپذیریهای بسیار کماهمیتی را پیدا میکنند و شرکتها همیشه آنها را برطرف نمیکنند. استندآف 365 علاوه بر شکل سنتی کشف آسیبپذیریها، برای نخستین بار مکانیسم پاداش جدیدی را برای خروج از این وضعیت ارائه میدهد:
تفاوت اصلی پلت فرم ما قابلیت ایجاد برنامهها مطابق با اصل امنیت سایبری مؤثر است، زمانی که هکرهای کلاهسفید فقط به دنبال آسیبپذیریهای مجزا در سیستم نیستند، بلکه سناریوهایی را اجرا میکنند که برای آن غیرمجاز هستند. ما به شرکتها پیشنهاد میکنیم خودشان ریسکهایی را که وقوع آنها میتواند پیامدهای غیرقابل قبولی به دنبال داشته باشد تعیین کنند و به هکرهای کلاهسفید در ازای گزارش در مورد اقداماتی که منجر به وقوع خطرات احتمالی میشود، پاداش پرداخت نمایند. محقق نهتنها باید یک آسیبپذیری را پیدا کند، بلکه باید از آن بهرهبرداری کند، امتیازات را در سیستم ترفیع دهد، اقدامات دیگری را انجام دهد که درنتیجه آنها، بهعنوانمثال، میتوان دادههای کاربر را به دست آورد. این رویکرد یکسری مزایا هم برای محققان دارد، چراکه پاداشها بیشتر خواهد بود و هم برای شرکتهایی که فقط بابت آنچه هکر موفق به پیادهسازی آن شده است، هزینه میپردازد.