



بررسی بدافزارهای گروه هکری دارک کاراکال
به گزارش کارگروه امنیت سایبربان به نقل از سکیوریتی افرز (Security Affairs)، پژوهشگران امنیتی زی لب (ZLab) نمونه هایی را از بدافزارهای کاربردی گروه هکری دارک کاراکال (Dark Caracal) بررسی کردند. این بدافزارها، به وسیله Electronic Frontier Foundation و Lookout Mobile Security شناسایی شده بودند.
گروه هکری دارک کاراکال، از سال 2012 میلادی سرگرم فعالیت بوده و به تازگی پیشرفت های چشمگیری در فضای سایبری داشته است. دارک کاراکل، اقدام به سرقت پیامک، فهرست های تماس، فایل ها و مستنداتی از هدف هایی مانند: روزنامه نگاران، نظامیان و شرکتها در 21 کشور دنیا کرده است.
از مهم ترین اقدامات این گروه، باید استفاده از چندین نرم افزار اندرویدی آلوده به تروجان را به منظور ربودن اطلاعات مهم از تلفن همراه قربانیان برشمرد. این بدافزارها، از خانواده Pallas هستند.
این گروه هکری، برای ایجاد نمونه های گوناگون از بدافزارهای خود، از روش بسته بندی دوباره (repackaging) بهره می گیرد. آنان یک نرم افزار معتبر را برگزیده، کدهای ویرانگر را درونش وارد می کنند.
نرمافزارهای هدف، بیشتر مبتنی بر شبکه های اجتماعی هستند و مصرف افزون تری در میان کاربران دارند. به عنوان نمونه می توان به واتس اپ، تلگرام و پریمو اشاره کرد. همچنین برنامه های چت مانند: Signal و Threema، یا وی پی ان ها مثل: سایفون و اوربات، ازجمله نرم افزارهای هدف به شمار می روند.
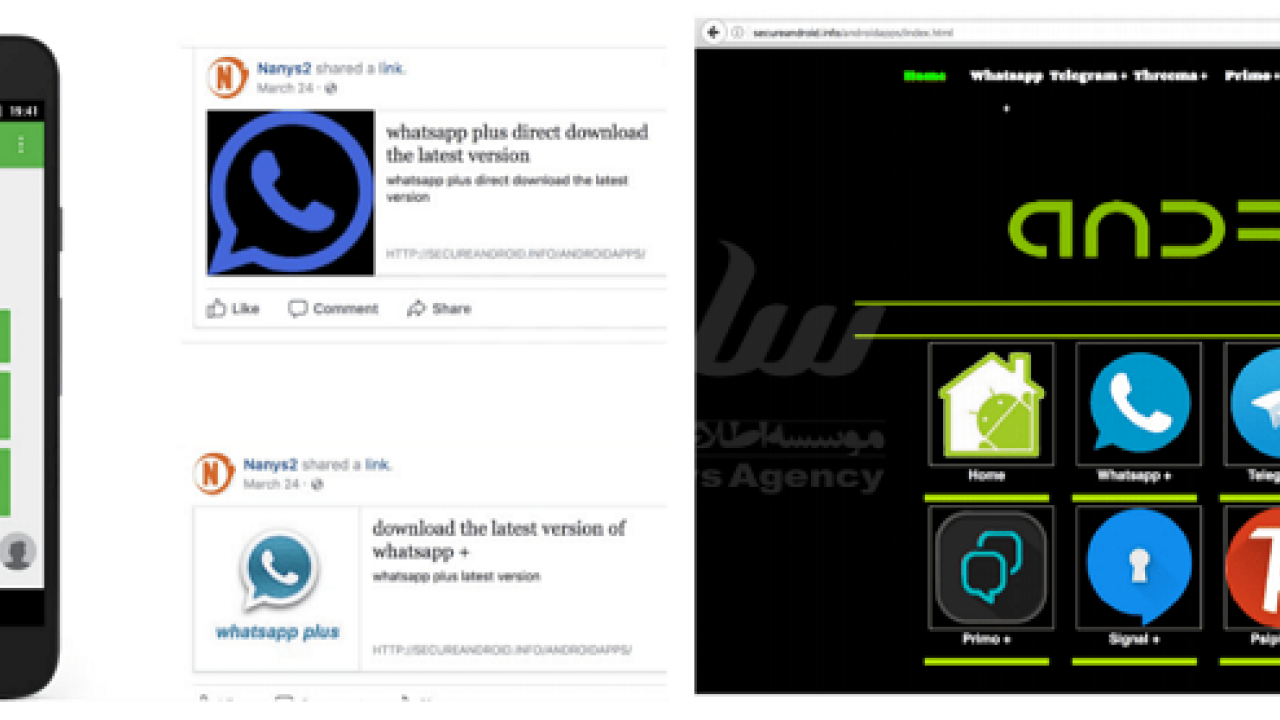
هکرها به منظور نصب بدافزار روی سامانه کاربر، از روشهای مهندسی اجتماعی استفاده می کنند. کاربرد پیامک و فیس بوک برای نمایش دانلود نسخه تازه نرم افزارهای بالا، از روش های این گروه هکری است. همه نرم افزارهای آلوده در لینک http://secureandroid[.]info قرار دارند.
بدافزارهای به کار گرفته شده، توانایی رمزگذاری روی داده دارند. داده های به سرقت رفته، پس از رمزنگاری، به وسیله یک آدرس کدگذاری شده (Encrypted URL)، به سرور مدیریت مرکزی (C&C) فرستاده می شوند. آدرس رمزشده، مانع ارسال درخواستهای نامعتبر به سرور می گردد و از ورود هرگونه تقاضای خارج از موارد تأیید شده، جلوگیری به عمل می آید.
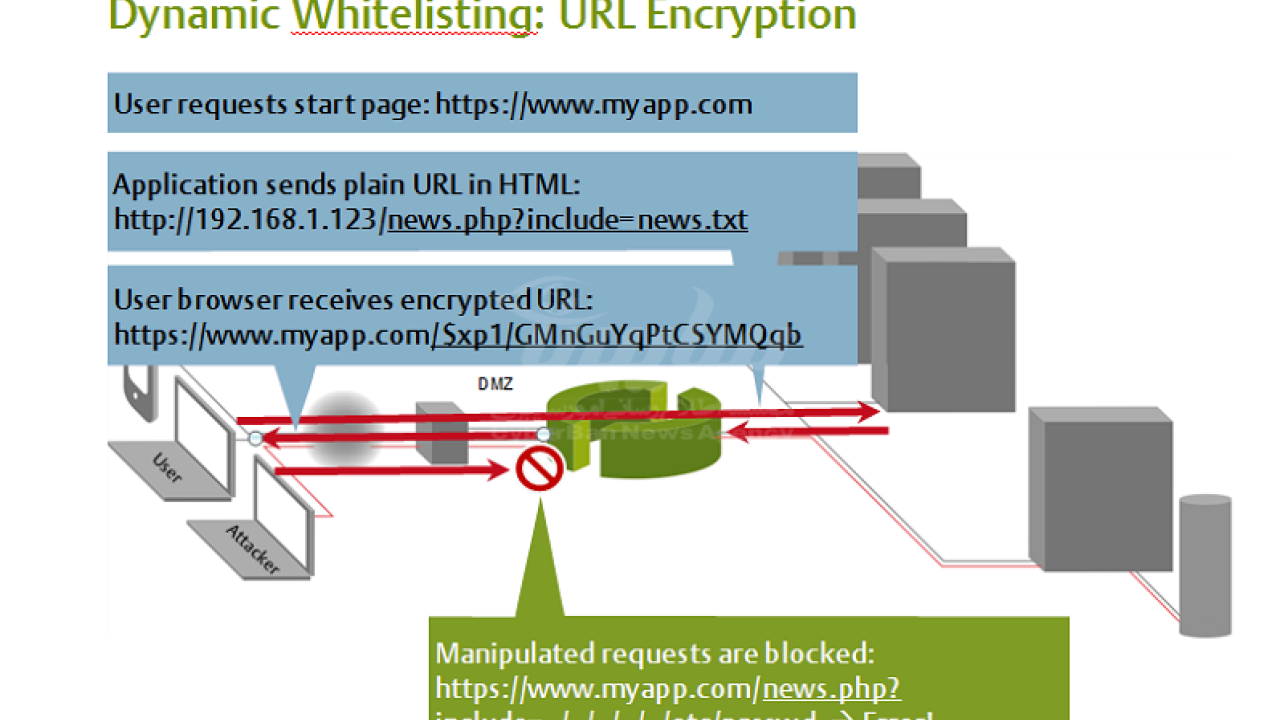
بدین ترتیب، با استفاده از آدرس رمزنگاری شده، می توان مانع تهاجماتی با آسیبپذیری صفرروزه نیز شد. این رفتار، سرور مرکزی را امن تر میکند. نمونه نشانی رمزشده که ازسوی بدافزار این گروه هکری به کار می رود، در شکل زیر نمایش داده شده است:
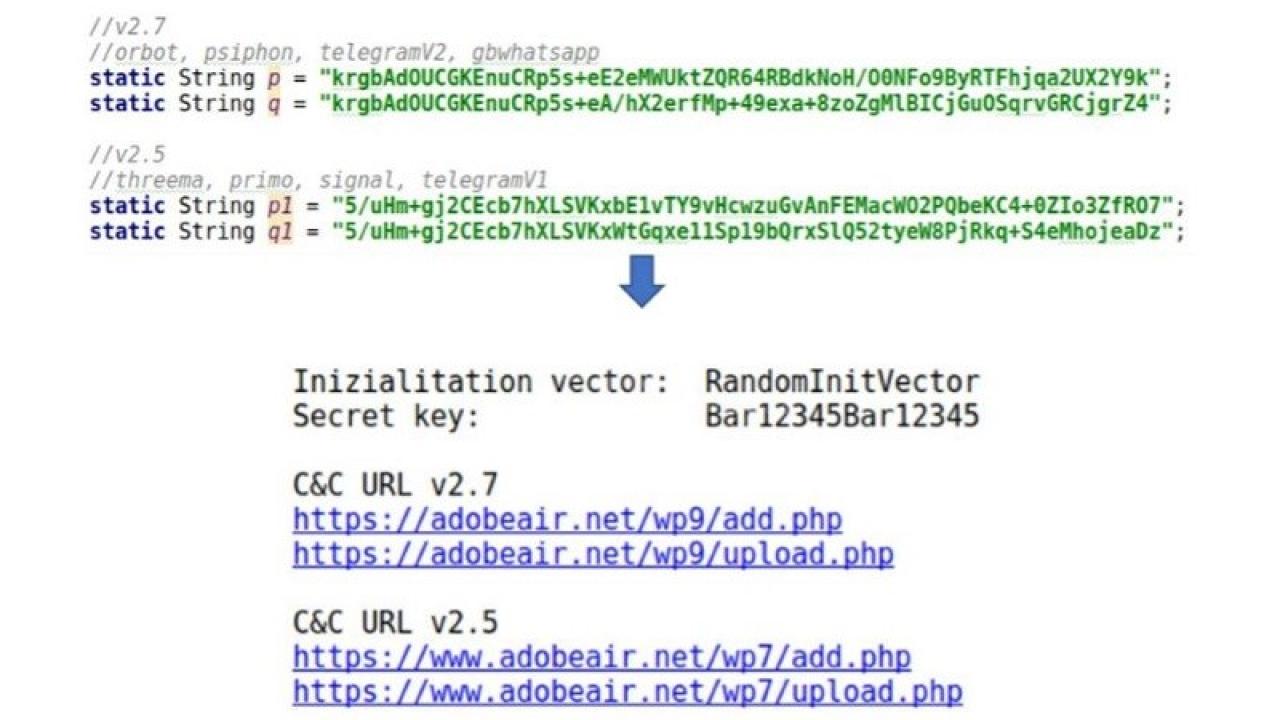
همانطور که در شکل بالا می بینیم، کلید رمزنگاری، Bar12345Bar12345 و الگوریتم رمزشده، AES است.
خصوصیات بدافزارهای دست مایه گروه هکری دارک کاراکال، عبارت اند از:
- خواندن پیامک
- ارسال پیامک
- ضبط تماس ها
- خواندن لاگ تماس ها
- گردآوری اطلاعات حساب کاربری و مخاطبان
- جمع آوری تمام فایل های ذخیره شده و فرستادن آن ها به سرور مدیریت مرکزی
- دانلود و نصب بدافزارهای دیگر
- نمایش صفحه فیشینگ
- گردآوری لیست تجهیزات متصل به شبکه



