بدافزاری نوین با درآمد 115 هزار دلاری
به گزارش کار گروه امنیت سایبربان به نقل از هک رید؛ شرکت امنیت سایبری اسراییلی چک پوینت (Check Point Mobile Security Team)، طی گزارشی خبر از بدافزاری مخرب در دستگاه های اندروید داد.
طی اعلام کارشناسان این شرکت بدافزار مذکور تا به حال 5 میلیون نفر قربانی گرفته است. نام این بدافزار «RottenSys» بوده است و توانایی راه اندازی ارتشی از بات نت ها (botnets) را دارا است که از همین طریق توانسته بیش از 5 میلیون دستگاه تلفن همراه اندرویدی را در سراسر جهان مورد حمله قرار دهد.
طبق تحقیقات صورت گرفته بدافزار مذکور از طریق سامانه های وای فای «Wi-Fi» وارد تلفن های همراه می شود و بسیاری از مدل های تلفن همراه نسبت به نفوذ این بدافزار کاملاً بی دفاع هستند و بدون هیچ مقابله ای امکان ورود بدافزار فراهم می کنند. مدل های این گوشی ها عبارتند از: «Honor، Huawei، GIONEE،Samsung، Oppo، Vivo و Xiaomi» که دارای آسیب پذیری مذکور هستند.
بخش اعظمی از این حملات متوجه کشور چین و تولید کنندگان تلفن همراه در این کشور بوده است به عبارت دیگر شرکت شرکت های چینی مانند «Tian Pai» بیشتر در معرض خطر هستند.
هنوز کارشناسان به جمع بندی دقیقی درباره تولید کننده بدافزار «RottenSys» نرسیده اند و منشأ آن مشخص نیست که آیا شرکت های بزرگی خود تولید کننده این بدافزار هستند و آگاهانه این کار را انجام داده اند یا این بدافزار توسط کارمندان این شرکت ها طراحی و منتشر شده است.
گفتنی است این بدافزار فقط در یازه زمانی 10 روزه توانسته 5 میلیون دستگاه اندروید را آلوده کند.
بدافزار مذکور طراحی پیشرفته و پیچیده ای دارد و تقریباً همه حساسیت ها و موارد امنیتی اندروید را دور میزند، حتی از دانلود در پس زمینه استفاده می کند.
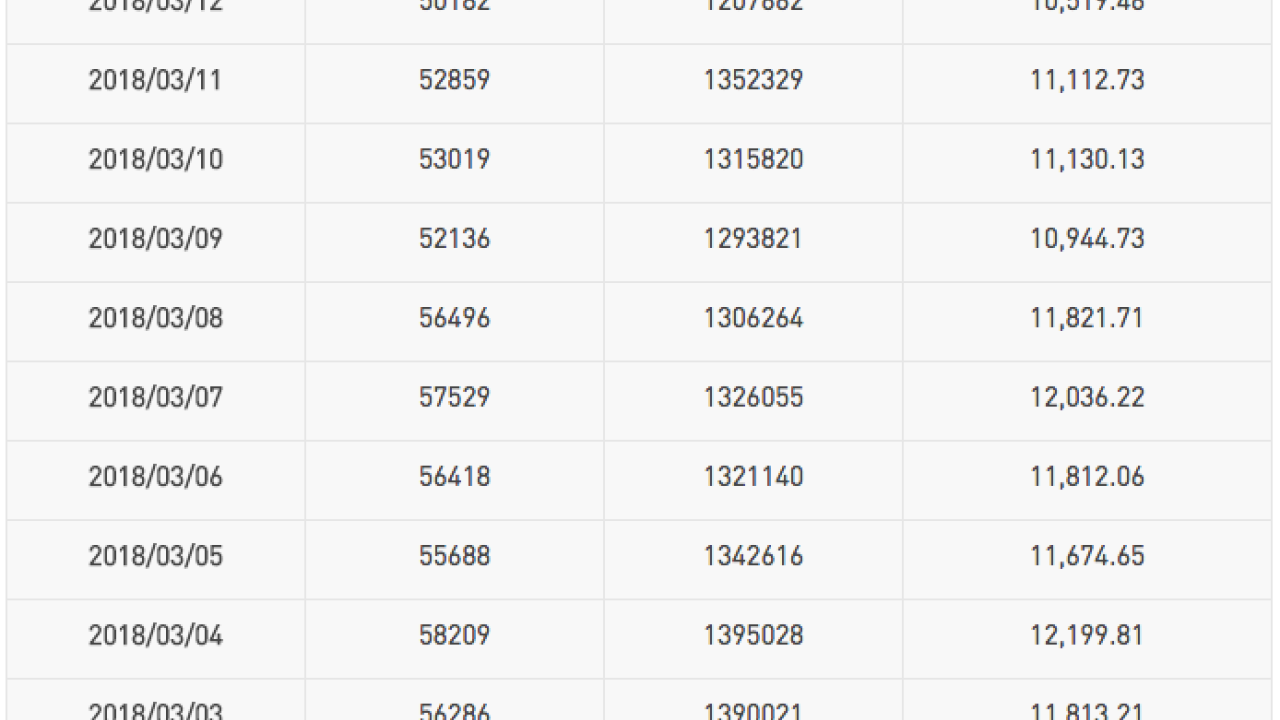
میزان درآمد این بدافزار در ده روز توسط شرکت چک پوینت بررسی شد و به شرح زیر است.