about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

بدافزاری به نام MARAP

‫Marap بدافزار جدیدی است که موسسات مالی را هدف قرار داده و قابلیت دانلود بدافزارها و کدهای بدخواه دیگری بر روی سیستم قربانیان دارد.

به گزارش کارگروه امنیت سایبربان؛  بدافزار ‫Marap از شیوه جدیدی برای رساندن خود به سیستم‌های قربانیان استفاده می‌کند و بر خلاف بدافزارهای پیشین که به طور عمده از فایل‌های ورد برای انتشار خود استفاده می‌کردند، از طریق فایل‌های از نوع iqy خود را منتشر می‌کند.

فایل‌های iqy فایل‌های متنی ساده‌ای هستند که به طور پیش فرض با استفاده از برنامه اکسل باز می‌شوند و برای دانلود داده از اینترنت استفاده می‌شوند. در واقع باز کردن فایل‌های iqy مشابه داشتن یک مرورگر وب درون اکسل است. فایل‌های iqy مورد استفاده توسط این بدافزار در فایل‌های زیپ، pdf و وُرد جایگذاری شده و از این طریق به سیستم قربانیان می‌رسند.

محققان در تاریخ 10 آگوست 2018، کمپین‌های بسیار بزرگی شناسایی کردند که میلیون‌ها پیام ایمیل محتوی بدافزار Marap را ارسال نموده‌اند. مشخصات ایمیل‌های کشف شده این کمپین‌ها در جدول زیر نمایش داده شده است:

Paragraphs
بدافزاری
بدافزاری به نام MARAP

این بدافزار برای مبهم‌سازی کد خود از شیوه کدگذاری XOR استفاده کرده است. بدافزار پس از اجرا شدن بر روی سیستم، از طریق پروتکل HTTP با سرور فرماندهی و کنترل خود ارتباط برقرار می‌کند.

داده‌های ارسالی از این طریق با استفاده از الگوریتم DES در مُد CBC رمزگذاری می‌شود. مشاهدات محققین حاکی از آن است که پس از ارتباط با سرور فرماندهی و کنترل، ماژولی از آدرس hxxp://89.223.92[.]202/mo.enc دانلود می‌شود که پس از دریافت اطلاعات زیر از سیستم قربانی آن‌ها را برای سرور فرماندهی و کنترل ارسال می‌کند.
Username
Domain name
Hostname
IP address
Language
Country
Windows version
List of Microsoft Outlook .ost files
Anti-virus software detected

محقققین معتقدند که این بدافزار و سایر بدافزارهای مشابه که در زمان‌های نزدیک به همی در حال فعالیت بوده‌اند، بدافزارهای کوچک و متنوعی هستند که راه را برای انجام حملات آتی مهاجمین هموار می‌کنند.


تازه ترین ها
محاکمه
1405/06/26 - 10:18- جرم سایبری

محاکمه سه اوکراینی به اتهام سرقت ۶۱۰ هزار حساب روبلاکس

دادستانی اوکراین اعلام کرد سه شهروند این کشور به اتهام سرقت اطلاعات دسترسی به بیش از ۶۱۰ هزار حساب کاربری روبلاکس و فروش آنها به خریداران روس در انتظار محاکمه هستند.

حمله
1405/06/26 - 10:11- جرم سایبری

حمله سایبری به سازمان بین‌المللی شهاب‌ها

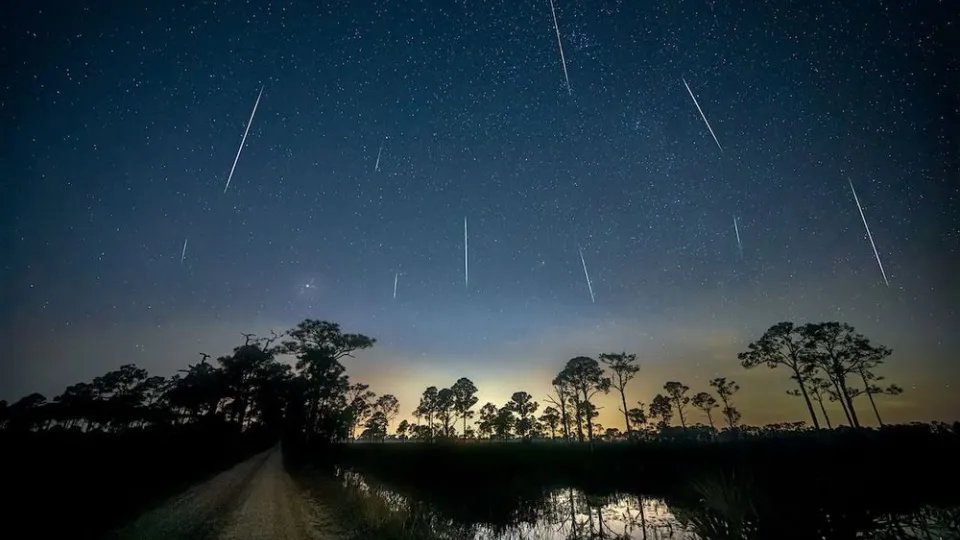
سازمان بین‌المللی شهاب‌ها (آی‌ام‌او)، نهاد بین‌المللی فعال در زمینه رصد و ثبت شهاب‌ها، اعلام کرد در پی یک حمله سایبری بخش عمده وب‌سایت این سازمان از دسترس خارج شده است.

تصویب
1405/06/26 - 10:08- آمریکا

تصویب طرح مقابله با کلاهبرداری‌های مالی در مجلس نمایندگان آمریکا

مجلس نمایندگان آمریکا روز سه‌شنبه طرحی دوحزبی را تصویب کرد که با هدف تقویت توان نیروهای پلیس محلی برای تحقیق درباره کلاهبرداری‌های مالی و اینترنتی ارائه شده است.