about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

بدافزار میرای سال گذشته منجر به قطعی موقتی اینترنت در ایالات‌متحده شده بود.

به گزارش کارگروه امنیت سایبربان؛ سال گذشته بود که خبر فراگیر شدن بات نت میرای منتشر شد و حالا اخبار جدید حاکی از بازگشت این بدافزار مخرب و استفاده از آن برای حمله به دیوایس های متصل به اینترنت اشیا هستند.

به گزارش محققان Palo Alto که اوایل سال جاری میلادی رشته جدیدی از بات نت میرای را کشف کرده بودند، در حال حاضر این بدافزار در حال فراگیر شدن مجدد بوده و این بار تلویزیون‌های هوشمند و سیستم‌های تبلیغاتی شهری را مورد حمله قرار داده است.

توسعه‌دهندگان بات نت میرای زمان زیادی را صرف ارتقای بدافزار خود کرده‌اند و حالا با افزایش نفوذپذیری‌های مورداستفاده به 27 عدد، 11 نفوذپذیری جدید را هم به موارد قبلی اضافه نموده‌اند.

علاوه بر افزایش تعداد رخنه‌های مورد استفاده، فهرست نام کاربری و گذرواژه‌های داخلی میرای نیز مورد ارتقا قرار گرفته تا نفوذ این بات نت به دستگاه‌هایی که از پسوردهای ساده و دم‌دستی استفاده می‌کنند، راحت‌تر شود. به گزارش پالو آلتو، حداقل چهار ترکیب یوزرنیم-پسورد جدید به بانک اطلاعاتی میرای اضافه شده است.

همان‌طور که اشاره شد، نسخه جدید بدافزار مورد بحث با تأکید بر نفوذ به شبکه‌های اینترنت اشیا توسعه یافته و با استفاده از رخنه‌های موجود در پروتکل تلنت و پسوردهای ساده، به این ابزارها نفوذ می‌کند. بااین‌حال بسیاری از تولیدکنندگان همچنان به تنظیم اطلاعات امنیتی قدیمی ادامه می‌دهند که این موضوع کاربران نه‌چندان حرفه‌ای را در معرض خطر قرار خواهد داد.

لازم به ذکر است که پیش‌ازاین بدافزار میرای برای نفوذ به مودم‌ها، دوربین‌های مداربسته، دستگاه‌های ضبط ویدیویی و روترهای شبکه مورداستفاده قرار می‌گرفت اما حالا نمایشگرهای تبلیغاتی بزرگ مانند تلویزیون‌های Supersign ال‌جی را هدف قرار داده است.

گفتنی است برای اطمینان از عدم آلودگی ابزارها به بدافزار میرای، پیشنهاد می‌شود تا جای ممکن از برندهای معتبر خرید کرده و به‌محض روشن کردن دستگاه، نام کاربری و کلمه عبور آن را تغییر دهید.
تازه ترین ها
اختلال
1405/07/01 - 22:35- جنگ سایبری

اختلال در هشدار حملات پهپادی با قطعی اینترنت در روسیه

محدودیت‌های فزاینده روسیه بر اینترنت همراه و شبکه‌های تلفن همراه، دریافت هشدارهای مربوط به حملات پهپادی و موشکی اوکراین را برای شهروندان دشوار کرده است.

کمک
1405/07/01 - 22:29- هوش مصنوعي

کمک بیشتر هوش مصنوعی به مهاجمان سایبری

یک مقام ارشد مرکز ملی امنیت سایبری انگلیس هشدار داده است که هوش مصنوعی در شرایط کنونی می‌تواند بیش از مدافعان سایبری، به مهاجمان کمک کند.

بازداشت
1405/07/01 - 22:19- جرم سایبری

بازداشت دو مجرم سایبری در انگلیس

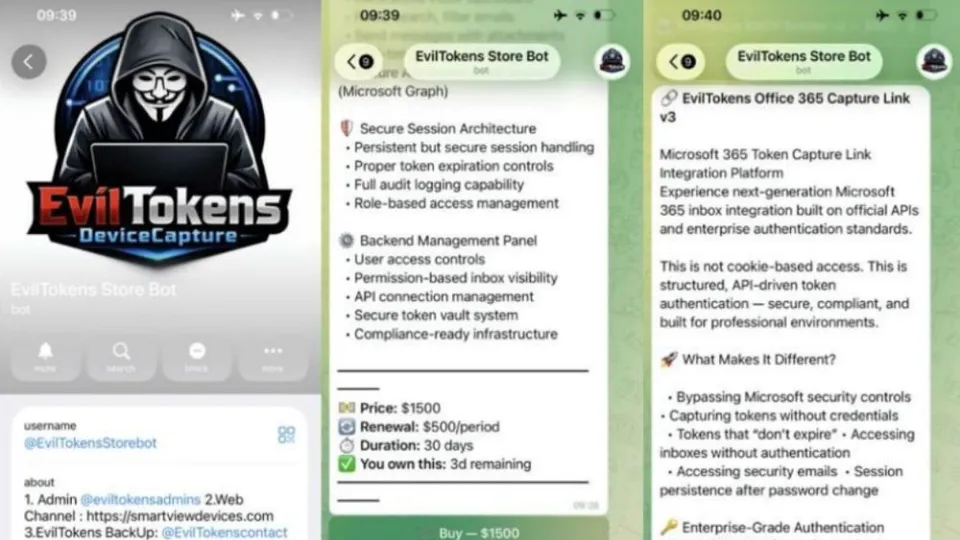
مایکروسافت با همکاری پلیس بریتانیا یک پلتفرم مبتنی بر هوش مصنوعی به نام اویل توکنز را که برای کمک به مجرمان سایبری در اجرای حملات فیشینگ و کلاهبرداری مالی استفاده می‌شد، از کار انداخت و دو مظنون را در انگلیس بازداشت کرد.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.