بازرسی دستگاه های خودپرداز در آزمایشگاه امنیتی شرکت IBM
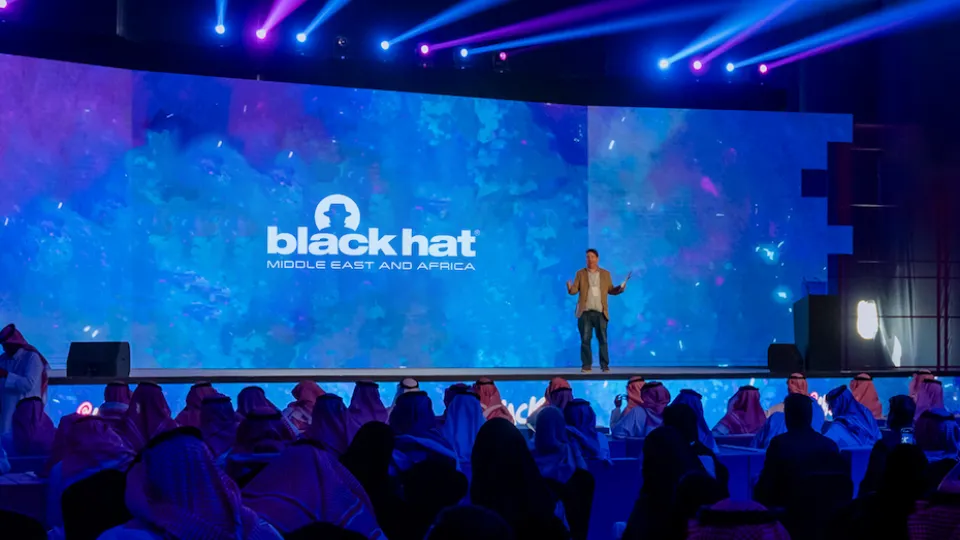
به گزارش کارگروه بینالملل سایبربان؛ 8 سال از زمان حضور بارنابی جک (Barnaby Jack)، هکر معروف در کنفرانس Black Hat در لاسوگاس میگذرد؛ جک در این کنفرانس به شرکت کنندگان نشان داد که با چند حرکت کوچک میتوان شرکت «ATM» را هک و به صورت رایگان دلار دریافت کرد.
تکنیک فوق با عنوان «jackpotting» در ابتدا از سوی سازندگان ایتیام و به بهانه غیرعملی بودن رد شد. اما در چند سال گذشته، مجرمان، یافته های هکر معروف را به کار گرفتند و از آن برای سرقت بیش از یک میلیون دلار تنها در ایالات متحده استفاده کردند. امسال شرکت آیبیام از اجلاس Black Hat در لاسوگاس استفاده کرده است تا افتتاح آزمایشگاه «X-Force Red» چهار مرکز تحقیقاتی را برای مقابله با هک ایتیام اعلام کند.
چارلز هندرسون (Charles Henderson)، شریک مدیریت جهانی آزمایشگاه فوق در آیبیام گفت:
مأموریت این آزمایشگاه، هک کردن برای ایمنسازی است. از طریق آزمایشگاه X-Force Red ما توانایی انجام عملیات در محیط کنترل شده و ایمن را داریم. مهم نیست که جدیدترین تلفن هوشمند منتشر نشده، یخچال متصل به اینترنت یا یک خودپرداز ایتیام جدید داشته باشیم، ما توانایی آزمایش، شناسایی و کمک به مشتریان را برای کاهش آسیب پذیری ها قبل از سوءاستفاده به وسیله دشمنان داریم.
به گفته کارشناسان امنیتی، آزمایشگاه مذکور به وسیله هکرهای قدیمی در آبی بزرگ (نام دیگر شرکت آیبیام) اداره میشود و مربوط به پوشش اینترنت اشیاء صنعتی و مشتری، ماشینها و دیگر وسایل نقلیه، تلفنها و خودپردازهای ایتیام است. کارکنان آیبیام، در مورد آسیبپذیریهای امنیتی به منظور رفع نقاط ضعف و نقصها برای سازندگان تحقیق میکنند.
شرکت آیبیام اعلام کرد که در طول 12 ماه گذشته با افزایش 300 درصدی تحقیقات مربوط به جلوگیری از هک دستگاههای خودپرداز مواجه شده است. سازندگان سالها آسیبپذیری سختافزارهایشان را قبول نمیکردند، اما به نظر رویارویی با جدیدترین سرقتها نظر آنها را تغییر داده است.
کارشناسان معتقدند که گروه جستجو خودپرداز آیبیام، سخت افزار دستگاه های خودپرداز را تجزیه و تحلیل می کند، تست نفوذ را در برابر تجهیزات توسعه و دستورالعمل امنیتی مهندسان را برای ساخت دستگاه های خودپرداز جدید و افشای آسیب پذیری زمان واقعی روی سیستم ها ارائه می دهد.
چهار آزمایشگاه تحقیقاتی در ایالتهای آتلانتا و آستین در ایالات متحده، ملبورن در استرالیا و تأسیسات بریتانیایی آیبیام در هارسلی افتتاح خواهند شد. تیمهای هکری این شرکت نیز امیدوار به استفاده از رویداد هکرهای کلاه سیاه برای استخدام کارمندان شایسته هستند.