about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

آیا
1405/04/01 - 14:49- جنگ سایبری

آیا رسانه‌ای کردن حملات سایبری برای ایران بازدارندگی ایجاد می‌کند؟

در سال‌های اخیر، اخبار متعددی درباره نفوذ و عملیات‌های سایبری منتسب به ایران و محور مقاومت با بازتاب گسترده رسانه‌ای همراه بوده است. برخی این اقدامات را نشانه‌ای از قدرت سایبری و عاملی جهت بازدارندگی در برابر دشمنان می‌دانند و برخی دیگر معتقدند بخش مهمی ا

انتشار شده در تاریخ

باج افزاری که یک شوخی بود

کارشناسان امنیتی هشدار دادند نسخه جدید باج افزار دث رنسوم بسیار تهاجمی‌تر از نسخه قبل خود عمل می‌کند.

به گزارش کارگروه حملات سایبری سایبریان؛ بر اساس گزارش شرکت فورتینت (Fortinet)، در نوامبر 2019، باج افزاری به نام «دث رنسوم» (DeathRansom)، برای اولین بار شناسایی شد؛ اما در آن زمان این بدافزار جدی گرفته نشده بود؛ زیرا در آن زمان دث رنسوم تظاهر می‌کرد که یک باج افزار است؛ اما هیچ‌یک از فایل‌های کاربر را رمزنگاری نمی‌کرد. با وجود این به تازگی این نرم‌افزار مخرب فعالیت خود را آغاز کرده و سیستم‌های قربانی را رمزنگاری می‌کند.

نسخه اولیه دث رنسوم تنها یک پسوند را به همه فایل‌ها اضافه کرده و درخواست باج را برای قربانی ارسال می‌کرد. به نظر می‌رسد مهاجمان در ابتدا تنها درخواست باج را برای قربانیان ارسال می‌کردند و آن‌ها هیچ‌گاه متوجه نمی‌شدند که در حقیقت فایل‌هایشان رمزنگاری نشده است؛ بنابراین قربانی‌ها تنها لازم بود پسوند دوم را پاک کنند.

محققان فورتینت اعلام کردند که هکرها به تازگی نسخه‌ای بروز شده از بدافزار خود را منتشر کرده‌اند که این بار نقش یک باج افزار حقیقی را ایفا می‌کند. نسخه جدید ترکیب پیچیده‌ای از الگوریتم (Curve25519) را در تبادل کلید «ECDH»، «Salsa20»، «RSA-2048»، «AES-256 ECB» و نمونه ساده‌ای از الگوریتم «XOR» را برای رمزنگاری فایل‌ها به کار می‌گیرد.

محققان در تلاش هستند تا خطاهای اجرایی دث رنسوم را شناسایی کنند؛ اما به نظر می‌رسد که این باج افزار از رمزنگاری قدرتمندی بهره‌مند است. این نرم‌افزار مخرب هم‌اکنون توسط یک کمپین توزیع شده پشتیبانی می‌شود و به واسطه فیشینگ در گسترش یافتن است.

منبع:

تازه ترین ها
میزبانی
1405/06/23 - 13:39- هوش مصنوعي

میزبانی شاه چارلز از مدیران هوش مصنوعی

شاه چارلز از مدیران هوش مصنوعی هم‌زمان با افزایش نگرانی‌ها درباره تهدیدهای احتمالی میزبانی خواهد کرد.

رونمایی
1405/06/23 - 13:06- هوش مصنوعي

رونمایی از ابزارهای جدید حکمرانی هوش مصنوعی توسط یونسکو

یونسکو ابزارهای جدید حکمرانی هوش مصنوعی را در ریاض رونمایی می‌کند.

توقیف
1405/06/23 - 12:48- آمریکا

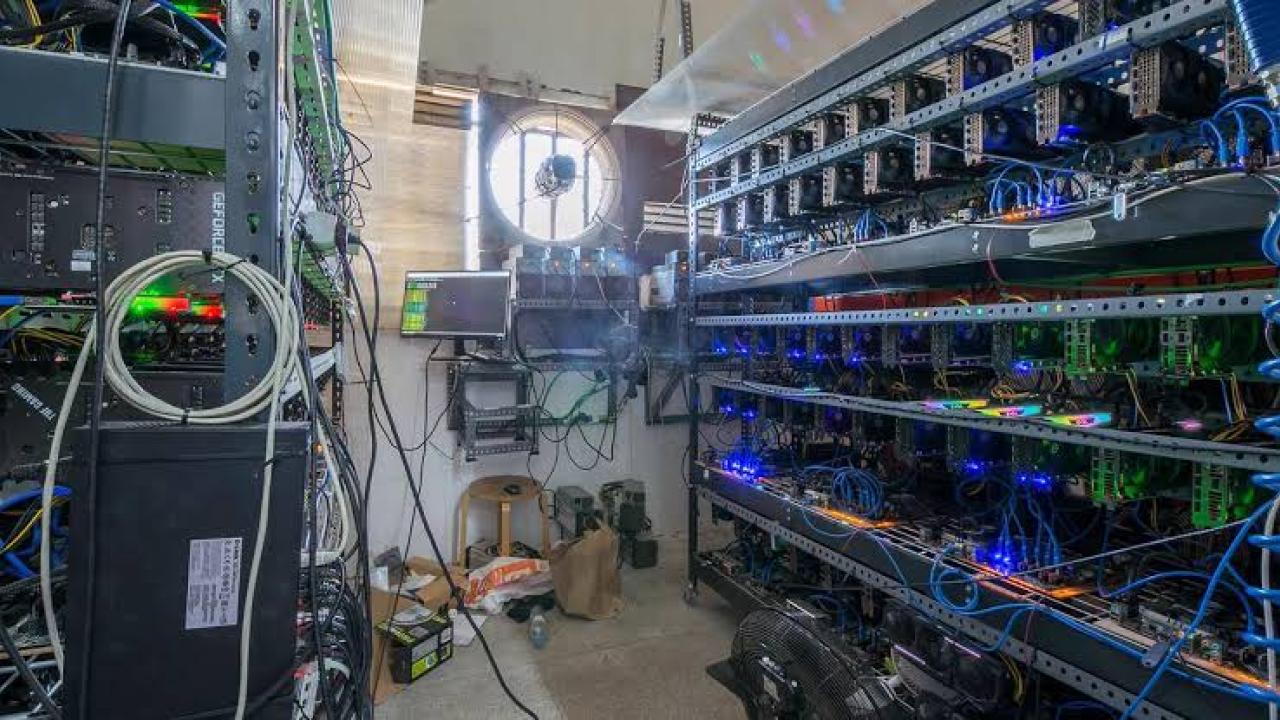
توقیف مزرعه استخراج رمزارز متعلق به کارتل مکزیکی

مزرعه استخراج رمزارز متعلق به کارتل مکزیکی در مناطق کوهستانی توقیف شد.