about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

آیا
1405/04/01 - 14:49- جنگ سایبری

آیا رسانه‌ای کردن حملات سایبری برای ایران بازدارندگی ایجاد می‌کند؟

در سال‌های اخیر، اخبار متعددی درباره نفوذ و عملیات‌های سایبری منتسب به ایران و محور مقاومت با بازتاب گسترده رسانه‌ای همراه بوده است. برخی این اقدامات را نشانه‌ای از قدرت سایبری و عاملی جهت بازدارندگی در برابر دشمنان می‌دانند و برخی دیگر معتقدند بخش مهمی ا

باج افزار جدید فایل‌ها را رمزگذاری نمی‌کند، در عوض با نمایش یک صفحه هشدار، دسترسی به دستگاه ها را مسدود می‌کند.

به گزارش کارگروه امنیت سایبربان  به نقل از مرکز مدیریت راهبردی افتای ریاست جمهوری ،  باج افزار جدید فایل‌ها را رمزگذاری نمی‌کند، در عوض با نمایش یک صفحه هشدار، دسترسی به دستگاه ها را مسدود می‌کند.
 بر اساس این گزارش ، باج افزار Android از مجوز ویژه "SYSTEM_ALERT_WINDOW"  برای نمایش نوت باج در بالای برنامه دیگر استفاده می‌کند و با کلیک روی هر دکمه ای می‌توان آن را رد کرد.
گفتنی است ، این اجازه برای اطلاع‌رسانی هشدارها یا خطاهای سیستم کاربر است، اما این تهدید در Android برای دسترسی به صفحه‌نمایش و سوءاستفاده از آن است. درواقع در نسخه جدید باج افزار Android، از اعلان "تماس" Android برای جلب‌توجه فوری کاربر استفاده می‌شود و هر زمان صفحه بدافزار به پس‌زمینه رانده می‌شود، از قابلیت (onUserLeaveHint)استفاده می‌کند و باعث می‌شود فعالیت in-call به‌طور خودکار به‌پیش زمینه برود.
لازم به ذکر است ، پایگاه اینترنتی جی بی هکرز(gbhacker) نوشت:

این باج افزار آخرین نوع از یک خانواده بدافزار است که چندین مرحله از تکامل را پشت سر گذاشته است. انتظار می‌رود که نسخه‌های جدید با تکنیک‌های پیچیده تر را از بین ببرد. 

کارشناسان معاونت بررسی مرکز افتا می‌گویند: این باج افزار دارای تکنیک‌ها و رفتارهای جدید حمله‌ای است که از تکامل باج افزار موبایل حکایت می‌کند و رفتارهایی را نشان می‌دهد که قبلاً مشاهده نشده‌اند و می‌توانند درهای دیگری را برای دنبال کردن بدافزارها، باز کنند. این در حالی است که بدافزار سردرگمی شدیدی ایجاد می‌کند زیرا هیچ کدی مربوط به سرویس‌های اعلام‌شده در فایل مانیفست ندارد. از طرفی باید به این نکته اشاره شود که طبق تحلیل مایکروسافت، این کد به‌شدت مبهم و غیرقابل‌خواندن است و از شیوه رمزگشایی جالبی استفاده می‌کند ، در این عملکرد رمزگشایی با value رمزگشایی مطابقت ندارد، آن‌ها با کد ناخواسته مطابقت دارند تا مانع تجزیه‌وتحلیل شوند.
 

منبع:

تازه ترین ها
میزبانی
1405/06/23 - 13:39- هوش مصنوعي

میزبانی شاه چارلز از مدیران هوش مصنوعی

شاه چارلز از مدیران هوش مصنوعی هم‌زمان با افزایش نگرانی‌ها درباره تهدیدهای احتمالی میزبانی خواهد کرد.

رونمایی
1405/06/23 - 13:06- هوش مصنوعي

رونمایی از ابزارهای جدید حکمرانی هوش مصنوعی توسط یونسکو

یونسکو ابزارهای جدید حکمرانی هوش مصنوعی را در ریاض رونمایی می‌کند.

توقیف
1405/06/23 - 12:48- آمریکا

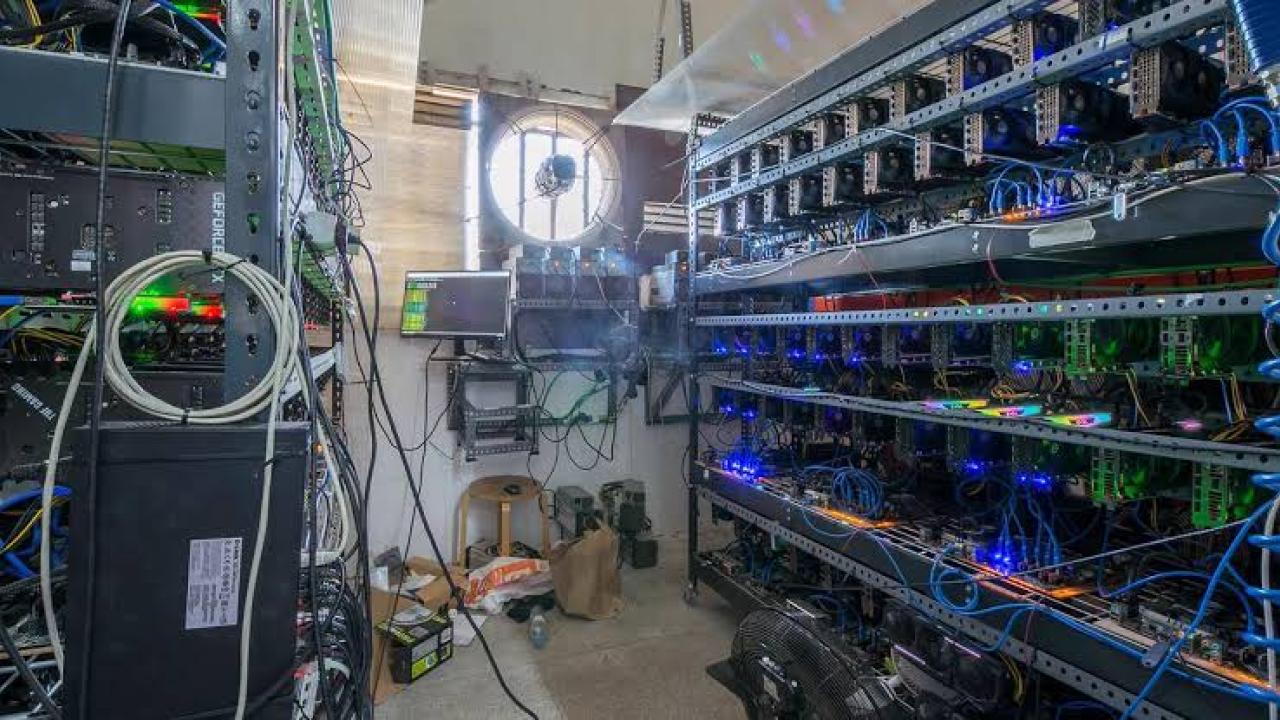
توقیف مزرعه استخراج رمزارز متعلق به کارتل مکزیکی

مزرعه استخراج رمزارز متعلق به کارتل مکزیکی در مناطق کوهستانی توقیف شد.