about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

نفوذ
1405/05/01 - 19:43- تروریسم سایبری

نفوذ به قلب زیرساخت‌های صنعتی آمریکا؛ جزئیات عملیات «شبکه‌های خاموش»

ایالات متحده رسماً اعلام کرد که ایران در جنگ سایبری، ابتکار عمل را در دست گرفته است.

انتشار شده در تاریخ

باج‌افزار MIRCOP و طلب ۲۸ هزار دلار باج

به گزارش واحد متخصصین سایبربان؛ آن‌ها نه‌تنها قربانیان را مورد سرزنش قرار می‌دهند، بلکه از آن‌ها می‌خواهند تا مبلغ ۲۸ هزار دلار را به‌عنوان باج بپردازند، اما به این قربانیان نمی‌گویند که این باج باید چگونه پرداخت شود.

 جازیل کارلوس مهندس پاسخ به تهدید شرکت TrendMicro با تشریح تلاش‌های این گروه و کشف این باج‌افزار با عنوان RANSOM_MIRCOP.A، می‌نویسد که در ابتدا به قربانی یک اطلاعیه ارسال می‌شود که در آن‌یک تصویر ترسناک از گای فاوکس  (دلقک خندان) نیز دیده می‌شود، در این پیام قربانی متهم می‌شود که ۴۸.۸ بیت‌کوین (حدود ۲۸۷۳۰ دلار) از مهاجمان سرقت کرده است و از او می‌خواهد که این مبلغ را برگرداند تا پرونده‎های قفل‌شده مجدداً آزاد شوند. کارلوس می‌گوید که این‌یکی از بالاترین باج‌هایی است که TrendMicro تاکنون دیده است.

تاکنون شرکت TrendMicro هیچ‌گونه پرداختی را به باند MICRON مشاهده نکرده است، مطلبی که طبیعی هم به نظر می‌رسد چراکه این گروه تبهکار هیچ نوع دستورالعملی برای نحوه‌ی پرداخت بیت کوین ارائه نکرده‌اند، کاری که معمولاً در مورد حملات باج‌افزار دیده می‌شود.

 کارلوس نوشته است: «برخلاف سایر باج‌افزارها که در آن به قربانیان دستورالعملی مرحله‌به‌مرحله برای پرداخت ارائه می‌شود، این باج‌افزار تصور می‌کند که قربانی با معاملات بیت‌کوین آشنا است».

این بدافزار از طریق یک ضمیمه هرزنامه منتشر می‌شود و خود را به‌عنوان یک فرم گمرکی برای تحویل مرسوله از تایلند معرفی می‌کند. درواقع این سندی است که قابلیت ماکروی آن فعال است و برای اجرا و بارگیری از Windows PowerShell استفاده می‌کند.

علاوه بر رمزگذاری پرونده‎ها، MIRCOP قادر به سرقت انواع مختلفی از اعتبارنامه‌ها از مرورگرها، وب‌گاه‌ها و رسانه‌های اجتماعی است.

تازه ترین ها
انتصاب
1405/07/12 - 10:25- آمریکا

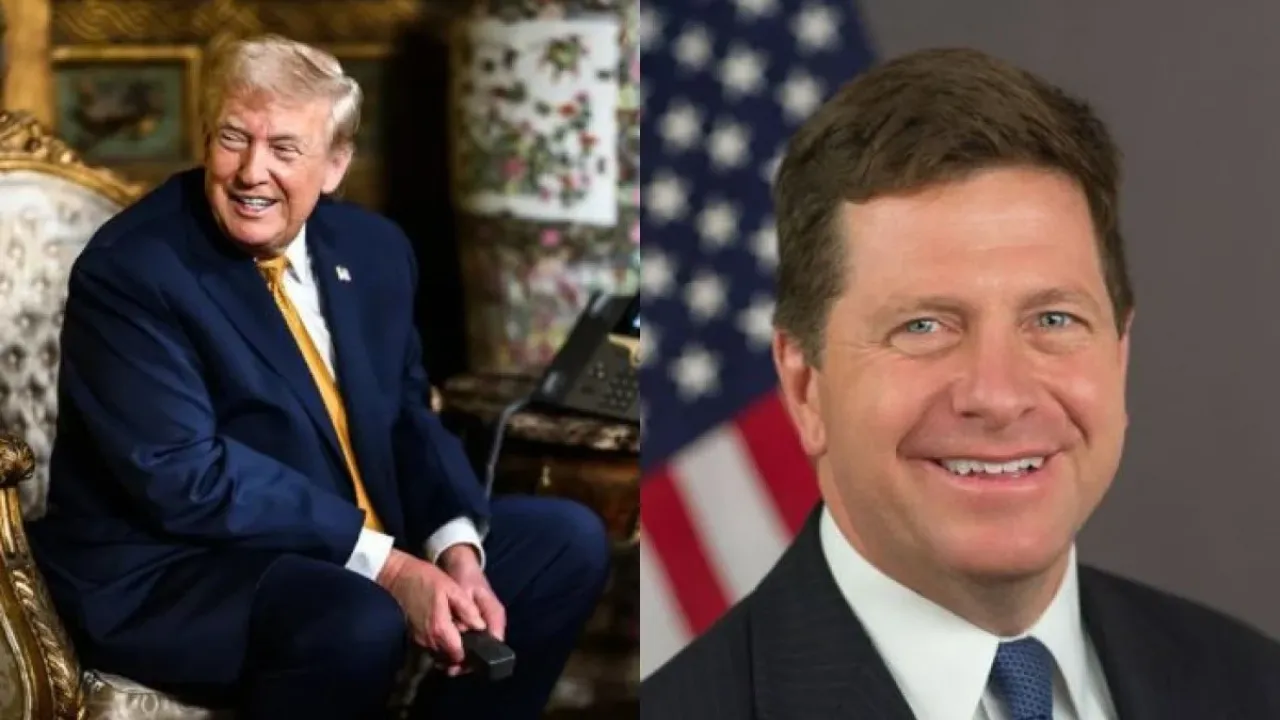
انتصاب جِی کلایتون به‌عنوان تزار هوش مصنوعی آمریکا

دونالد ترامپ، جِی کلایتون، مقام ارشد اطلاعاتی را به‌عنوان مسئول ویژه هوش مصنوعی و رئیس کارگروه مربوطه منصوب کرد.

هشدار
1405/07/12 - 10:04- آمریکا

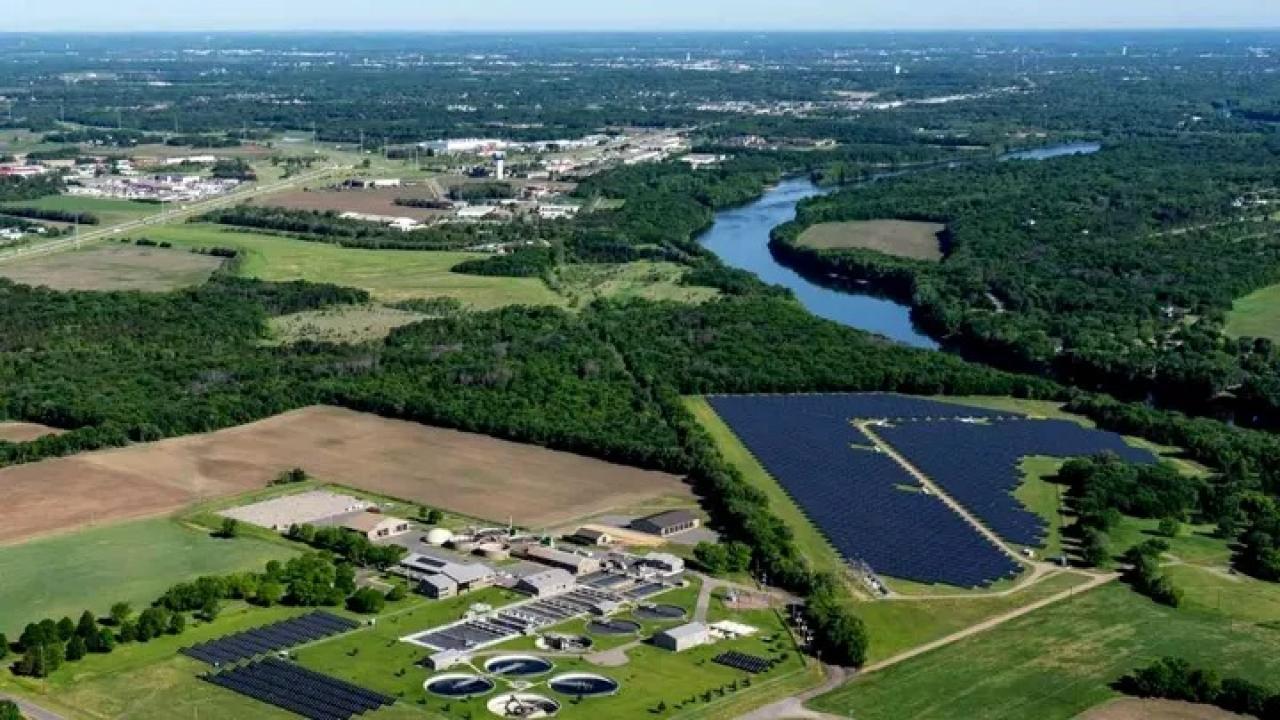
هشدار آمریکا درباره افزایش حملات سایبری به زیرساخت آب

مقام‌های ارشد آژانس حفاظت از محیط زیست آمریکا هشدار داده‌اند حملات سایبری علیه سامانه‌های آب آشامیدنی و فاضلاب این کشور به‌شدت افزایش یافته و مهاجمان در حال تغییر تمرکز خود از باج‌گیری مالی به اختلال عمدی در زیرساخت‌های حیاتی هستند.

بررسی
1405/07/12 - 09:34- آسیا

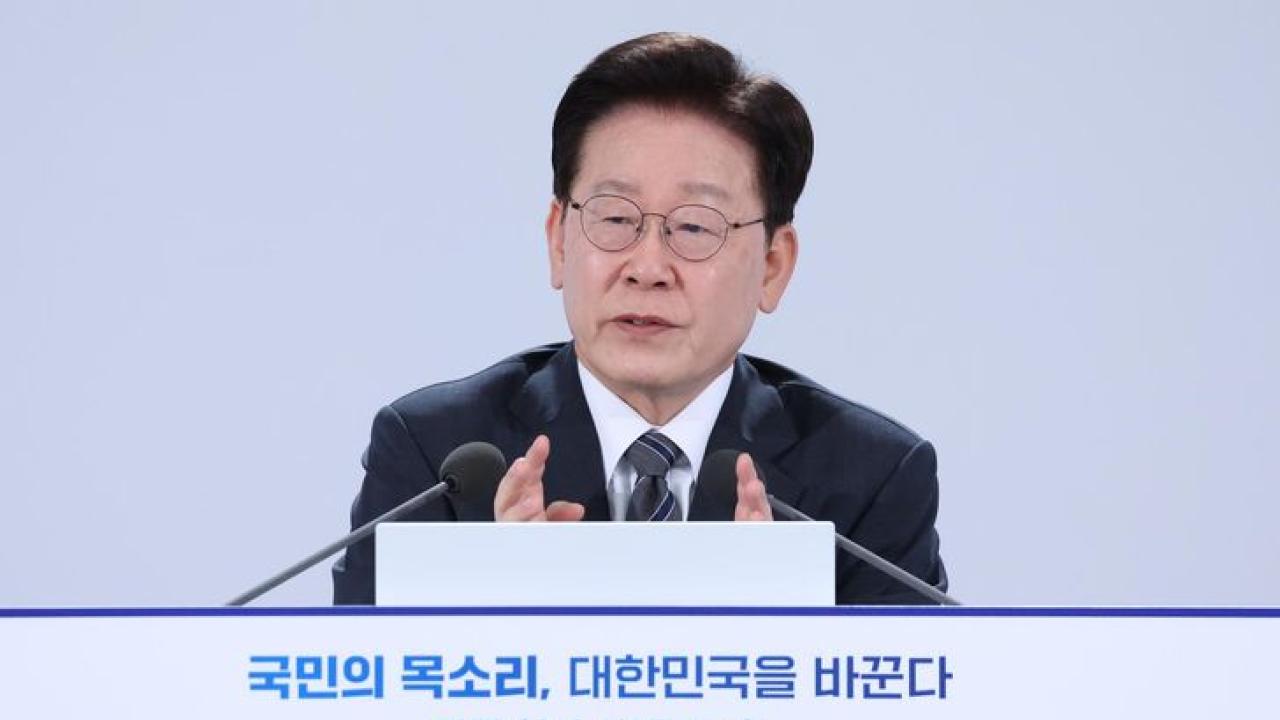
بررسی حملات سایبری هوش مصنوعی به بانک‌ها

لی جائه میونگ، رئیس‌جمهور کره جنوبی، روز یکشنبه دستور تحقیقات جامع درباره مجموعه‌ای از نشت‌های اطلاعاتی اخیر در بانک‌های این کشور را صادر کرد؛ حوادثی که همزمان با افزایش استفاده مهاجمان از هوش مصنوعی برای هدف قرار دادن مؤسسات مالی رخ داده‌اند.