


اینتل، سیسکو و انویدیا در جمع قربانیان حمله سایبری با پلتفرم SolarWinds
به گزارش کارگروه امنیت سایبربان ؛ سیستمهای داخلی سازمانهای موجود در این لیست به بدافزار «Sunburst» آلوده شده اند و در میان آنها کمپانیهای فناوری، دولتهای محلی، بیمارستانها، بانکها و همچنین اپراتورها به چشم میخورند.
هکرها توانستهاند با استفاده از ابزار شرکت SolarWinds سیستمهای کمپانیهای مطرحی مانند سیسکو، اینتل، انویدیا، فوجیستو، بلکین و SAP را آلوده کنند. یکی از کمپانیهایی که احتمالا مورد چنین حملهای قرار گرفته، مدیاتک است که البته محققان امنیتی هنوز به صورت ۱۰۰ درصد از چنین موضوعی مطمئن نیستند.
بدافزار Sunburst در بروزرسانیهای برنامه Orion در فاصله مارس تا ژوئن ۲۰۲۰ قرار گرفته و شرکتها و سازمانهای مختلف را آلوده کرده. طبق گزارشهایی که شرکتهایی مانند مایکروسافت و FireEye منتشر کردهاند، این بدافزار میتواند اطلاعات مربوط به شبکه قربانی را جمعآوری کند و پس از ۱۲ یا ۱۴ روز صبر، آن را به یک سرور فرماندهی و کنترل (C&C) بفرستد.
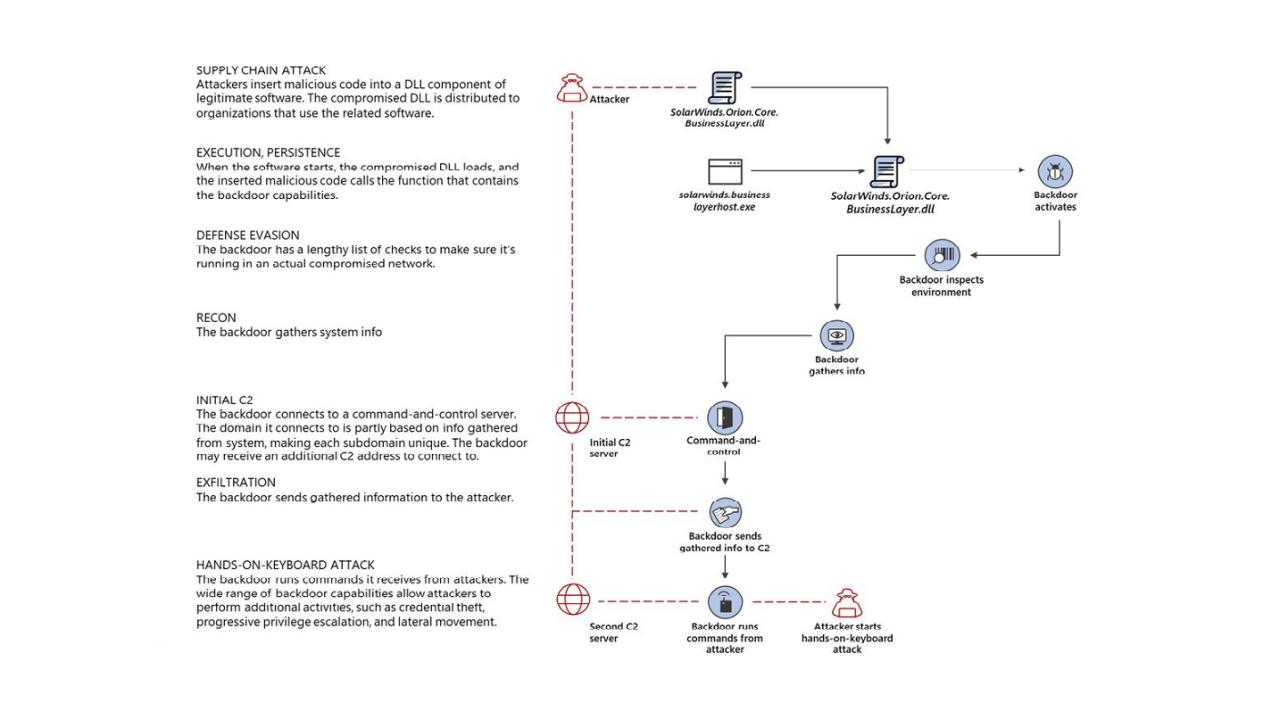
هکرها که انتظار میرود روسی باشند و دولت مسکو از آنها حمایت کند، این دادههای دریافتی را مورد تجزیه و تحلیل قرار داده و حملات خود روی برخی شبکهها را افزایش دادند. در حقیقت تنها سازمانهایی با حملات گسترده و سنگین مواجه شدهاند که هکرها به اطلاعات آنها نیاز داشتهاند.
چند روز پیش SolarWinds پس از بررسی اطلاعات اعلام کرد که ۱۸ هزار از ۳۰۰ هزار مشتری آن نسخهای از پلتفرم Orion را دانلود کردهاند که میزبان بدافزار Sunburst بوده. در حالی که انتظار میرفت تنها یک بدافزار این پلتفرم را آلوده کرده باشد، گزارشی از سوی مایکروسافت به بدافزار دومی هم اشاره دارد.
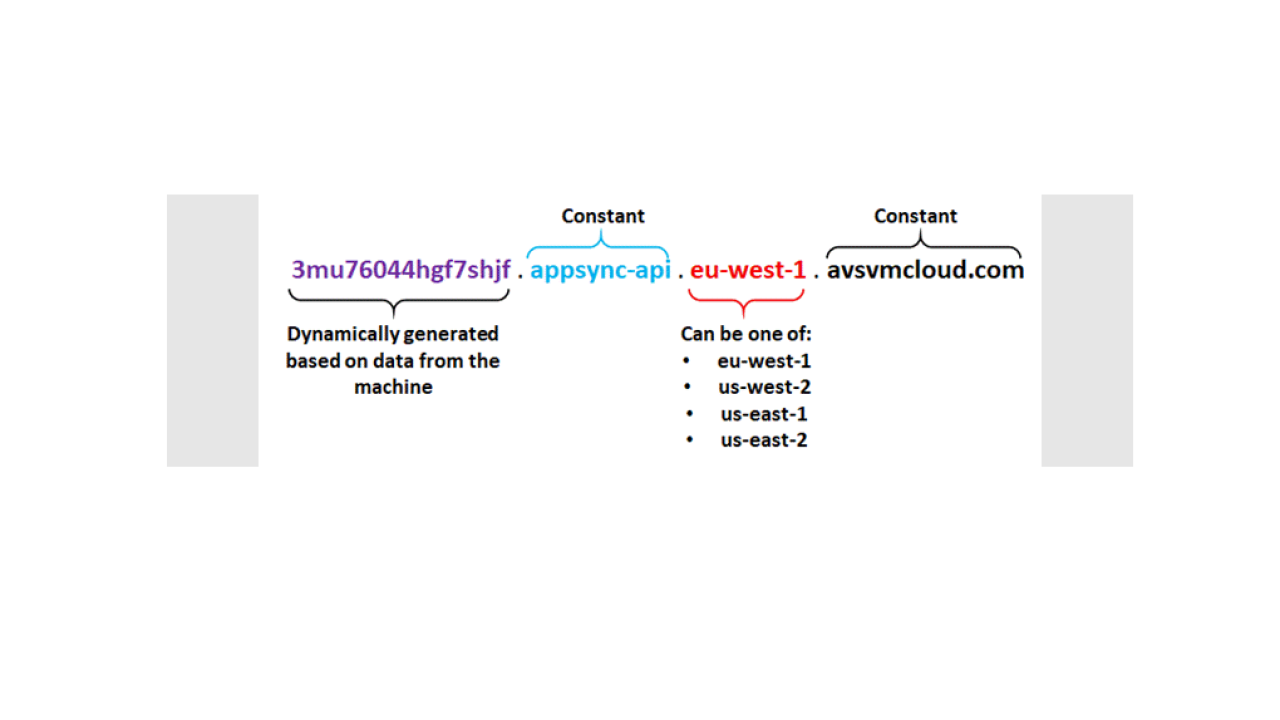
طبق اعلام محققان، بدافزار Sunburst دادههای جمعآوری شده از شبکه آلوده را از طریق URL منحصر به فرد برای هر قربانی به سرور C&C ارسال میکند. این URL منحصر به فرد زیر دامنه avsvmcloud.com است و از ۴ بخش تشکیل شده. در حالی که بخش اول تصادفی به نظر میرسد، پژوهشگران آن را نام رمزگذاری شده دامین شبکه قربانی میدانند.
شرکتهای بزرگی به این بدافزار آلوده شدهاند و مورد حمله سایبری قرار گرفتهاند. سیسکو و اینتل به صورت رسمی چنین موضوعی را تایید کردهاند و کمپانیهایی مانند مایکروسافت و VMWare هم که در این لیست حضور ندارند، از نصب نسخه معیوب این پلتفرم خبر دادهاند.
همانطور که بالاتر اشاره شد، هکرها حملات روی برخی شرکتها و سازمانهای خاص را تشدید کردهاند و شدت حملات متفاوت بوده. طبق اعلام شرکت امنیتی FireEye، در حالی که هکرها نزدیک به ۱۸ هزار شبکه را آلوده کردهاند، حمله سایبری را تنها روی ۵۰ هدف افزایش دادهاند.