about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
حمله
1405/07/19 - 19:06- جرم سایبری

حمله هکری به پلتفرم ارتباطات دفاعی استرالیا

هکرهای باج‌افزار به پلتفرم ارتباطات دفاعی استرالیا موسوم به سرویس «ForceNet» حمله کردند.

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

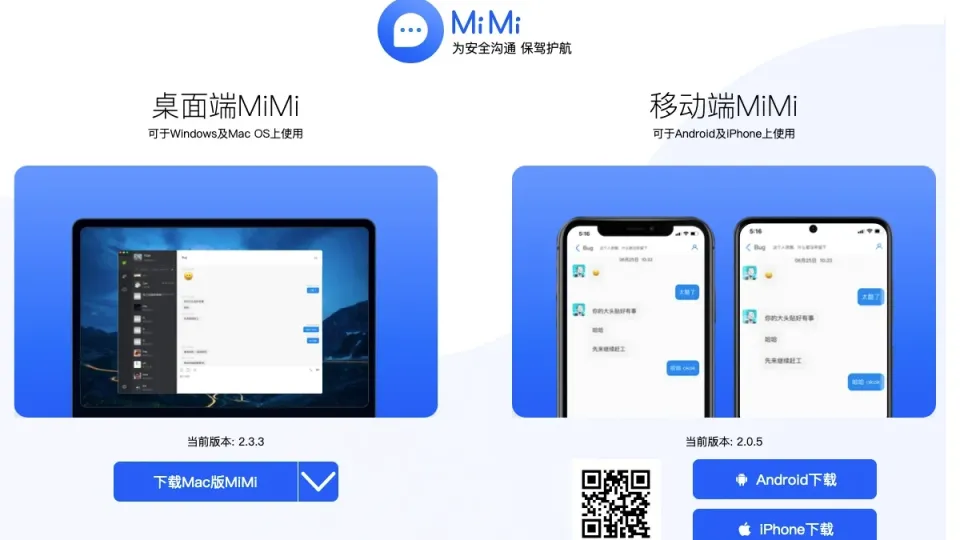
گروه هکری چینی APT27 با استفاده از بدافزار های جدید لینوکس و مک او اس اقدام به ایجاد در پشتی در اپلیکیشن MiMi کرده است.

به گزارش کارگروه امنیت سایبربان؛ نسخه های اپلیکیشن پیام رسانی MiMi (می می) آلوده به در پشتی جدیدی به نام rshell (آرشِل) شده اند. این در پشتی می تواند در جهت سرقت داده از سیستم های لینوکس و مک او اس مورد استفاده قرار بگیرد.

تیم تحقیقاتی تهدید و شناسایی سکویا مدعی است نسخه مک او اس 2.3.0 این اپلیکیشن از 26 می 2022 دارای در پشتی است. (حدود 4 ماه) آن ها این موضوع را حین بررسی زیرساخت کنترل و فرمان بدافزار گروه هکری چینی APT27 شناسایی کردند. 

ترند میکرو نیز شناسایی این کمپین را گزارش کرده است. 

طبق بررسی های صورت گرفته، کد جاوا اسکریپت مخرب کاشته شده در کد منبع می می ابتدا از مک بودن دستگاه اطمینان حاصل می کند و سپس در پشتی آرشل را دانلود و اجرا می کند. 

این بدافزار هنگامی که راه اندازی شود، اطلاعات سیستم را جمع آوری و سپس به سرور کنترل و فرمان ارسال می کند. این بدافزار سپس به انتظار فرمان های بازیگران مخرب گروه APT27 می نشیند. 

مهاجمین می توانند با استفاده از این بدافزار پوشه ها و فایل ها را بر روی سیستم های نا ایمن دانلود و لیست کنند، بخوانند و بنویسند. این در پشتی از فرمان آپلود نیز پشتیبانی می کند و فایل ها را به سرور کنترل و فرمان ارسال می کند. 

این بدافزار طبق مشاهدات محققین و نشانی های آی پی مشابه به گروه APT27 ارتباط داده شده است. از دیگر نام های این گروه می توان به لاکی مَوس، ایمیساری پاندا، آیرون تایگر اشاره کرد.

طبق مهندسی های معکوس انجام گرفته توسط اپراتورها، کاربران مورد هدف قرار گرفته این برنامه، با هدف دور زدن فیلترینگ اعمال شده توسط مقامات چینی آن را دانلود کرده اند!


منبع:

تازه ترین ها
مونتاژ
1405/07/30 - 17:14- آمریکا

مونتاژ روترهای وای‌فای ۸ توسط تی‌پی - لینک و کی ترونیک در ایالات متحده

تی‌پی‌لینک و کی‌ترونیک قصد دارند روترهای وای‌فای ۸ را در ایالات متحده مونتاژ کنند و تولید آن‌ها احتمالاً از سال ۲۰۲۷ آغاز خواهد شد.

هشدار
1405/07/30 - 15:58- آسیا

هشدار سازمان ملل به هند در مورد نظارت دیجیتال در جریان اعتراضات

کارشناسان سازمان ملل در مورد نظارت دیجیتال در جریان اعتراضات به هند هشدار دادند.

تجارت
1405/07/30 - 15:24- آمریکا

تجارت هوش مصنوعی در معرض خطر ناشی از انتخابات میان‌دوره‌ای ایالات متحده

سرمایه‌گذاران با افزایش واکنش‌های منفی به مراکز داده، تجارت هوش مصنوعی را در معرض خطر ناشی از انتخابات میان‌دوره‌ای ایالات متحده می‌بینند.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.