



about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
حمله
1405/07/19 - 19:06- جرم سایبری

حمله هکری به پلتفرم ارتباطات دفاعی استرالیا

هکرهای باج‌افزار به پلتفرم ارتباطات دفاعی استرالیا موسوم به سرویس «ForceNet» حمله کردند.

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

انتشار بدافزار Mozi

کارشناسان امنیتی بدافزاری به نام Mozi شناسایی کرده‌اند که روترها را هدف قرار می‌دهد.

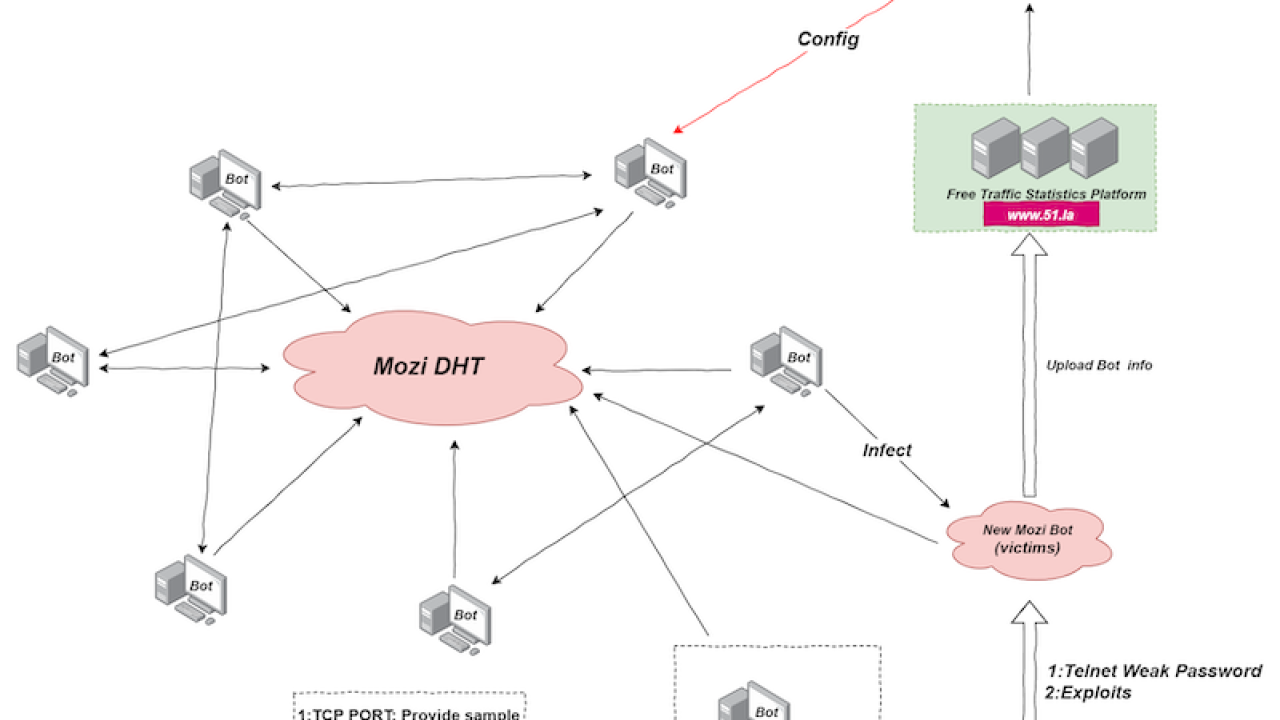
به گزارش کارگروه حملات سایبری سایبربان؛ به‌تازگی کارشناسان شرکت امنیتی چینی چیهو 360 نت‌‌لب (Qihoo 360 Netlab) بات‌نت نظیر به نظیری به نام موزی (Mozi) شناسایی کرده‌اند که علیه روترهای Netgear ،D-Link و Huawei حملات بروت فورس تدارک دیده و پسوردهای ضعیف آن‌ها را از طریق Telnet بررسی و کنترل می‌کند. 

در بات‌نت‌های غیرمتمرکز یا بات‌نت‌های نظیر‌به نظیر (P2P)، بات‌ها لزوماً به سرورهای فرماندهی و کنترل متصل نیستند، بلکه با ایجاد یک ساختار توری شکل دستورات از یک زامبی به زامبی دیگر فرستاده می‌شود. هر نقطه از این نوع بات‌نت می‌تواند همانند یک سرور CC عمل کند، ضمن اینکه بات‌ها قابلیت دانلود دستورات، فایل‌های پیکربندی و فایل‌های اجرایی را از بات‌های دیگر دارند. 

کارشناسان، بات‌نت یادشده را 4 ماه پیش شناسایی کرده‌ و به این نتیجه رسیده‌اند که هدف اصلی آن حملات منع سرویس توزیع‌شده یا دیداس (DDoS) است. موزی با استفاده از پروتکل جدول درهم‌ساز توزیع‌شده (DHT) که مشتریان تورنت و سایر پلتفرم‌های نظیر‌به‌نظیر از آن استفاده می‌کنند، ساخته‌شده است. این امر به بات‌نت این امکان را می‌دهد بدون سرورهای فرمان عمل کرده و پیلود ویژه‌ای را در بین ترافیک DHT مخفی سازد. 


Paragraphs

این بدافزار از طریق Telnet به سیستم‌های آسیب‌پذیر حمله کرده و کلمات عبور آن‌ها را بررسی و کنترل می‌کند. در صورت موفقیت‌آمیز بودن حملات و دسترسی به سیستم، در سیستم‌ها بارگذاری شده و یک بات جدیدی به آن افزوده می‌شود که دستورات اپراتور را اجرا کرده و اقدام به جستجوی سایر روترهای آسیب‌پذیر Netgear و D-Link و Huawei می‌کند. این بدافزار علاوه بر حملات دیداس قادر است اطلاعات مربوط به آی‌دی، آدرس آی‌پی، پورت، نام فایل، گیت‌وی، معماری پردازنده را جمع‌آوری و سرقت کرده و فرامین سیستم و دستورات سفارشی را اجرا نماید. 

منبع:

تازه ترین ها
مونتاژ
1405/07/30 - 17:14- آمریکا

مونتاژ روترهای وای‌فای ۸ توسط تی‌پی - لینک و کی ترونیک در ایالات متحده

تی‌پی‌لینک و کی‌ترونیک قصد دارند روترهای وای‌فای ۸ را در ایالات متحده مونتاژ کنند و تولید آن‌ها احتمالاً از سال ۲۰۲۷ آغاز خواهد شد.

هشدار
1405/07/30 - 15:58- آسیا

هشدار سازمان ملل به هند در مورد نظارت دیجیتال در جریان اعتراضات

کارشناسان سازمان ملل در مورد نظارت دیجیتال در جریان اعتراضات به هند هشدار دادند.

تجارت
1405/07/30 - 15:24- آمریکا

تجارت هوش مصنوعی در معرض خطر ناشی از انتخابات میان‌دوره‌ای ایالات متحده

سرمایه‌گذاران با افزایش واکنش‌های منفی به مراکز داده، تجارت هوش مصنوعی را در معرض خطر ناشی از انتخابات میان‌دوره‌ای ایالات متحده می‌بینند.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.