about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

حمله
1405/05/20 - 15:30- جنگ سایبری

حمله سایبری به زیرساخت آب مینه‌سوتا

بررسی قرائن نشان می‌دهد عامل حمله اسرائیل است و سناریوی ایران فاقد وجاهت منطقی است

انتشار شده در تاریخ

انتشار بدافزار KashmirBlack

بدافزار «KashmirBlack» صدها هزار سایت را آلوده کرده است. 

به گزارش کارگروه امنیت سایبربان؛ کارشناسان شرکت «Imperva» در گزارشی اعلام کردند بات‌نت کاشمیربلک (KashmirBlack) از اواخر سال 2019 فعال بوده و صدها هزار سایت مبتنی بر سیستم‌های مدیریت محتوای WordPress ،Joomla ،PrestaShop ،Magneto، Drupal ،vBulletin ،osCommerce ،OpenCart، Yeager را آلوده کرده است. 

کاشمیربلک با بهره‌گیری از سرورهای منابع آلوده برای استخراج رمزارز، ترافیک قانونی به سایت‌های اسپم هدایت کرده و از سایت‌های هک شده برای حمله به منابع دیگر و گسترش فعالیت‌های مخرب خود بهره می‌گیرد. 

این بات‌نت در ابتدا کوچک بوده و طی ماه‌های اخیر به تهدیدی بزرگ تبدیل‌شده و قادر است هزاران سایت را در یک روز آلوده سازد. کاشمیربلک در حال حاضر از سوی یک سرور فرماندهی و کنترل هدایت می‌شود و از بیش از 60 سرور و منابع هک شده در زیرساخت خود استفاده می‌کند. 

روش اصلی انتشار کاشمیر بلک به این صورت است که با اسکن اینترنت سایت‌هایی را که از نرم‌افزارهای منسوخ‌شده استفاده می‌کنند، شناسایی کرده و با بهره‌گیری از اکسپلویت‌ها و آسیب‌پذیری‌های مختلف، سایت آسیب‌پذیر را هک کرده و سرور را در اختیار می‌گیرد. 

بر اساس گزارش «Imperva»، کاشمیربلک قادر است از 16 آسیب‌پذیری بهره‌برداری کند که در زیر به برخی از آن‌ها اشاره می‌شود:

  • آسیب‌پذیری از راه دور در PHPUnit با شناسه CVE-2017-9841،
  • آسیب‌پذیری آپلود فایل در jQuery با شناسه CVE-2018-9206،
  • آسیب‌پذیری Command Injection در ELFinder با شناسه CVE-2019-9194، 
  • آسیب‌پذیری RFI در WordPress TimThumb با شناسه CVE-2011-4106،
  • آسیب‌پذیری شناسه CVE-2015-7571 در Yeager،
  • آسیب‌پذیری آپلود از راه دور فایل در Joomla،
  • آسیب‌پذیری install.php در WordPress.

منبع:

تازه ترین ها
تأکید
1405/07/15 - 15:22- آسیا

تأکید کویت بر هوش مصنوعی و امنیت سایبری

شرکت زین کویت گفتگوها پیرامون حکمرانی هوش مصنوعی و امنیت سایبری را در نشست سایبری پیش برد.

ایجاد
1405/07/15 - 15:04- آسیا

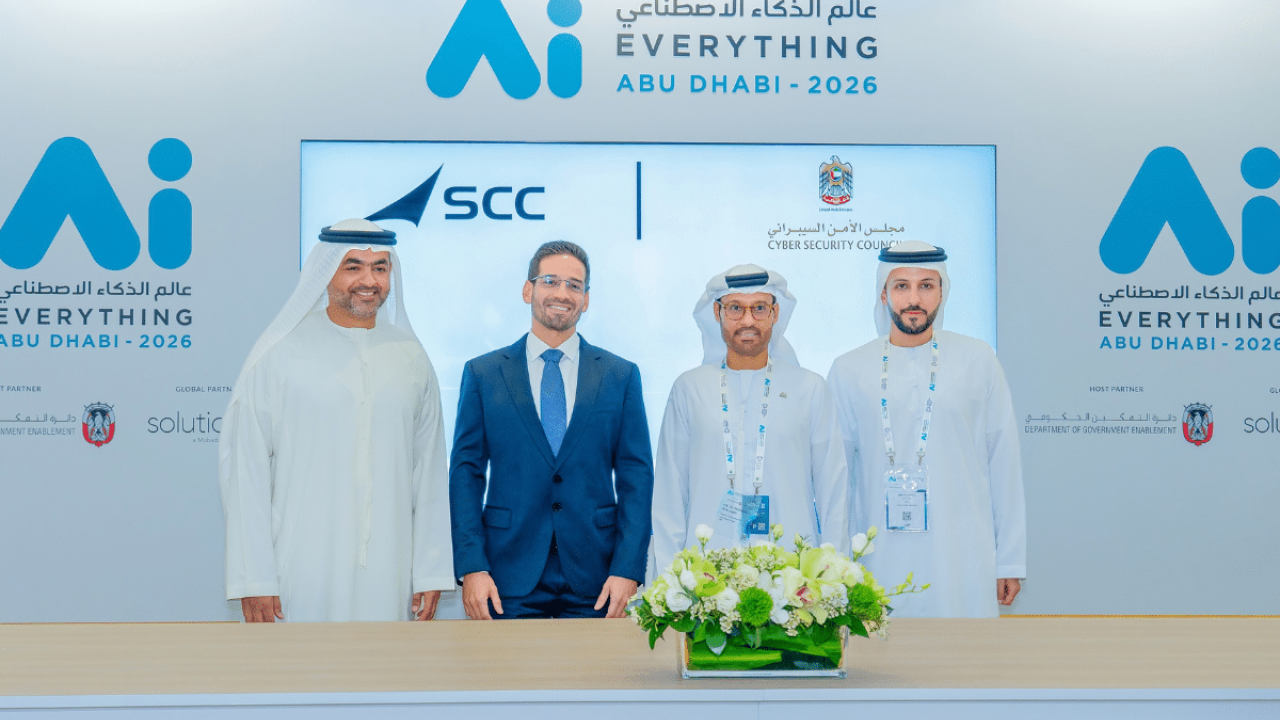
ایجاد مرکز تاب‌آوی سایبری در امارات

شورای امنیت سایبری امارات و شرکت «SCC» با هدف ایجاد مرکز تاب‌آوری سایبری مشارکت کردند.

گسترش
1405/07/15 - 14:48- آسیا

گسترش همکاری‌های سایبری آذربایجان و بریتانیا

دو کشور آذربایجان و بریتانیا با هدف گسترش همکاری‌های سایبری، دیجیتال و هوش مصنوعی با یکدیگر گفتگو و تبادل نظر کردند.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.