انتشار باج افزار اندرویدی ردیابی ویروس کرونا
به گزارش کارگروه امنیت سایبربان ؛ تیم تحقیقات امنیتی DomainTools اخیراً دامنه مخربی به آدرس coronavirusapp[.]site را شناسایی کرده است که در حال انتشار یک اپلیکیشن جعلی ردیابی ویروس کرونا است. در این وبسایت ادعاشده است که این برنامه اطلاعات ردیابی و آماری در مورد Covid-۱۹ و نقشههای مربوطه را در اختیار کاربران قرار میدهد.
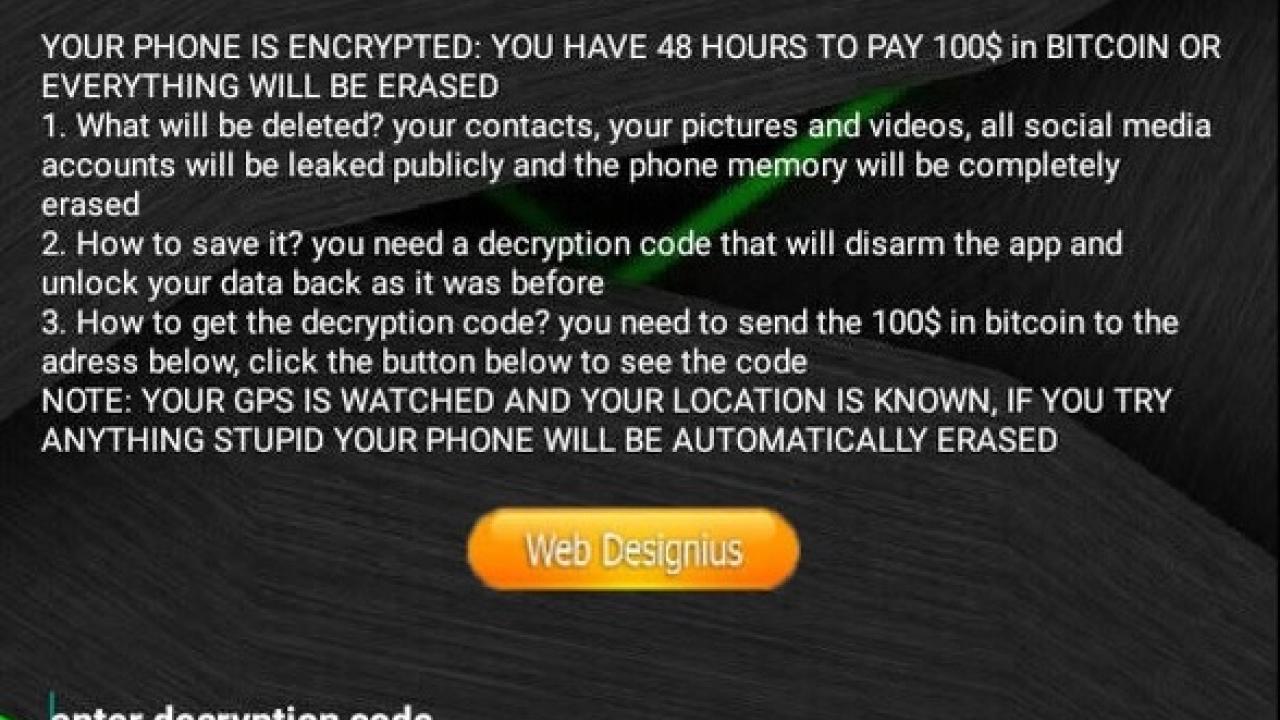
به گزارش معاونت بررسی مرکز افتا، به نقل از DomainTools، در صورت دانلود و اجرای این برنامه مخرب، صفحه گوشی قفلشده و یک پیام باجخواهی برای کاربر نمایش داده میشود. در پیام باجخواهی ادعا میشود که تلفن همراه رمزگذاری شده و تمامی محتوای آن شامل لیست مخاطبین، تصاویر، ویدئوها و غیره در صورت عدم پرداخت باج ۱۰۰ دلاری بهصورت بیت کوین تا ۴۸ ساعت آینده، حذف میشوند. همچنین برنامه ادعا میکند که حسابهای شبکههای اجتماعی قربانی را نیز بهصورت عمومی منتشر میکند.
این باج افزار اندرویدی که CovidLock نامگذاری شده است، از تکنیک قفلکردن صفحه گوشی (screen-lock) استفاده میکند تا از دسترسی قربانی به دستگاه جلوگیری شود. به گفته پژوهشگران DomainTools، کاربرانی که از نسخه اندروید ۷ (Nougat) به بالا استفاده میکنند، در صورت تعیین گذرواژه برای گوشی نسبت به این نوع حمله امن هستند.
پژوهشگران DomainTools با انجام مهندسی معکوس روی اپلیکیشن جعلی Covid ۱۹ Tracker (بدافزار CovidLock)، کلید رمزگشایی باج افزار را استخراج و منتشر کردهاند. قربانیانی که تحت تأثیر این باج افزار قرارگرفتهاند میتوانند با کد ۴۸۶۵۰۸۳۵۰۱ گوشی خود را باز کنند.
برای جلوگیری از آلودگی به اینگونه بدافزارها، توصیه میشود تا از دریافت برنامههای موبایل از فروشگاههای غیررسمی و منابع نامعتبر و همچنین کلیک بر روی لینکهای مشکوک در پیامها جلوگیری شود.
همچنین بهمنظور ارائه یا دریافت اطلاعات در خصوص ویروس کرونا، لازم است به مراجع معتبر و رسمی که از سوی وزارت بهداشت، درمان و آموزش پزشکی کشور اعلام میگردد مراجعه شود.
نشانههای آلودگی (IoC):
⦁ ۶۹a۶b۴۳b۵f۶۳۰۳۰۹۳۸c۵۷۸eec۰۵۹۹۳eb
⦁ c۸۴۴۹۹۲d۳f۴eecb۵۳۶۹۵۳۳ff۹۶d۷de۶a۰۵b۱۹fe۵f۵۸۰۹ceb۱۵۴۶a۳f۸۰۱۶۵۴۸۹۰