انتشار باج افزارهای Yatron و FortuneCrypt
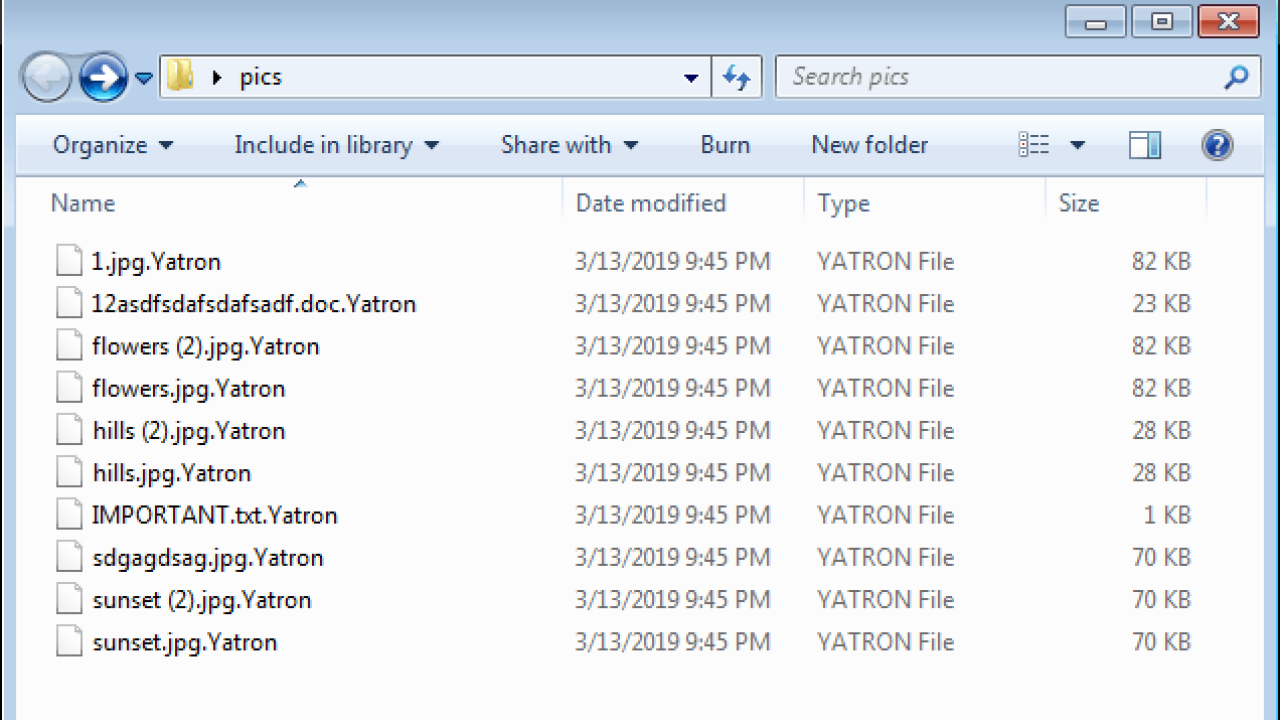
به گزارش کارگروه امنیت سایبربان؛ بهتازگی آزمایشگاه کسپرسکی رمزگشاهایی برای باج افزارهای Yatron و FortuneCrypt منتشر کرده و ابزارهای رایگانی جهت بازیابی دادههای آسیبدیده از باج افزارهای Yatron و FortuneCrypt را ارائه داده است. باج افزار Yatron مبتنی بر کدمنبع بدافزار متنباز معروف Hidden Tear بوده و با یک نام .Yatron انتشار مییابد براین اساس میتوان آن را بهراحتی از دیگر باج افزارها متمایز کرد.
راهکارهایی که طی یک سال گذشته توسط این آزمایشگاه ارائهشده است، از بیش از 600 مورد آلودگی با انواعی از نسخههای باج افزار MSIL.Tear جلوگیری کرده است. بیشترین حملات از طریق این باج افزار در کشورهای آلمان، چین، روسیه، هند و میانمار به ثبت رسیده است. باج افزار FortuneCrypt، به کمک کامپایلر BlitzMax ایجادشده است. زبان BlitzMax از نسخه گسترده زبان Basic استفاده میکند که ترکیب ساده داشته و برنامهنویسها به خوبی با آن آشنا هستند. انواع بازیها و برنامههای مختلف با چنین زبانهایی نوشتهشدهاند. به گفته کارشناسان این آزمایشگاه باج افزارهای زیادی وجود دارند که به زبانهای C/C ++ ،C# ،Delphi ،JS ،Python و غیره نوشتهشدهاند، اما FortuneCrypt اولین باج افزاری است که به زبان Blitz Basic نوشتهشده است.
طی یک سال گذشته، بیش از 6000 حمله از نسخههای مختلف باج افزار Win32.Crypren که FortuneCrypt از این خانواده است، به ثبت رسیده و بیشترین آنها در روسیه، برزیل، آلمان، کره جنوبی و ایران بوده است. این باج افزار افزونه یا اسم فایلها را تغییر نمیدهد، بلکه فایلهای رمزگذاری شده را با یک رشته متن در ابتدای آنها، علامتگذاری میکند، اگرچه قربانی متوجه این نمیشود و فقط زمانی در جریان حمله قرار میگیرد که یک پیام درخواست باج روی صفحه به نمایش درمیآید.