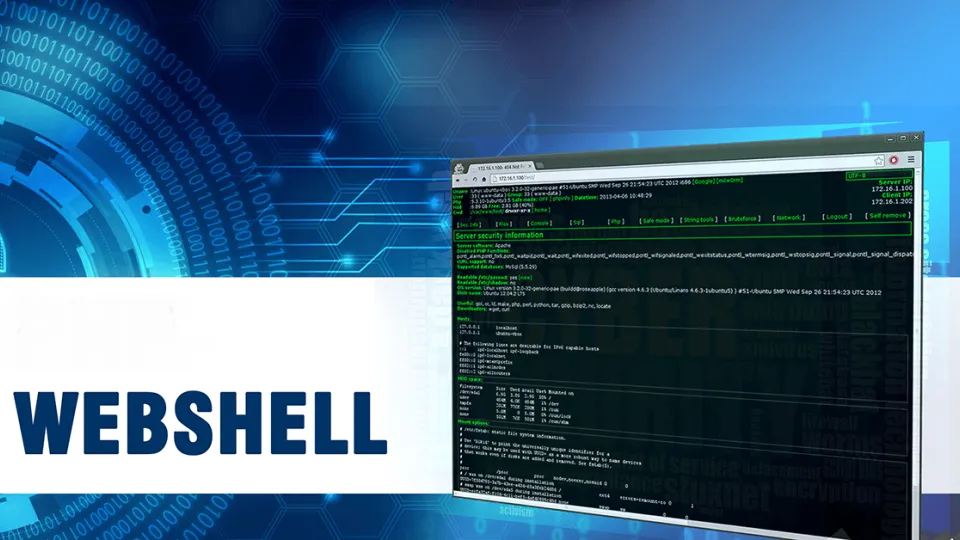
به گزارش کارگروه حملات سایبری سایبربان ؛ از اصلیترین دلایل استقبال مهاجمان از Web Shell، سادگی و در عین حال نقش مؤثر و کلیدی آن در اجرای موفق یک حمله سایبری است.
در فاصله آگوست ۲۰۲۰ تا ژانویه ۲۰۲۱، مایکروسافت ماهانه حدود ۱۴۰ هزار Web Shell را شناسایی کرده است که در مقایسه با میانگین ۷۷ هزار مورد دوره قبل از آن، حدود دو برابر افزایش داشته است.
مهاجمان با استفاده از این تکنیک و با بهرهجویی (Exploit) از ضعفهای امنیتی ، فرامین مختلفی را بر روی سرور آلوده با اهدافی همچون سرقت دادهها، رخنه به شبکه سازمان یا توزیع بدافزارهای دیگر، اجرا میکنند.
همچنین مهاجم سایبری، میتواند دستورات خود را در یک رشته به اصطلاح User Agent یا پارامترهای رد و بدل شده در جریان تبادل سرویسدهنده و سرویسگیرنده (Server/Client) مخفی کند.
مهاجمان سایبری، با ترکیب این روشها یک Web Shell چندبایتی، اما مخرب را تولید میکنند اما در بسیاری موارد تا زمانی که مهاجمان از Shell استفاده نکنند، محتوای واقعی آن مشخص نمیشود.
تهدید Web Shell مجموعه کد کوچکی است که با زبانهای اسکریپتنویسی متداولی نظیر ASP، PHP یا JSP نوشته شده و مهاجمان با تزریق آنها در سرورهای وب (Web Server)، بستر را برای کنترل از راه دور سرور و اجرای کدهای بالقوه مخرب بر روی آنها فراهم میکنند.
مختصر بودن کدهای Web Shell و سادگی جاسازی آنها در میان کدهای معتبر، شناسایی آنها را به کاری پرچالش تبدیل کرده است.
تکنیک Web Shell میتواند با هر یک از زبانهای رایج ساخت برنامههای وب، برنامهنویسی شود. در هر زبان، روشهای متعددی برای نوشتن کدی فراهم است، که وظیفه آن دریافت فرامین دلخواه مهاجم و اجرای آنهاست.
عواقب راهیابی Web Shell به یک سرور وب، میتواند تبعات بسیار جدی و گاه جبرانناپذیری را متوجه سازمان کند؛ بنابراین با توجه به گسترش رایانش ابری و الکترونیکی شدن خدمات، لازم است تا مسئولان امنیت سازمانها به ملاحظات امنیتی سرورها، بیش از قبل توجه کنند.
کارشناسان مرکز مدیریت راهبردی افتا از همه کارشناسان IT سازمانها و زیرساختها می خواهند تا برای مقاومسازی سرورهای وب در برابر تهدیدات Web Shell ، اصلاحیههای امنیتی را بر روی سامانههای قابل دسترس بر روی اینترنت، بطور کامل نصب و از عدم آسیبپذیر بودن برنامههای بر روی آنها، اطمینان حاصل کنند.
برای محدودسازی تبعات ناشی از یک سرور آلوده لازم است تا شبکه هر زیر ساخت تقسیم بندی (Network Segmentation) شود و حتما از ضدویروس بهروزشده استفاده کنند.
از آنجا که سامانههای قابل دسترس بر روی اینترنت، بیش از سایرین در معرض پویش و حمله واقع میشوند، ضروری است در اولین فرصت، لاگهای سرورهای وب، ممیزی و مرور مستمر شوند.
به گفته کارشناسان ، لازم است تا متخصصانIT دستگاههای زیر ساختی، برای جلوگیری از برقراری ارتباطات با سرور فرماندهی (C۲) در میان نقاط پایانی، دیواره آتش و نفوذیاب را بطور صحیح پیکربندی کرده و دامنه نفوذ و سایر فعالیتهای مخرب را محدود و مسدود کنند.
به حداقل رساندن سطح دسترسی حسابهای کاربری و تا حد امکان پرهیز از بکارگیری از حسابهای کاربری محلی (Local) و تحت دامنه (Domain) با سطح Administrator از دیگر راهکارهای لازم برای جلوگیری از راهیابی Web Shell به یک سرور وب است.
کارشناسان مرکز مدیریت راهبردی افتا، رصد لاگهای دیوارههای آتش و پراکسیها را برای شناسایی دسترسیهای غیرضروری به سرویسها و درگاهها، از دیگر راههای مقاومت در برابر تهدیدات Web Shell عنوان میکنند.
مرکز مدیریت راهبردی افتا، اطلاعات فنی تکنیک Web Shell و حمله مهاجمان سایبری از این طریق به سرورهای وب را در لینک https://www.afta.gov.ir/portal/home/?news/۲۳۵۰۴۶/۲۳۷۲۶۶/۲۴۲۷۹۹/ منتشر کرده است.


تشکیل نخستین فرماندهی «چنددامنهای» در نیروی زمینی آمریکا
نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنهای خود خبر داد؛ اقدامی که بهعنوان یکی از مهمترین گامهای برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگهای آینده ارزیابی میشود.

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران
از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

حمله سایبری به زیرساخت آب مینهسوتا
بررسی قرائن نشان میدهد عامل حمله اسرائیل است و سناریوی ایران فاقد وجاهت منطقی است

فراخوان هند برای همکاری جهانی علیه جرایم سایبری
نخستوزیر هند درخواست همکاری جهانی در زمینه جرایم و کلاهبرداریهای سایبری را کرد.

اتهام کلاهبرداری الکترونیکی علیه متخصص امنیت سایبری اسرائیلی
دادگاهی در نیویورک یک متخصص امنیت سایبری اسرائیلی-آمریکایی را به کلاهبرداری الکترونیکی و استفاده از شرکت امنیت سایبری برای پرداخت باج به هکرها متهم کرد.

تغییر شیوه حفاظت از دادهها توسط توسعهدهندگان مدل هوش مصنوعی
دفتر کمیسر اطلاعات بریتانیا اعلام کرد که ده توسعهدهنده مدل هوش مصنوعی تغییراتی را در شیوههای حفاظت از دادههای خود اعمال کردهاند.
مطالب مرتبط
در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده میشوند.